Indgreb mod AI-understøttede operationer med falske facader
I de seneste to et halvt år har vi rapporteret om mange af de måder, hvorpå forskellige ondsindede aktører har forsøgt at bruge vores modeller til cyberangreb, skjulte påvirkningsoperationer (IO), svindel og andre overtrædelser af vores brugspolitikker. Vi offentliggør disse rapporter for at informere tilsynsmyndigheder, vores branchekolleger og samfundet generelt om, hvordan vi ser trusselsaktører forsøge at udnytte AI, og for at belyse de sårbarheder, de forsøger at udnytte.
Vi har for nylig udelukket to påvirkningsoperationer – en fra Rusland og en fra Iran – som brugte vores modeller sammen med mere traditionelle teknikker og teknologier til at understøtte sofistikerede dækidentiteter og -organisationer. De brugte disse facader til at sløre afsenderen bag geopolitiske, konfliktrelaterede budskaber og formidle dem til deres målgrupper. Den iranske operation omfattede syv falske »journalistidentiteter«, som den brugte til at tilbyde længere artikler til små og mellemstore onlinemedier verden over. Den russiske operation ser ud til at have inddraget intetanende personer i Latinamerika til at drive en lokal »tænketank«.
Begge operationer arbejdede på flere fronter og afprøvede en række forskellige taktikker for at nå deres mål. Ud over længere artikler genererede den iranske operation serier af kommentarer til sociale medier, som regel om emner knyttet til krigen mellem USA og Iran. Ud over at kontrollere »tænketanken« skabte den russiske operation falske »lækkede« dokumenter og manuskripter til lydoptagelser, hvoraf vi fandt nogle spredt online. Begge operationer brugte også i høj grad AI til at udarbejde interne rapporter (den russiske operation brugte det mere til dette end til noget andet). I begge tilfælde brugte aktørerne tvivlsomme eller direkte vildledende metoder til at overdrive operatørernes effektivitet.
Det mest slående ved disse operationer er, at de i høj grad lignede komplekse påvirkningsoperationer fra tiden før AI, men brugte AI til at lette nogle af arbejdsgangene. Den iranske operations journalistidentiteter havde lighedstræk med den falske journalist »Alice(åbner i et nyt vindue) Donovan(åbner i et nyt vindue)«, en dækidentitet for den russiske militære efterretningstjeneste, hvis artikler blev udgivet af en række vestlige medier i 2016–17. I 2020 drev personer med tilknytning til tidligere aktiviteter fra det russiske Internet Research Agency et falsk »nyhedsmedie« ved navn »PeaceData(åbner i et nyt vindue)«, som fik intetanende journalister verden over til at skrive for sig.
Disse operationer var også usædvanlige på grund af deres potentielle rækkevidde. Med IO-skalaen Breakout Scale(åbner i et nyt vindue), som vurderer påvirkningsoperationer på en skala fra 1 (lavest) til 6 (højest), vurderer vi, at den russiske operation hører til i kategori 5. Det er den første operation i kategori 5, vi har grebet ind over for, siden vi begyndte at rapportere. Den iranske operation nåede kategori 4. Begge formåede at få deres indhold (som ikke alt sammen var genereret af vores modeller) ind i etablerede medier frem for blot at lægge det ud på sociale medier. Det stemmer overens med et mønster, vi har observeret på tværs af de 30 skjulte påvirkningsoperationer, vi har afsløret i de seneste to et halvt år: De operationer, der forsøger at få deres indhold ind i rigtige medier frem for at forlade sig på distribution via falske konti på sociale medier, har typisk den største potentielle rækkevidde og effekt.

Matrix over de 30 påvirkningsoperationer, vi har afsløret siden begyndelsen af 2024, vurderet efter primær distributionsmetode (sociale medier, operationens egen hjemmeside, eksterne publikationer) og placering på Breakout Scale. Operationer, der brugte mere end én distributionsmetode, såsom at drive en hjemmeside og promovere den på sociale medier, er klassificeret efter den metode, som så ud til at udgøre operationens kerne.
AI kan give sådanne operationer med falske facader større skala, effektivitet, sproglig sikkerhed og redaktionel kapacitet. Operatørerne kan bruge disse fordele til at udnytte intetanende ofre, såsom medarbejdere eller redaktører, og få deres indhold ud til målgrupper, som ikke aner, hvem der står bag, eller hvad deres motiver er. Disse operationer viser også, hvor komplekst og sofistikeret trusselsaktører bruger falske identiteter og organisationer til at nå deres mål. For at opretholde et robust forsvar på tværs af organisationer er det afgørende at forstå de sårbarheder, trusselsaktører udnytter i disse forsøg, og hvordan de kan omsætte sårbarhederne til publikum og rækkevidde.
Men netop fordi disse operationer med falske facader er skjulte, er de også særligt sårbare over for ansvarlig offentliggørelse af deres aktiviteter. Både »Alice Donovan« og »PeaceData« indstillede deres aktiviteter, efter at de blev afsløret. Derfor er vores mål med at rapportere om disse operationer med falske facader at gøre det lettere at undersøge og forstyrre dem yderligere – og sværere at fortsætte dem.
Aktører fra Rusland, der gennemfører påvirkningskampagner i hele Latinamerika.
Vi lukkede en gruppe ChatGPT‑konti med oprindelse i Rusland. De brugte ChatGPT til en række opgaver i forbindelse med skjulte påvirkningsoperationer rettet mod lande i hele Latinamerika. En stor del af disse aktiviteter så ud til at skulle undergrave Ukraines omdømme i regionen, mens nogle tilsyneladende skulle påvirke lokale politiske udfald, især i Argentina og Bolivia. De fleste operatører skrev prompts på russisk. Én skrev på spansk, men så alligevel ud til at befinde sig i Rusland. Vi har delt oplysninger om denne sag med de relevante myndigheder.
Operatørerne brugte ChatGPT til tre hovedopgaver: at skrive interne rapporter om deres aktiviteter (og andres aktiviteter, som de med en vis troværdighed kunne tage æren for), at skabe indhold til deres operationer og at udarbejde rapporter om resultaterne af en selvudnævnt »forskningsplatform« i Latinamerika ved navn Social Research Center (SRC). De ser ud til at have kontrolleret SRC via en falsk identitet ved navn »Mia Clark«. Med afsæt i navnet har vi givet operationen tilnavnet »Dark Clark«. Da vi ikke tillader adgang til vores modeller fra Rusland, brugte de VPN'er til at oprette forbindelse til vores tjenester.
I deres interne rapporter hævdede operatørerne at have spredt falske historier i hele Latinamerika for at undergrave Ukraine eller lokale ledere. Nogle af disse falske historier er af undersøgere af åbne kilder(åbner i et nyt vindue) blevet tilskrevet(åbner i et nyt vindue) en russisk organisation kendt som »Politology« eller »La Compania«, der angiveligt er en efterfølger til Wagnergruppen og andre organisationer grundlagt af den russiske oligark Jevgenij Prigozjin. Operatørerne bad også vores modeller om at oversætte eller forklare offentlig omtale af Politology og Wagner langt oftere, end de spurgte til andre russiske netværk.
Denne operation var usædvanlig på to måder. For det første ser det ud til, at det lykkedes at få personer i Latinamerika til at arbejde for SRC uden at kende dets egentlige formål. De russiske operatørers rapporter om SRC henviste til beslutninger om blandt andet lønskalaer, ansættelser og afskedigelser, hvilket tyder på, at de kontrollerede organisationen frem for at samarbejde med den. Det foreliggende materiale tyder på, at SRC's medarbejdere i Latinamerika ikke var klar over, at de arbejdede for en russisk gruppe. I modsætning til en anden russisktilknyttet »tænketank«, som vi for nylig afslørede, ser SRC ud til primært at have produceret originalt indhold gennem de medarbejdere, som uvidende var blevet inddraget. Det skiller sig ud som det mest komplekse forsøg på at opretholde en falsk facade, vi har grebet ind over for i de seneste to et halvt år.
For det andet tyder noget materiale fra åbne kilder på, at Dark Clarks falske historier spredte sig nok til at udløse faktatjek(åbner i et nyt vindue) og officielle dementier(åbner i et nyt vindue). Det peger på en gennemslagskraft, der overgår alle de påvirkningsoperationer, vi har grebet ind over for i de seneste to år. En falsk historie, som operationen hævdede at have plantet i Peru, bidrog endda til offentlige spændinger mellem Ukraine og Polen.
Operatørerne brugte primært ChatGPT til at udarbejde og opdatere interne rapporter til en ukendt overordnet. Disse regelmæssige rapporter beskrev forsøg på at gennemføre skjulte påvirkningskampagner i hele Latinamerika. De omfattede tre hovedområder: forsøg på at sværte Ukraine til og undergrave rekrutteringen til de ukrainske væbnede styrker, forsøg på at blande sig i visse landes indenrigspolitik, især Bolivia og Argentina, samt ledelse af SRC. I de fleste tilfælde observerede vi ikke, at trusselsaktørerne brugte vores modeller til at skabe indhold til kampagnerne, men kun til at rapportere om dem (de få undtagelser er beskrevet nedenfor).
Rapporterne var rige på taktiske detaljer og belyste, hvordan operationen forsøgte at undergrave Ukraine og visse nationale ledere, især præsidenterne i Argentina, Bolivia og Ecuador. Nogle beskrev forsøg på at narre lokale til at udføre aktiviteter, som operatørerne kunne bruge som våben. Andre beskrev falske »læk«, som operatørerne hævdede at have spredt.
I to tilfælde knytter materialet operatørerne til offentlig omtale af »Politology«. Operatørerne rapporterede, at de i 2024 gennemførte to kampagner rettet mod Argentinas præsident Javier Milei. For det første sagde de, at de spredte en falsk historie om, at Milei havde købt juvelbesatte Cartier-halsbånd til sine hunde. For det andet hævdede de, at de betalte lokale aktører for at lave graffiti mod Milei i Buenos Aires. På baggrund af lækkede dokumenter er begge disse påståede aktiviteter offentligt(åbner i et nyt vindue) blevet tilskrevet(åbner i et nyt vindue) »Politology« og »La Compania«.
Mange andre falske historier er ikke tidligere blevet knyttet til russiske påvirkningsoperationer. Operatørerne hævdede for eksempel, at de i maj 2026 oprettede en falsk e-mailadresse, som foregav at tilhøre det regionale uddannelsesdirektorat i Lima i Peru. De brugte den til at instruere skoler i distriktet i at afholde arrangementer om Ukraine på den nationale dag for kulturel og sproglig mangfoldighed (21. maj). E-mailene indeholdt udtrykkelige instruktioner om at omtale blandt andre den kontroversielle ukrainske nationalist fra det 20. århundrede Stepan Bandera, som nogle ukrainere ser som en forkæmper for uafhængighed, men som i Rusland og Polen forbindes med fascisme, kollaboration under krigen og grusomheder. Ifølge operatørerne svarede nogle skoler på den falske e-mailadresse og bekræftede, at de havde afholdt sådanne arrangementer, og sendte endda billeder.
Operatørerne hævdede derefter at have plantet historier om arrangementerne i medier i både Peru og Polen sammen med beskyldninger om, at Ukraine »eksporterede« ultranationalistiske ideologier, hvilket udløste forargelse. Søgninger i åbne kilder fandt historier, der stemte overens med denne påstand, i den peruvianske(åbner i et nyt vindue) og(åbner i et nyt vindue) polske(åbner i et nyt vindue) presse(åbner i et nyt vindue) og i et engelsksproget medie i Ungarn(åbner i et nyt vindue) (nogle af artiklerne er siden blevet slettet). Nogle(åbner i et nyt vindue) artikler(åbner i et nyt vindue) indeholdt en reaktion fra et polsk medlem af Europa-Parlamentet, som foreslog, at personer, der udviste »polenfjendtlighed«, skulle erklæres persona non grata i Polen. Den russiske falske historie udnyttede og forstærkede dermed historiske spændinger mellem ukrainere og polakker.
Tilsvarende hævdede operatørerne i juni, at de havde brugt en anden falsk e-mailadresse til at narre skoler i Ecuador til at afholde en ceremoni, hvor der blev svoret troskab til præsident Daniel Noboa og Erik Prince, tidligere chef for det private militærfirma Blackwater. Operatørerne hævdede, at hændelsen vakte forargelse i Ecuador og pressede regeringen til at dementere den falske historie, hvilket dermed gav den landsdækkende opmærksomhed. Igen fandt undersøgelser af åbne kilder mediernes(åbner i et nyt vindue) dækning(åbner i et nyt vindue) i den ecuadorianske(åbner i et nyt vindue) presse(åbner i et nyt vindue), som svarede nøje til denne påstand, og endda en detaljeret tilbagevisning(åbner i et nyt vindue) fra Ecuadors uddannelsesminister.
Operatørerne brugte en række teknikker til at underbygge deres falske historier. Ifølge deres interne rapportering spredte de i marts to forskellige falske historier rettet mod Ecuador. Den ene brugte en falsk lydoptagelse, der blev tilskrevet Ukraines konsul i Ecuador, og hvor han angiveligt kom med nedsættende bemærkninger om ecuadorianere. Vores undersøgelse af åbne kilder fandt et opslag på TikTok, som svarede præcist til denne påstand. Det så kun ud til at have fået begrænset engagement. Den anden beskrev et falsk videoklip, der blev spredt på X og TikTok med en ægte nyhedskanals logo, og som påstod, at Noboas regering rekrutterede unge mænd til at kæmpe i Ukraine. Faktatjekkere(åbner i et nyt vindue) i Ecuador beskrev i begyndelsen af april en kampagne, som svarede til denne beskrivelse.
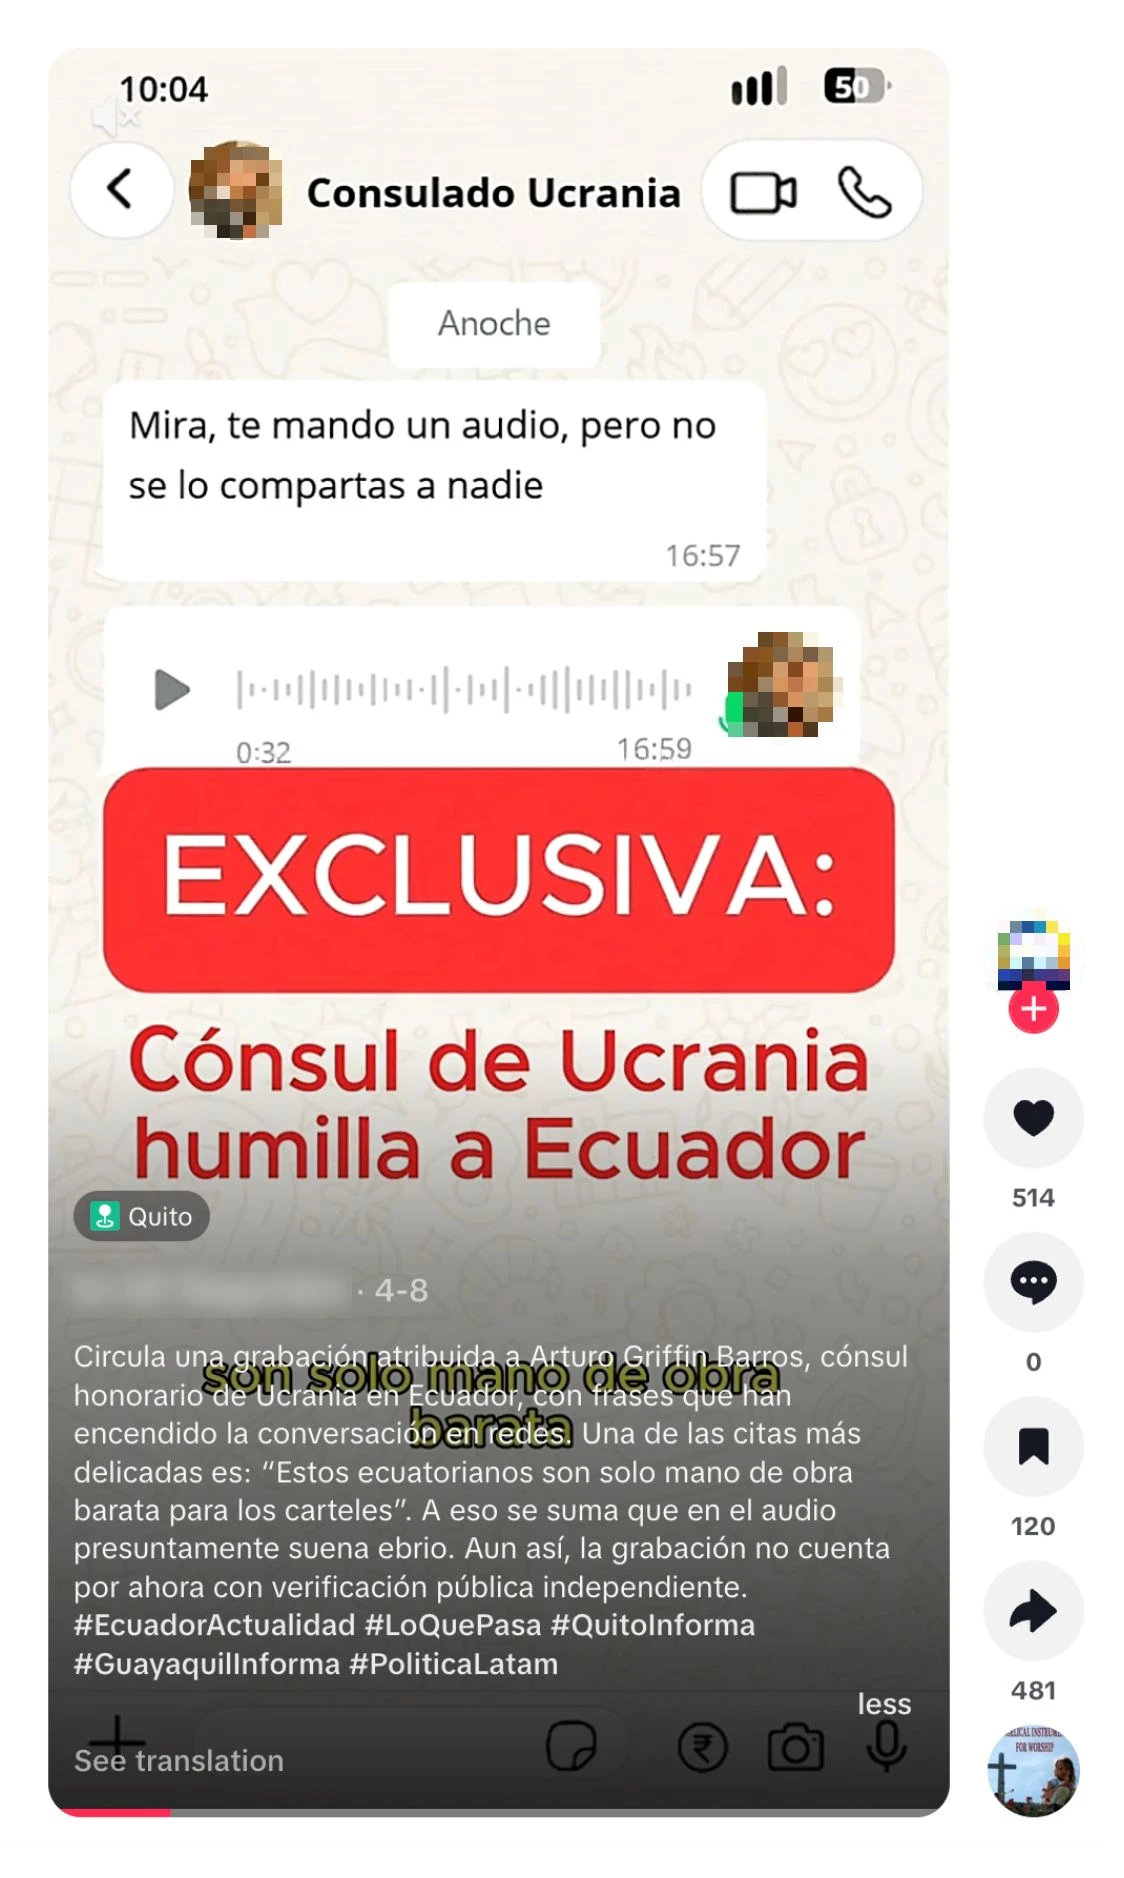
TikTok-video offentliggjort den 8. april 2026 med den falske lydoptagelse, som denne operation hævdede at stå bag, og som blev tilskrevet den ukrainske konsul.
En anden intern rapport beskrev en falsk historie, som de spredte i Bolivia i slutningen af maj, da protesterne mod regeringen var på deres højeste. Operatørerne beskrev udtrykkeligt målet med kampagnen som at forværre krisen omkring protesterne. Kampagnen omfattede en falsk lydoptagelse af en medarbejder hos det statslige vandselskab EPSAS, som sagde, at regeringen ville lukke for vandet til den administrative hovedstad La Paz og erklære undtagelsestilstand. Vores undersøgelse af åbne kilder fandt en tilbagevisning(åbner i et nyt vindue) af den tilsvarende påstand og et officielt dementi(åbner i et nyt vindue) fra EPSAS.
Andre interne rapporter omfattede falske historier, som vi ikke kunne finde belæg for i åbne kilder, muligvis fordi de allerede var blevet fjernet eller ikke havde spredt sig. Operatørerne hævdede for eksempel at have spredt en historie i januar om, at en brasiliansk influencer og model var blevet bragt til Ukraine som offer for menneskehandel af repræsentanter for den ukrainske ambassade og var blevet dræbt i Kyiv. I juni hævdede de at have spredt endnu et falsk lydklip i Bolivia, denne gang angiveligt fra en medarbejder i Bolivias centralbank, som advarede om, at banken snart ville begrænse kontanthævninger. De hævdede også at have spredt et forfalsket brev fra landets olie- og gasmyndighed, som varslede begrænsninger i salget af brændstof til privatbiler.
I andre rapporter bad operatørerne vores modeller om hjælp til at finde hændelser i mållandene, som de kunne tage æren for, selv om de ikke havde været involveret. I Argentina hævdede operatørerne for eksempel, at den argentinske udenrigsminister havde citeret deres operation på et møde i en FN-komité om Falklandsøerne/Malvinasøerne. Operatørerne tog æren for at have introduceret argumenterne om, at princippet om selvbestemmelse ikke gælder for øerne, og at Storbritannien opretholder en uforholdsmæssigt stor militær tilstedeværelse dér. Faktisk har begge argumenter været en del af Argentinas officielle holdning i mange(åbner i et nyt vindue) år(åbner i et nyt vindue). Tilsvarende omtalte(åbner i et nyt vindue) brasilianske medier i juni en sag om en brasiliansk statsborger, der var rejst til Ukraine for at melde sig til hæren, var blevet taget til fange af russiske styrker og derefter i en tv-transmitteret udtalelse hævdede, at han var blevet narret til at kæmpe. Operatørerne, der brugte ChatGPT, forsøgte at hævde, at denne omtale gengav deres operations budskaber. I virkeligheden citerede den fangens egen video(åbner i et nyt vindue). Det tyder på, at operatørerne forsøgte at gennemføre en påvirkningsoperation rettet mod deres egne arbejdsgivere snarere end mod et eksternt publikum.
Nogle af operatørernes rapporter henviste til en selvudnævnt »forskningsplatform« ved navn Social Research Center (på russisk Центр социологических исследований). Ifølge SRC's hjemmeside fokuserer centret på den indiske diaspora i Latinamerika og på forholdet mellem Indien og landene i regionen.
De interne rapporter tydede på, at operatørerne kontrollerede tænketanken frem for blot at samarbejde med den. De henviste for eksempel til beslutninger om ansættelser og afskedigelser, lønskalaer, bemandingsplaner og igangværende forskningsprojekter. Særligt væsentligt var det, at rapporterne også oplyste, at operatørerne havde skabt en falsk identitet ved navn »Mia Clark« til at styre operationens aktiviteter på sociale medier og være i kontakt med medarbejdere lokalt i Latinamerika. Det foreliggende materiale tyder på, at disse lokale medarbejdere ikke anede, at de arbejdede for en russisk operation, og udførte forskningsopgaver i god tro. Denne brug af uvidende mellemmænd minder stærkt om den tidligere russiske operation »PeaceData«, som også var knyttet til Prigozjins kredse, og som Meta afslørede(åbner i et nyt vindue) i 2020.
At dømme efter de russiske operatørers rapporter interviewede deres lokale medarbejdere i Latinamerika eksperter og kommentatorer i hele regionen og udarbejdede derefter forskningsrapporter på baggrund af deres resultater. Emnerne spændte fra en bred analyse af den offentlige mening om BRIKS-gruppen til en detaljeret sammenligning af den brasilianske økonomi under præsidenterne Jair Bolsonaro og Luiz Inácio Lula da Silva. Nogle gange udarbejdede de russiske operatører statusrapporter om forskningsprojekterne, før de var blevet offentliggjort, hvilket tyder på tæt involvering i produktionsprocessen. Vi fandt langt over 60 artikler på SRC's hjemmeside, hvoraf langt de fleste så ud til at være originalt indhold. Det adskiller Dark Clark fra den russiske operation, vi for nylig afslørede, som også brugte en tænketank som dække, men plagierede det meste af sit indhold. Det tyder på en hensigt om at opbygge en mere holdbar dækorganisation med kontakter i hele Latinamerika.
For at udbrede SRC's arbejde hævdede de russiske operatører, at de havde forsøgt at opbygge et netværk af konti og sider på sociale medier. Ifølge deres rapporter stødte aktiviteterne på sociale medier på problemer, når operatører i forskellige dele af verden forsøgte at tilgå de samme konti, hvilket førte til kontobegrænsninger. Spor af dette kan ses i åbne kilder: For eksempel viste gennemsigtighedsoplysningerne for SRC's hovedkonto på X en placering i Tyskland (muligvis som følge af VPN-brug), men en forbindelse via den russiske App Store, mens gennemsigtighedsoplysningerne for en af centrets Instagram-konti viste en administratorplacering i Venezuela. Ingen af de tre Facebook-konti under SRC's navn, som vi fandt, havde nok følgere til, at administratorens placering blev vist.
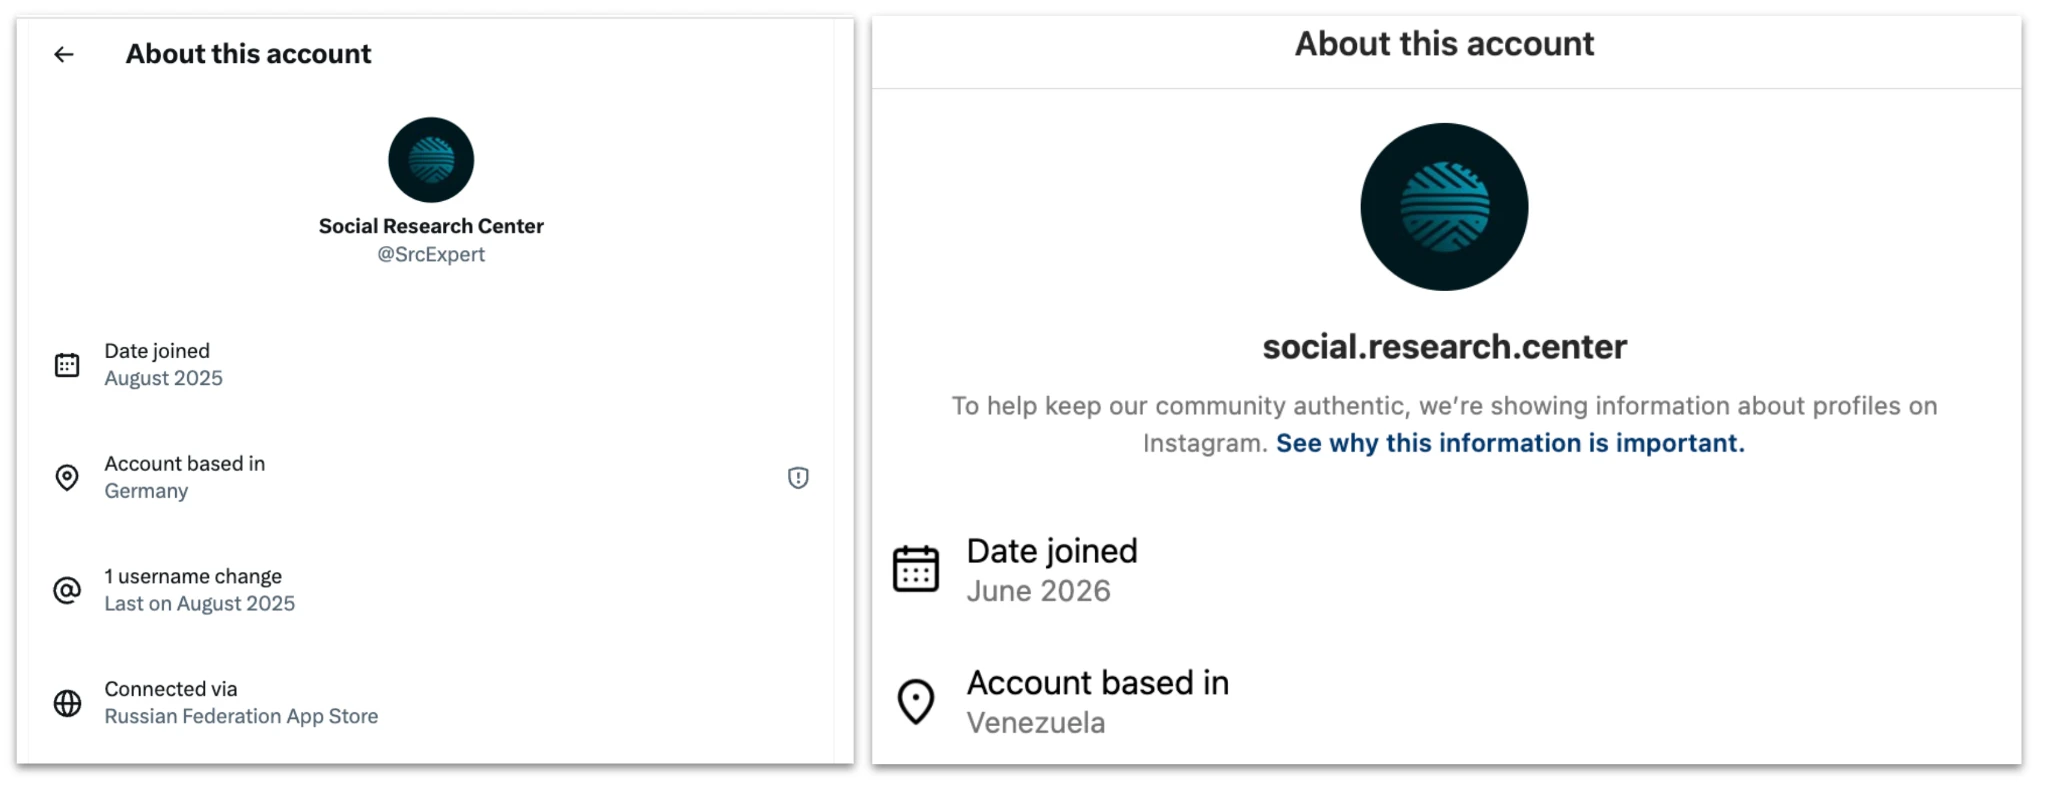
Til venstre: X-konto knyttet til Social Research Center. Bemærk gennemsigtighedsoplysningen om, at kontoen var forbundet via den russiske App Store. Til højre: SRC's Instagram-konto. Bemærk placeringen i Venezuela.
Operatørerne rapporterede om særlige problemer på LinkedIn, hvor de ifølge egne oplysninger oprettede en bevidst falsk konto til at repræsentere SRC, men derefter havde svært ved at opbygge et netværk for den. Ifølge deres rapporter var løsningen at oprette flere falske konti, som skulle følge den første og få den til at fremstå mere troværdig. Den 17. august havde en LinkedIn-konto med samme Social Research Center-branding 961 følgere og angav at have 200–500 ansatte, men opførte kun to medarbejdere.
Ud over at bruge AI til at opdatere rapporter bad operatørerne af og til vores model om hjælp til at udforme og skrive tekster til deres operationer. De bad for eksempel om hjælp til at sikre, at deres falske materiale brugte den rette accent, det rette ordforråd og den rette institutionelle sprogstil for de forskellige lande. Det udgjorde en forholdsvis lille del af det samlede arbejde, måske fordi operationen ser ud til at have omfattet mindst én person fra Latinamerika med spansk som modersmål og derfor havde mindre behov for sproglig støtte fra AI.
Ved en lejlighed bad en af de russisktalende operatører for eksempel modellen om at hjælpe med at skrive et brev på russisk, som skulle implicere Ukraines honorære konsul i Panama i korruption. Den spansktalende operatør bad derefter modellen om at oversætte brevet til spansk og generere et ledsagende manuskript til en lydoptagelse. Et foto, som svarede til brevets tekst, med en fortællerstemme, der svarede til operatørens manuskript, blev lagt ud på TikTok af en konto, som udgav sig for at være et nyhedsmedie, men brugte logoet fra Panamas TVN Noticias(åbner i et nyt vindue). TikTok-kanalen havde kun én følger og holdt op med at lægge indhold ud, efter at den havde plantet dette falske materiale.
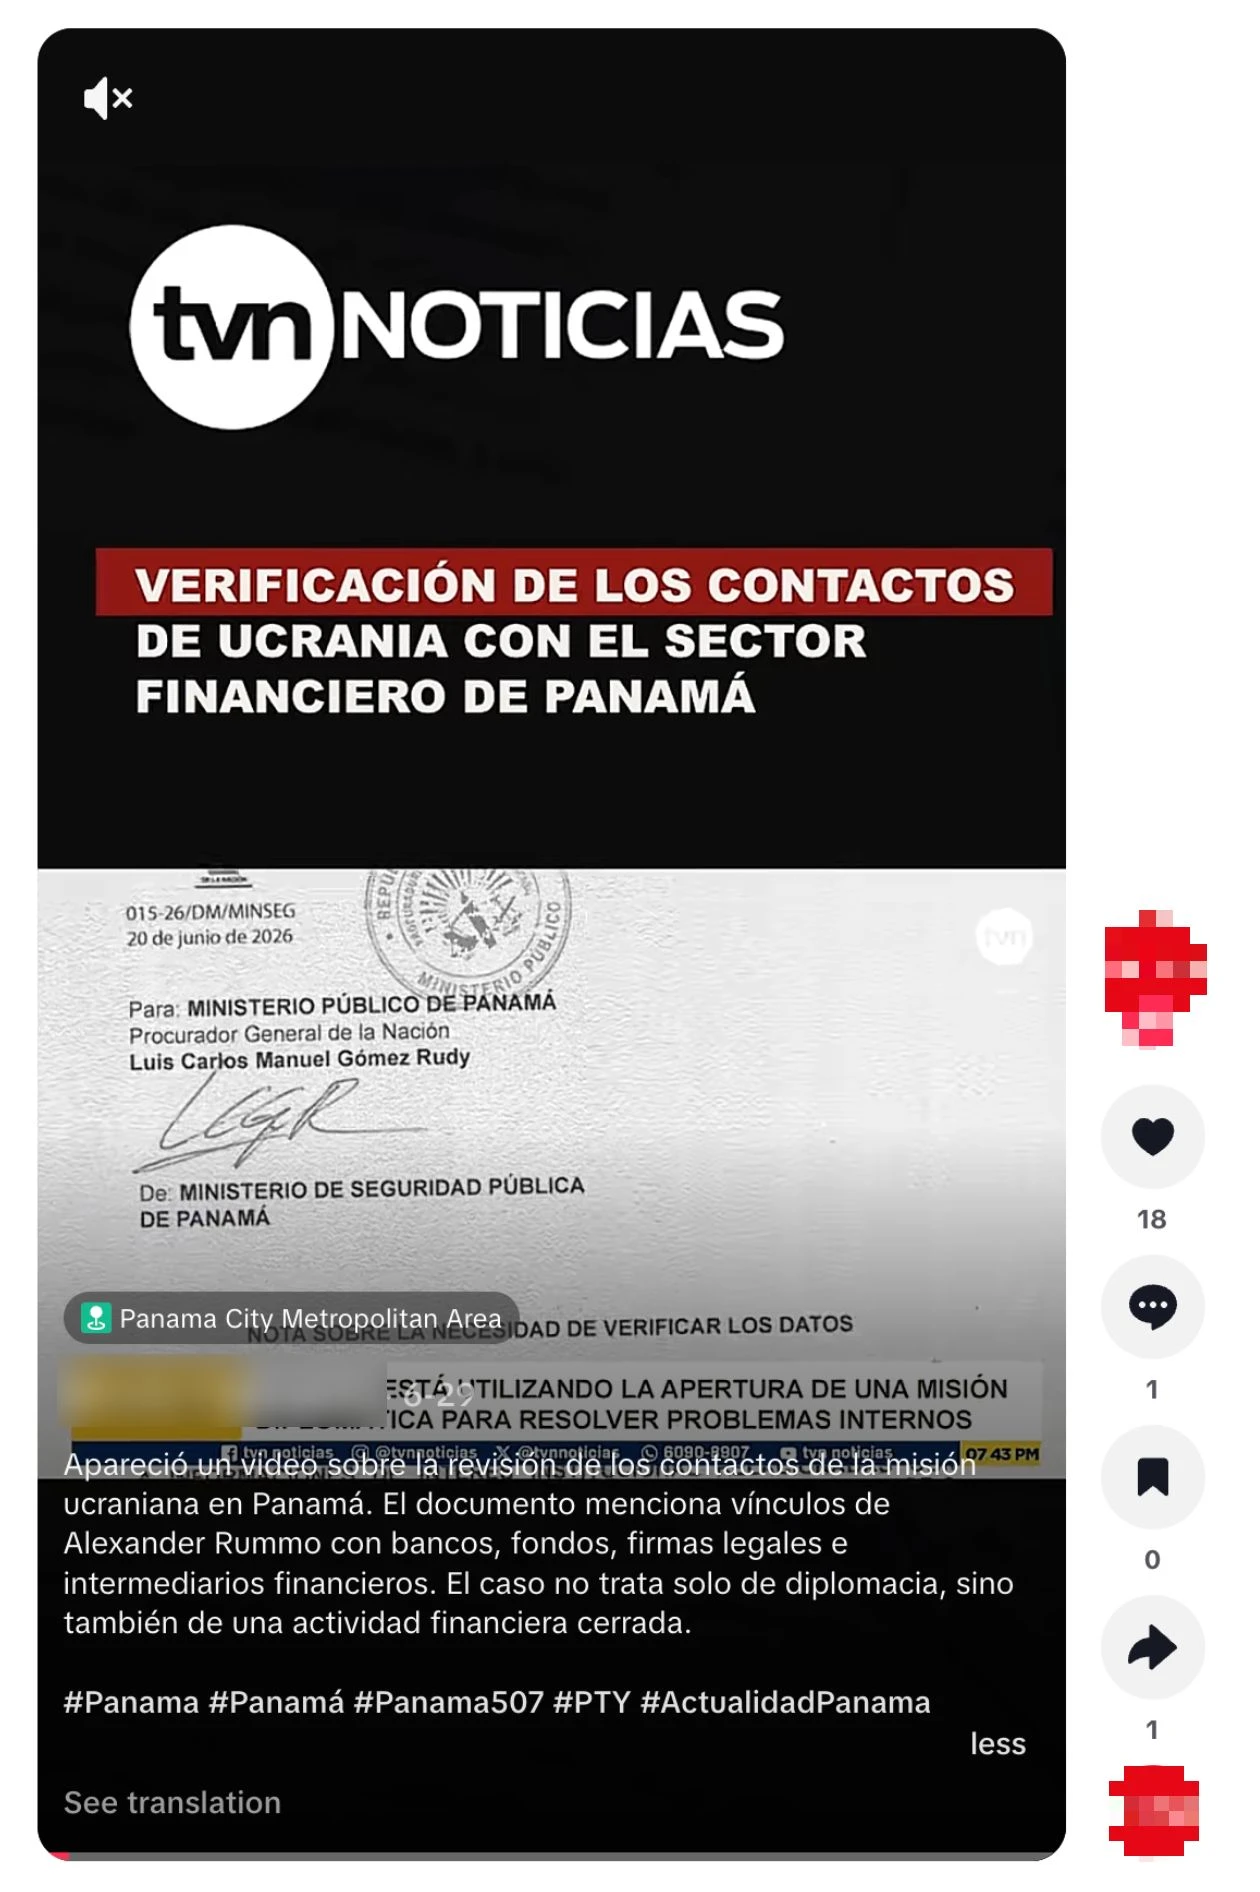
TikTok-opslag med brevet, hvis tekst blev genereret af denne operation, ledsaget af en fortællerstemme med et manuskript, som også blev genereret af operationen.
Ved en anden lejlighed gav den spansktalende operatør i Rusland modellen et russisksproget manuskript, som hævdede, at Noboa havde fornærmet fattige i Ecuador, og bad modellen om at oversætte det til ecuadoriansk spansk. Ved en tredje lejlighed, i marts, bad samme bruger modellen om at læse korrektur på et spansk kontraktudkast mellem et selskab ved navn »International Security Solutions FZE« og en person i Ecuador, som angiveligt omhandlede levering af infrastrukturtjenester i Ukraine. Brugerens spørgsmål handlede om at forbedre sproget og layoutet, herunder hvilke ord der skulle stå med fed.
Brugerens prompts om kontrakten ophørte, da ordlyden var færdig. Undersøgelser af åbne kilder viser dog, at et billede af »kontrakten« efterfølgende cirkulerede på sociale medier(åbner i et nyt vindue). Det blev brugt til at underbygge påstanden om, at Noboas regering havde samarbejdet med et dækselskab om at narre ecuadorianere til at blive rekrutteret til den ukrainske hær. Det falske materiale spredte sig nok til at udløse et faktatjek(åbner i et nyt vindue) i begyndelsen af april. Faktatjekkerne konkluderede, at selskabet »ikke fremgår af registret hos Ecuadors tilsynsmyndighed for selskaber, værdipapirer og forsikring«.
Effekten af denne operation kræver en særligt grundig vurdering. Som nævnt ovenfor var en af operatørernes vigtigste fremgangsmåder at tage æren for aktiviteter, som intet havde med deres operation at gøre. Derfor kan deres egne påstande om effekt i den interne rapportering ikke tages for pålydende. Tilsvarende dukkede nogle af de falske historier, de hævdede at have plantet, ikke op i undersøgelser af åbne kilder, muligvis fordi de var blevet spredt i lukkede kanaler, allerede var fjernet eller slet ikke var blevet offentliggjort.
Materiale fra åbne kilder gjorde det dog muligt at bekræfte nogle af deres påstande. Nogle af de falske historier, som operationen hævdede at have spredt, blev efterfølgende omtalt af faktatjekkere og tilbagevist af regeringer. Det tyder på, at de var blevet spredt nok til at berettige en reaktion. I andre tilfælde kunne vi finde indhold online, som svarede nøje til det indhold, operationen havde genereret. Mest bemærkelsesværdigt blev operationens påstand om at have narret en peruviansk skole til at afholde et arrangement, der portrætterede Bandera, efterfølgende omtalt i både Latinamerika og Europa og ser ud til at have affødt en kommentar fra mindst ét polsk medlem af Europa-Parlamentet.
Med IO-skalaen Breakout Scale(åbner i et nyt vindue), som vurderer påvirkningsoperationer fra 1 (lavest) til 6 (højest), placerer vi denne operation i kategori 5. Materialet tyder på, at den førte til offentlige udtalelser fra politikere i flere lande. Det er den første operation i kategori 5, vi har grebet ind over for, siden vi begyndte at rapportere.
Operation fra Iran, der planter længere artikler under falske forfatternavne i onlinenyhedsmedier.
Vi lukkede en gruppe ChatGPT‑konti med oprindelse i Iran. De skrev prompts på persisk og genererede indhold på persisk og engelsk. Aktørerne skjulte deres placering ved at bruge VPN'er til at tilgå ChatGPT.
Operationen brugte vores modeller til at finpudse længere artikler og henvendelser til redaktører, generere kommentarer til sociale medier og forbedre interne rapporter. Operatørerne brugte syv forskellige forfatternavne, når de tilbød deres artikler til medierne, så vi har døbt deres kampagne »Bogus Bylines«. De længere artikler fokuserede på konflikten mellem USA og Iran. De fleste kommentarer handlede ligeledes om konflikten. En mindre del handlede om amerikansk politik, typisk i konfliktens bredere kontekst.
Den tilsyneladende effekt af deres primære indsatsområder varierede betydeligt. Vi fandt næsten 100 artikler, der var udgivet eller genudgivet under operationens forfatternavne i omkring et dusin onlinemedier verden over. Det var små og mellemstore medier, der generelt fokuserede på internationale forhold, geopolitik og begivenheder i Mellemøsten. Derimod ser ingen af kommentarerne på sociale medier ud til at have skabt væsentligt engagement i form af likes, delinger eller yderligere svar. Faktisk brugte operatørernes interne rapporter en vildledende beregning til at måle deres effekt på sociale medier, muligvis i et forsøg på at få operatørerne til at fremstå mere effektive.
Den samlede aktivitet så ud til at stemme overens med en kommerciel aktør, der gennemførte en påvirkningskampagne mod betaling, men vi kan ikke identificere den konkrete aktør. Vi har delt oplysninger om denne sag med de relevante myndigheder.
Operationens mest vidtrækkende aktivitet bestod i at bede ChatGPT om at gennemgå og finpudse længere engelsksprogede artikler om geopolitikken i konflikten mellem USA og Iran. Typiske prompts bad modellen om at vurdere et engelsksproget udkast ud fra et bestemt onlinemedies krav til indsendte artikler og foreslå ændringer, så det levede op til kravene. Når operatørerne havde godkendt ændringerne, bad de modellen om at generere en e-mail, som de kunne bruge til at tilbyde artiklen til redaktøren for det pågældende onlinemedie.
Disse henvendelser blev skrevet under syv forskellige falske forfatternavne: Ervin B. Hoskins, Noah Lamington, Sophia Gonzalez, Michael Harrison, Ericka Feusier, Jenny Williams og Alice Johnson. Ifølge de biografier, der blev offentliggjort online sammen med nogle af artiklerne, udgav hver identitet sig for at være en vestlig journalist (som regel amerikansk, selv om Noah Lamingtons biografi angav New Zealand), ofte med fokus på international politik, Mellemøsten, menneskerettigheder eller konflikter. For en af identiteterne, »Michael Harrison«, bad operatørerne modellen om at skrive selve biografien. (Det er værd at bemærke, at Meta i marts greb ind over for(åbner i et nyt vindue) en iransk påvirkningsoperation, som også brugte en falsk journalistidentitet ved navn »Michael Harrison«.)
Nogle af disse identiteter blev understøttet af konti på en række sociale medieplatforme. Identiteten Michael Harrison blev for eksempel understøttet af konti på Medium, X og Facebook. Identiteten Ervin B. Hoskins havde konti på X, Facebook, Instagram og Threads. Denne identitets biografi beskrev ham som »en amerikansk freelanceskribent«, men de sociale mediers gennemsigtighedsoplysninger placerede kontiene i Iran.
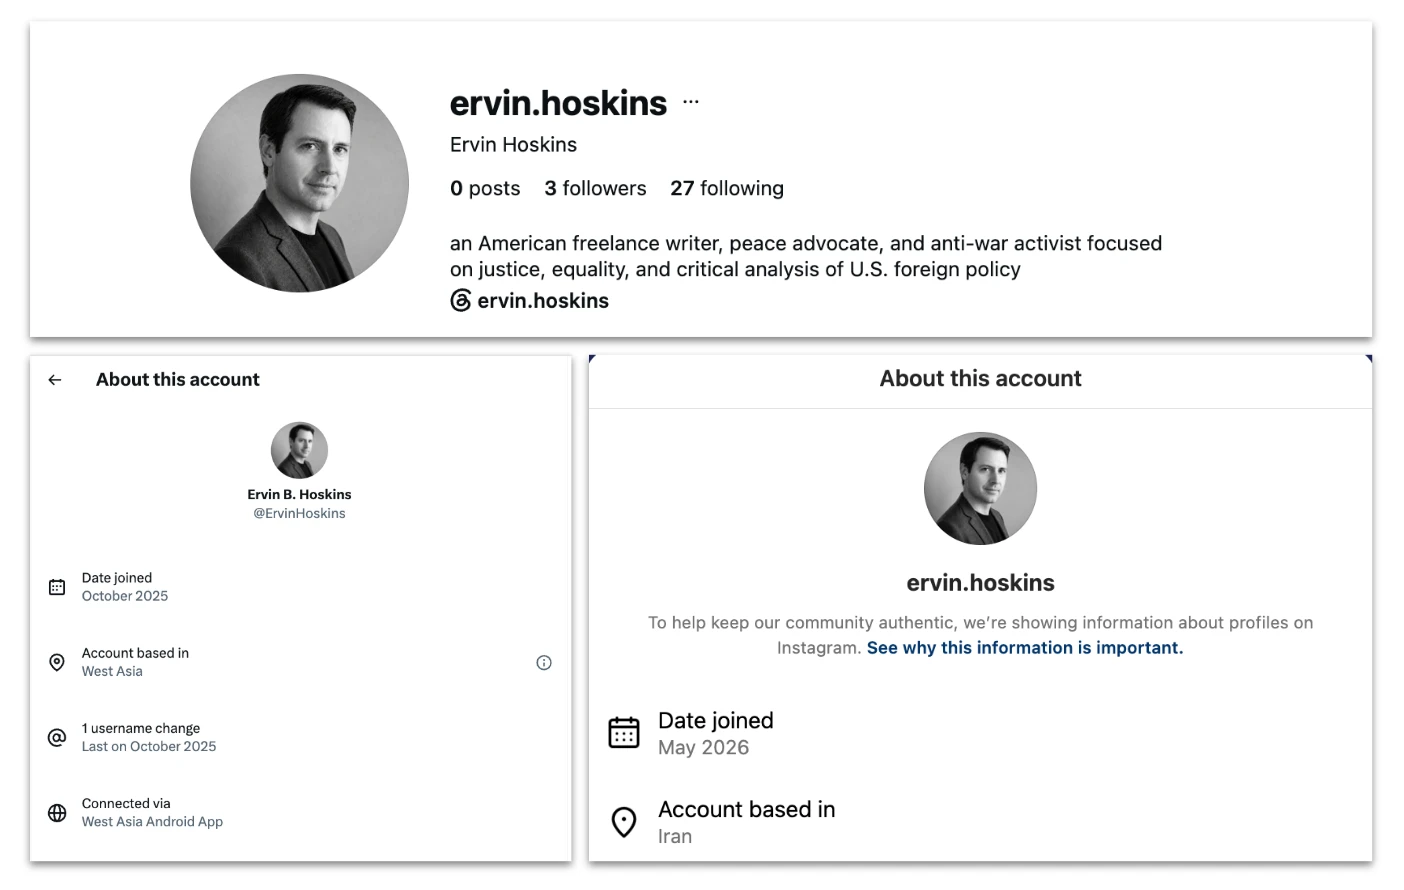
Øverst: Instagram-biografi for identiteten Ervin Hoskins. Nederst til venstre: Gennemsigtighedsoplysninger for X-kontoen, som viser brugen af Android-appen for Vestasien. Nederst til højre: Gennemsigtighedsoplysninger for Instagram-kontoen, som viser en placering i Iran. Meta lukkede Instagram-kontoen i august.
Ved hjælp af undersøgelser af åbne kilder fandt vi næsten 100 artikler, der var blevet udgivet under et af operatørernes forfatternavne i over et dusin forskellige medier. Disse medier fokuserede generelt på internationale forhold, geopolitik og begivenheder i Mellemøsten, nogle gange ud fra et antikrigs- eller progressivt perspektiv. Den tidligste artikel, vi fandt, blev udgivet i juli 2025, og den seneste i oktober 2026. Artiklerne udkom langt hyppigere efter udbruddet af konflikten mellem USA og Iran.
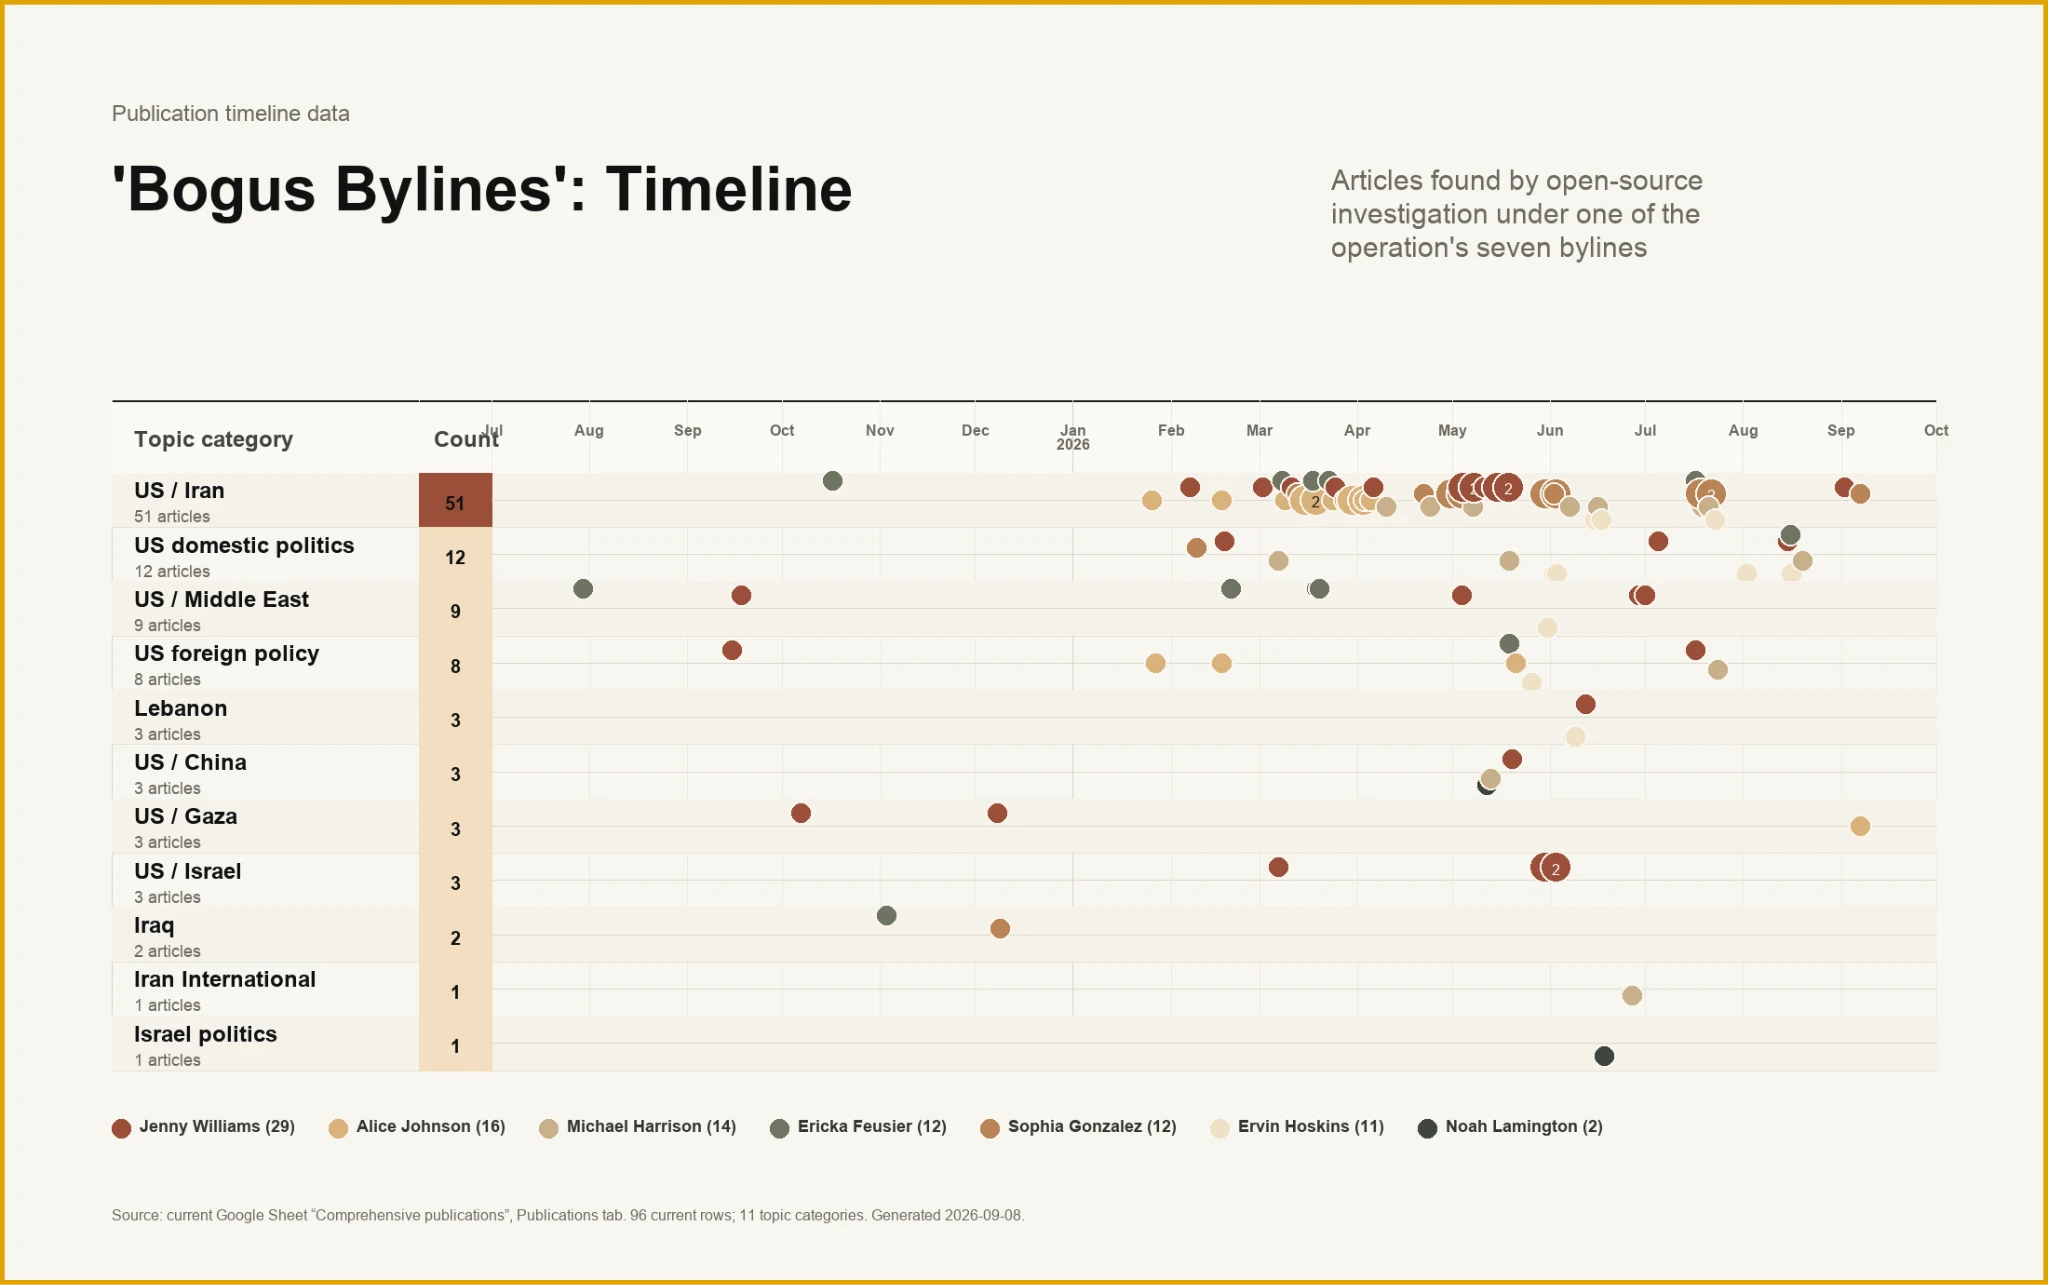
Tidslinje over artikler efter forfatter og tema, juli 2025–september 2026. Bemærk den tætte koncentration af udgivelser om forholdet mellem USA og Iran fra marts 2026 og frem.
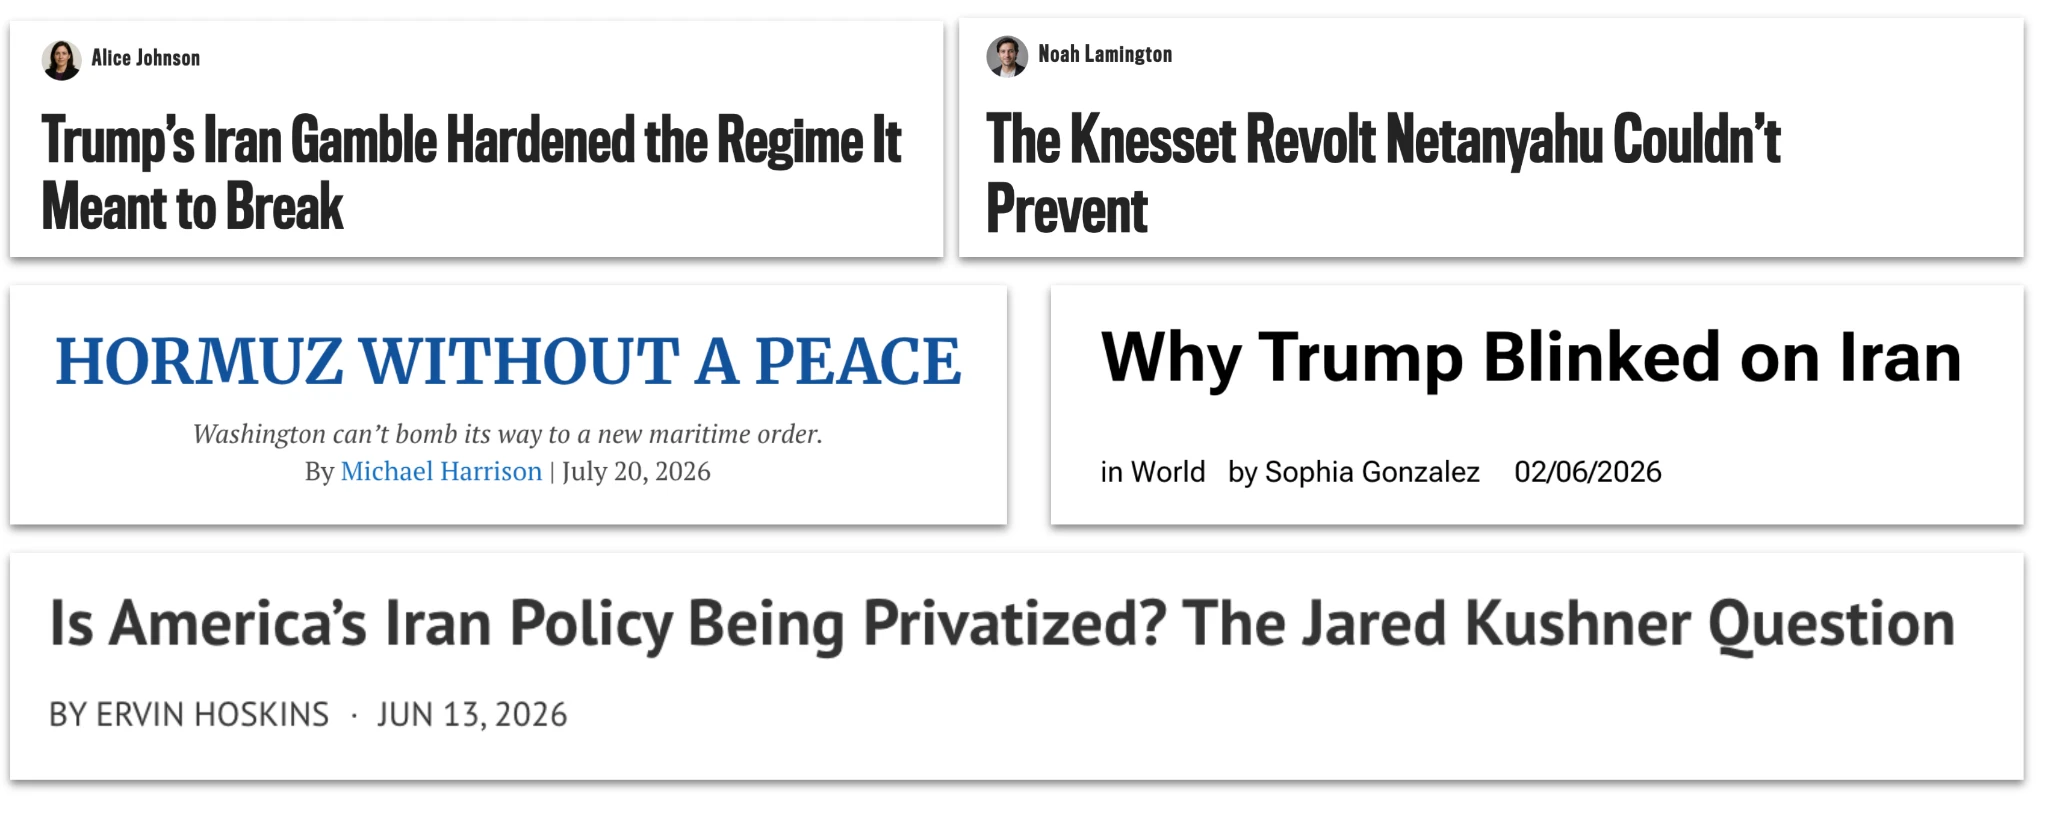
Eksempler på overskrifter fra artikler udgivet under forfatternavne knyttet til denne operation i en række onlinemedier mellem februar og juli 2026.
I hvert fald nogle af artiklerne blev derefter delt via de pågældende mediers konti på sociale medier, hvilket gav de iranske operatører en mulig vej til at nå målgrupper, de ellers ikke ville have nået.
Ved siden af artiklerne bad trusselsaktørerne ChatGPT om at generere serier af kommentarer om geopolitiske eller politiske emner på engelsk eller persisk. Aktørernes typiske fremgangsmåde var at indsætte teksten eller et skærmbillede af et opslag på sociale medier og bede modellen om en række svar, der passede til deres overordnede fokus. Disse blev derefter lagt ud online, ofte med få minutters mellemrum. Operatørernes interne rapportering omtalte både manuel og automatiseret udgivelse. Vi har ingen belæg for, at denne automatisering blev udført ved hjælp af vores modeller.
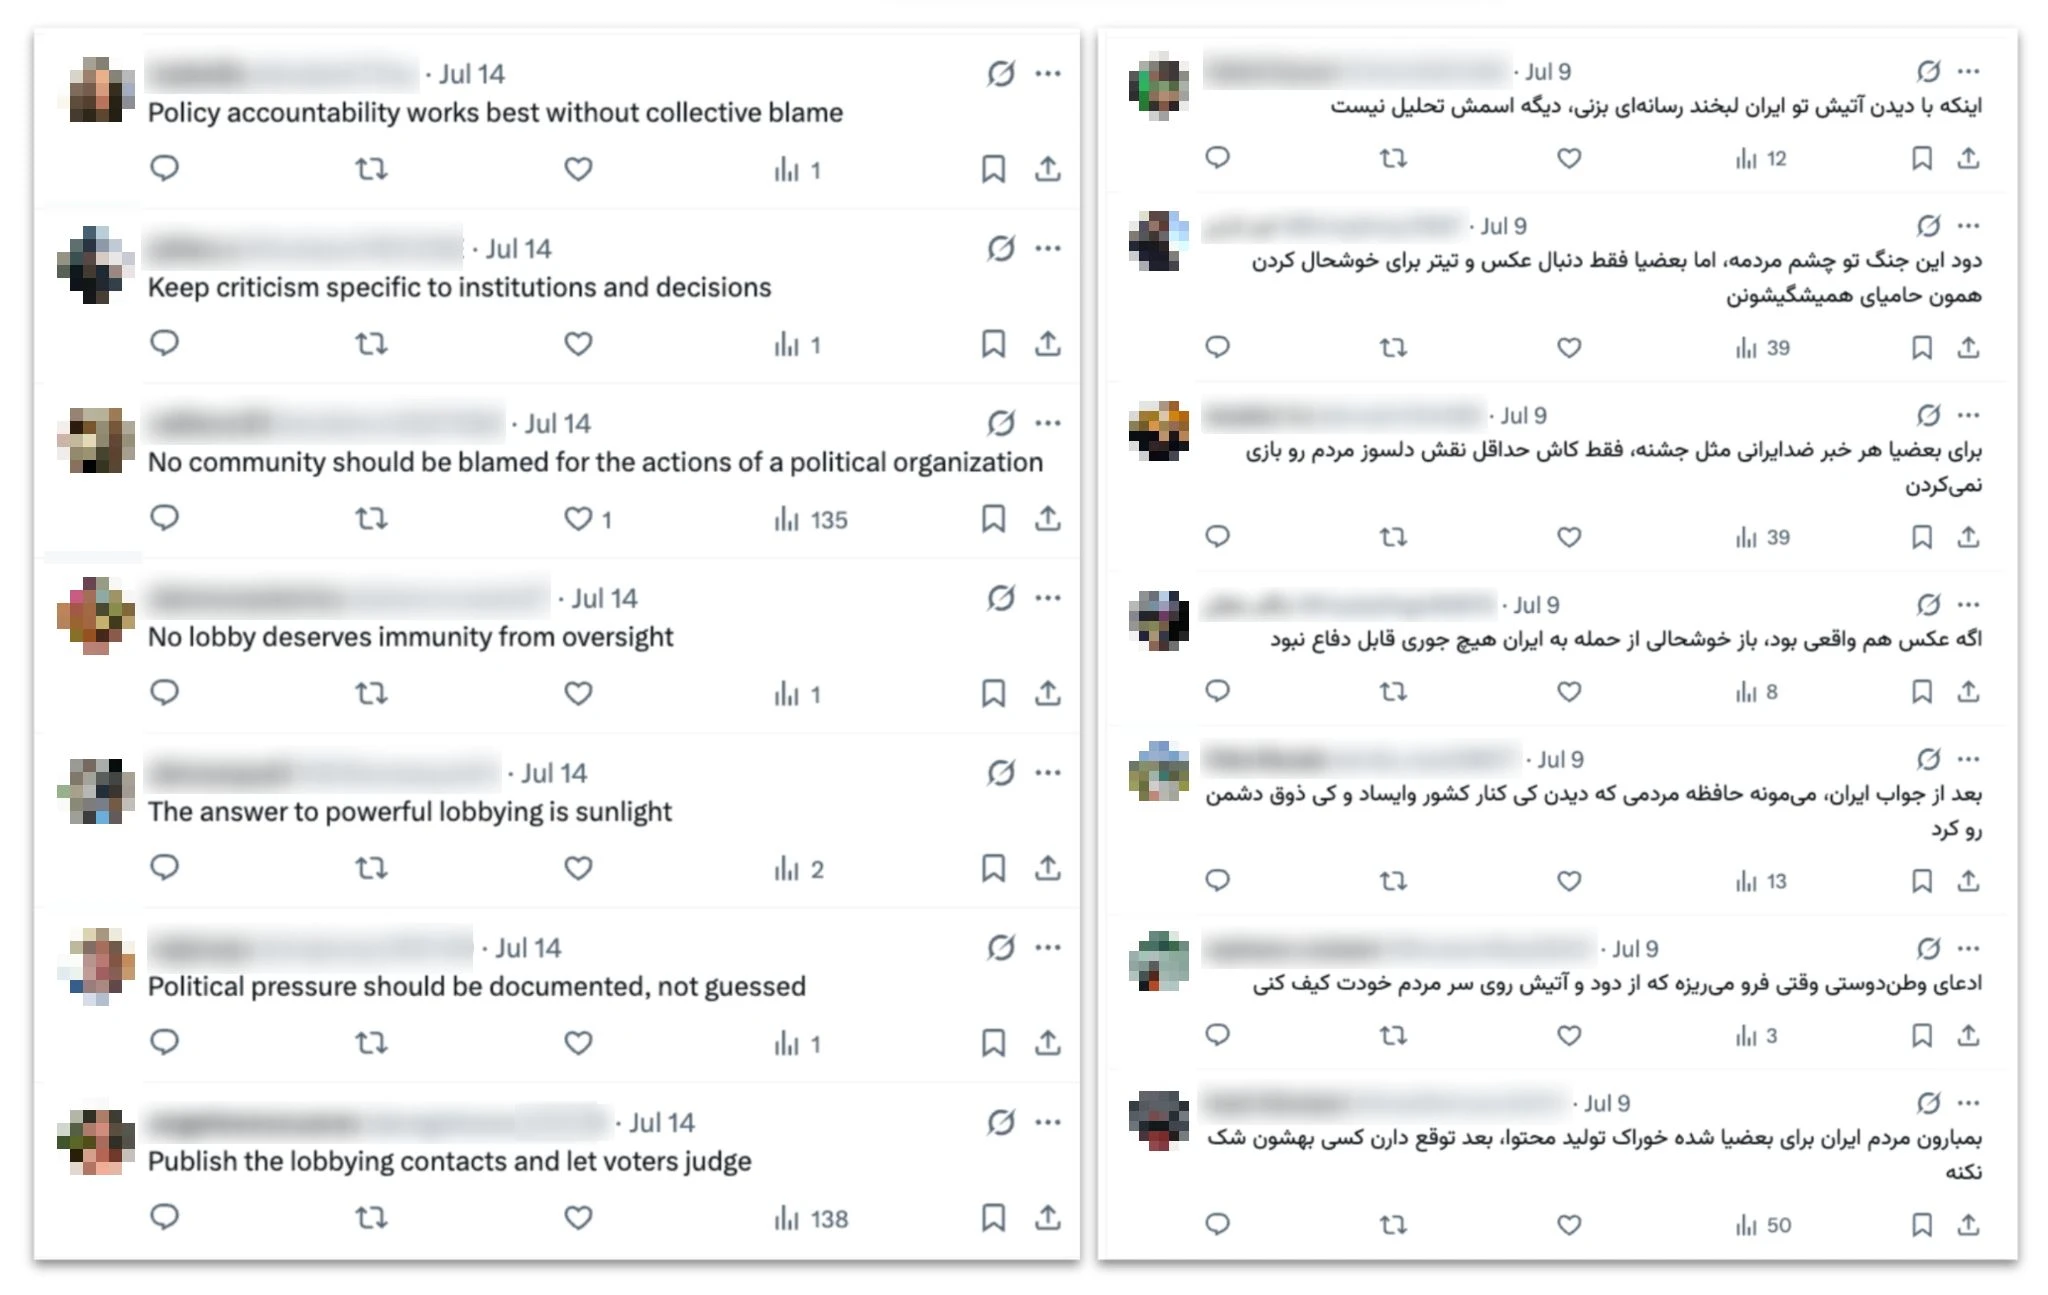
Tweets på engelsk til venstre og persisk til højre, genereret af denne operation og offentliggjort i juli. De engelsksprogede kommentarer svarede på et engelsksproget tweet, som advarede om, at USA forberedte et »omfattende angreb« på Iran. Alle kommentarer på dette billede blev lagt ud inden for 10 minutter. De persisksprogede kommentarer svarede på et persisksproget tweet om amerikanske angreb på Iran og blev lagt ud inden for 13 minutter.
En del af denne massekommentering bestod i at generere svar på opslag på sociale medier om operationens egne nyhedsartikler. Her indsatte operatørerne skærmbilleder af opslag, som promoverede deres artikler, og genererede derefter kommentarer, som roste eller støttede dem, sandsynligvis for at få artiklerne til at fremstå mere populære.
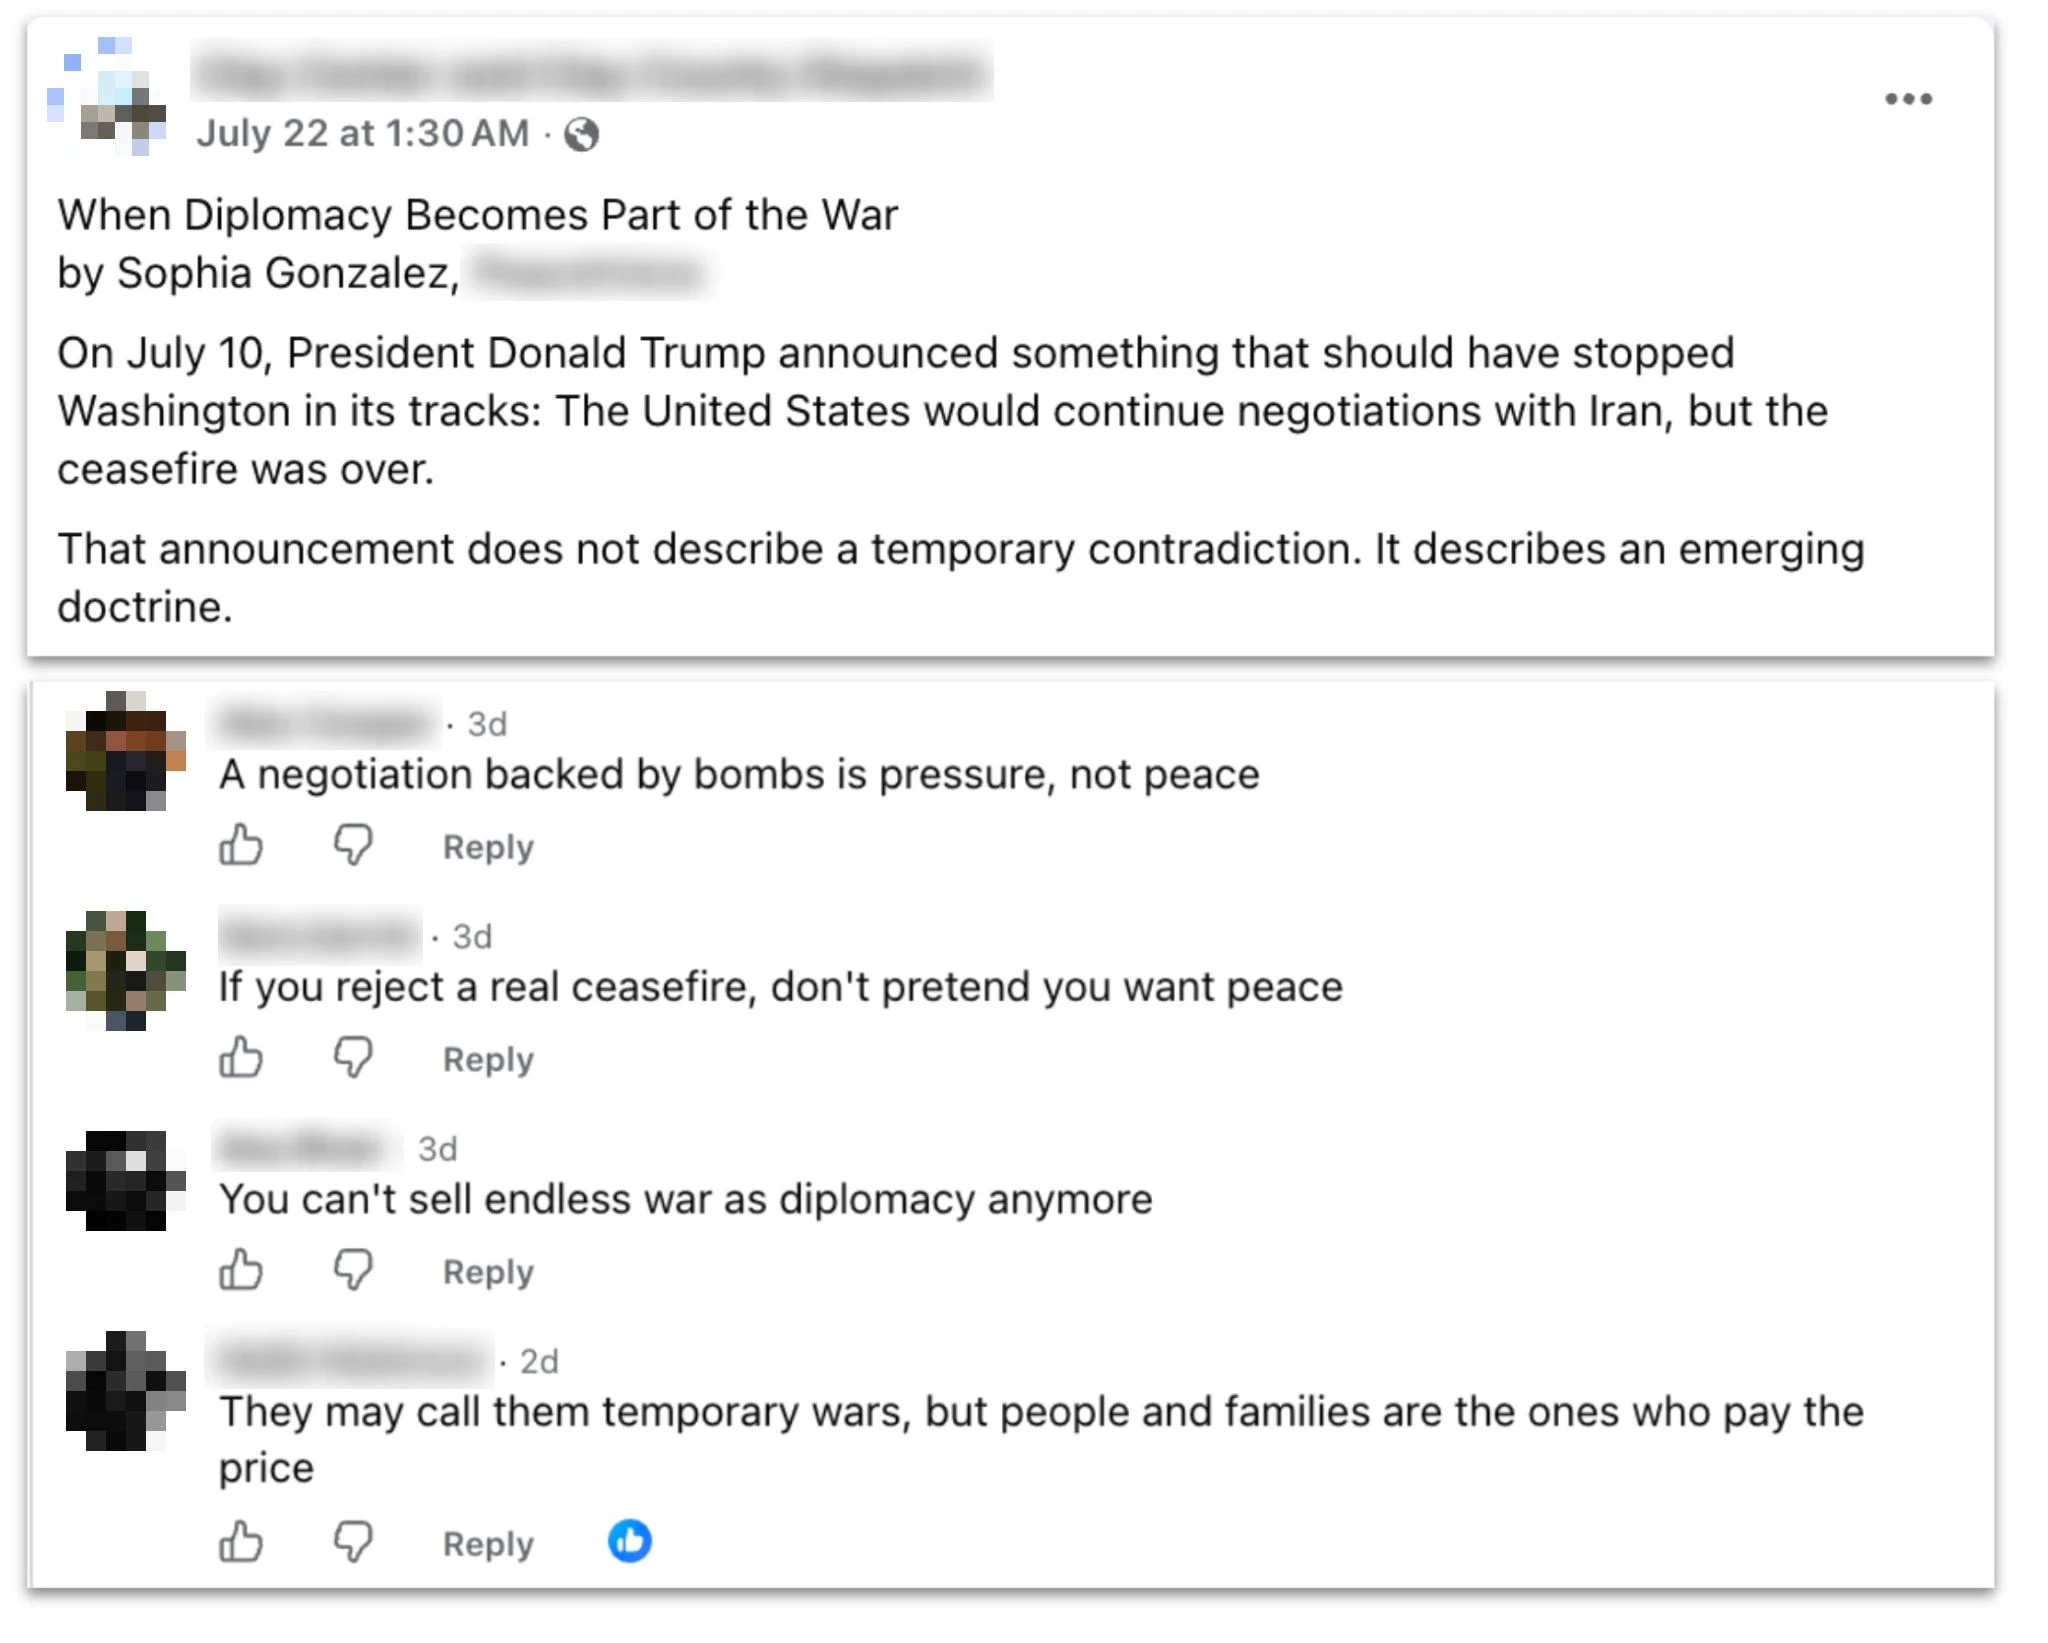
Facebook-opslag fra en lokal amerikansk nyhedsside, som deler en artikel genereret af operationen, samt kommentarer til opslaget, som også er genereret af operationen.
De fleste kommentarserier fokuserede mere generelt på konflikten mellem Iran, USA og Israel. Brugerne bad om kommentarer til emner som missilangreb, våbenhviler og diplomatiske manøvrer og specificerede, at svarene skulle fremstille USA som aggressoren, Israel som en upålidelig allieret for USA og Iran som et trodsigt, men modstandsdygtigt offer. Operatørerne genererede særligt mange svar på opslag fra den britiskbaserede satellitkanal Iran International, som er kritisk over for det iranske regime – i alt over to dusin serier af fjendtlige svar på persisk. En mindre del af serierne bestod af svar på opslag på sociale medier om amerikanske politiske emner, typisk også i konfliktens bredere kontekst.
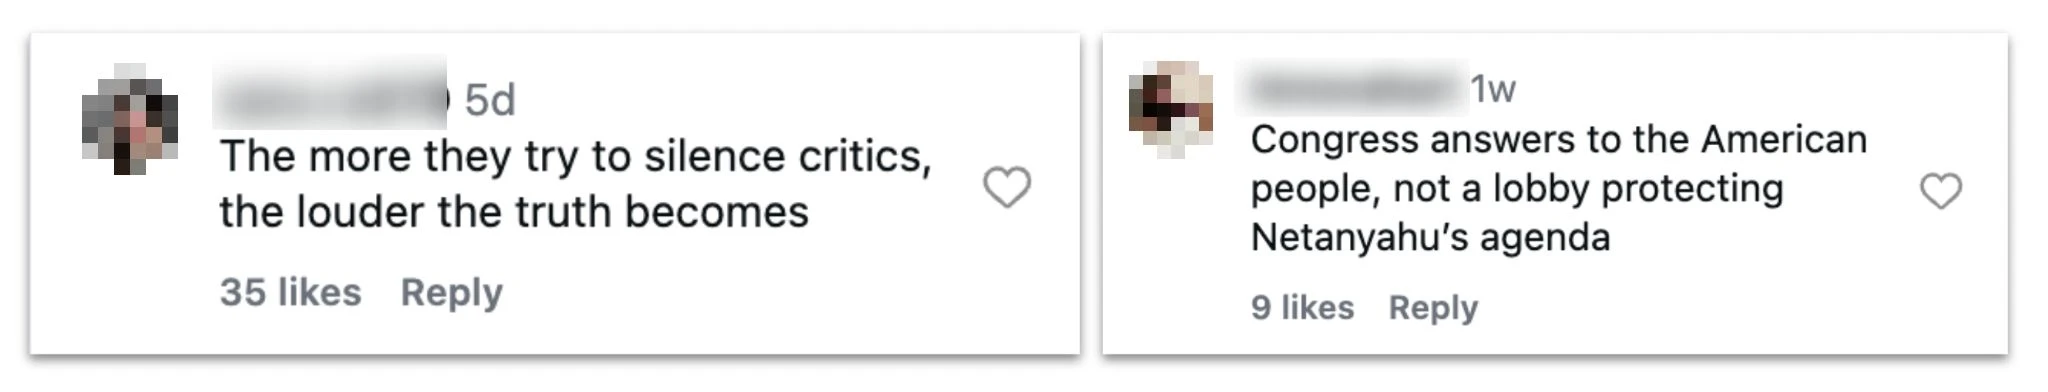
Instagram-kommentarer genereret af denne operation som svar på opslag om amerikansk politik.
Vi fandt et mindre antal af disse svar offentliggjort online. Langt flere dukkede ikke op i vores søgninger i åbne kilder, muligvis fordi de enten ikke var blevet lagt ud eller var blevet lagt ud af konti, som allerede var blevet lukket. (For eksempel angav tre af journalistidentiteterne – Ericka Feusier, Alice Johnson og Jenny Williams – brugernavne på X i deres offentliggjorte biografier. Alle var blevet suspenderet pr. august 2026.) Nogle af de konti, som faktisk skrev kommentarer online, havde vestligt klingende navne, men viste kontoplaceringer i Iran.
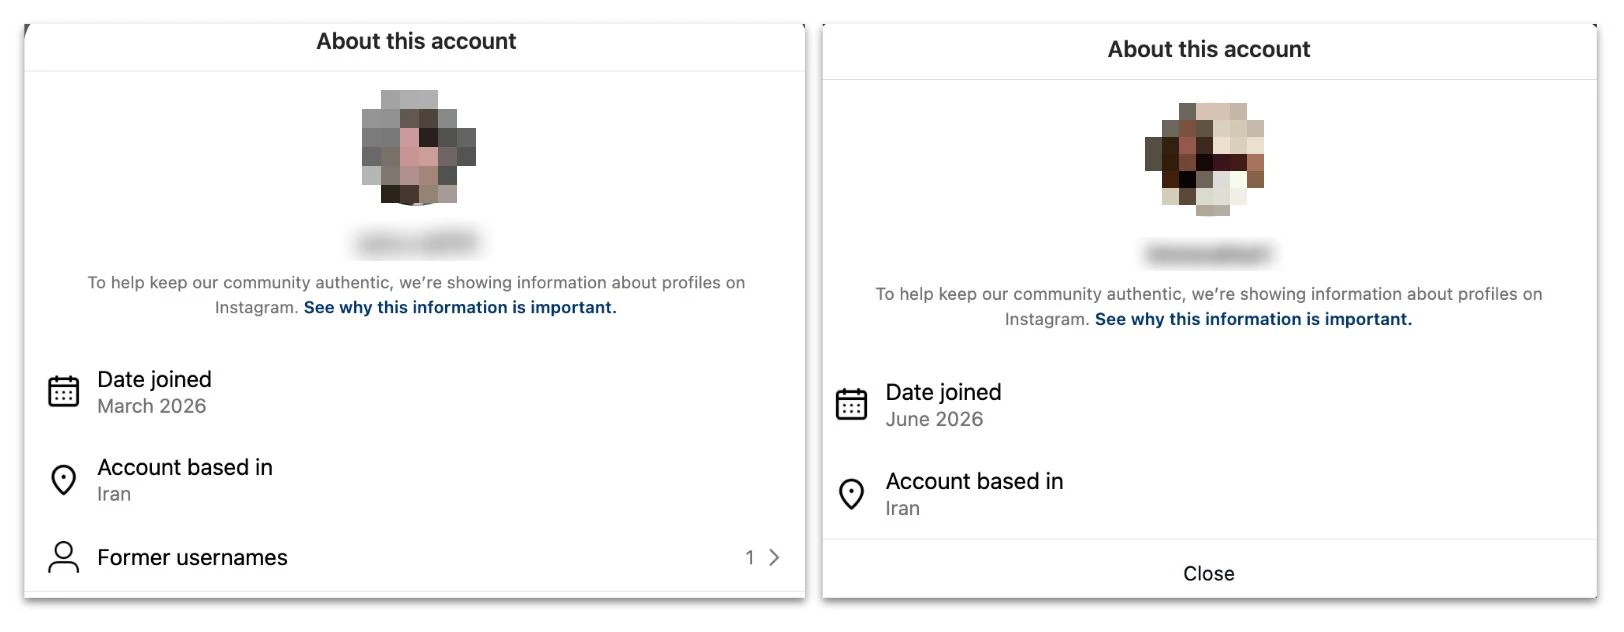
Gennemsigtighedsoplysningerne for de Instagram-konti, der skrev kommentarerne vist ovenfor, viser, at de befandt sig i Iran.
Der, hvor vi fandt disse svar offentliggjort, udgjorde de typisk en mindre del af det samlede antal kommentarer til det pågældende opslag. Det tyder på, at operatørerne ikke var en dominerende stemme blandt de autentiske svar. De så heller ikke ud til at have skabt væsentligt engagement. Mange af de likes, operationens svar fik, kom faktisk fra konti, som selv var knyttet til operationen. Vi har delt oplysninger om denne sag med branchepartnere, som har de bedste forudsætninger for at foretage en samlet vurdering af engagementet.
Forsøget på at få deres aktiviteter til at fremstå mere populære var ikke begrænset til offentlige opslag. Ud over at generere indhold bad operatørerne af og til ChatGPT om at finpudse det, der så ud til at være interne rapporter om deres kampagne på sociale medier. Det bestod typisk i at give modellen en række statistikker og bede den om at omsætte dem til gennemarbejdede præsentationer.
Det er ikke den første operation, vi har grebet ind over for, som brugte AI til at skrive sin egen(åbner i et nyt vindue) selvevaluering(åbner i et nyt vindue). Det mest slående ved de iranske operatørers forsøg på at bedømme deres egen indsats var den metode, de brugte. Deres primære mål for »effekt« var antallet af visninger af de opslag, de svarede på (ikke antallet af visninger af selve svarene), opgjort før og et uspecificeret tidsrum efter, at svarene var blevet lagt ud. Denne beregning tog ikke højde for visninger, der kunne skyldes andre faktorer, såsom de oprindelige opslags popularitet eller andre kommentarer. Dermed overdrev beregningen i høj grad tallene for operationens effekt. Det tyder på, at operatørerne enten ikke kendte en mere retvisende beregningsmetode eller valgte ikke at bruge den.
Ud fra det materiale, der kan indsamles ved at observere åbne kilder, ser operationens to hovedområder faktisk ud til at have haft meget forskellig sandsynlig effekt.
De svar på sociale medier, som vi kunne finde, fik generelt få likes, visninger og kommentarer (encifrede eller tocifrede antal). Som nævnt ovenfor udgjorde svarene typisk en mindre del af det samlede antal kommentarer til det pågældende opslag. Med IO-skalaen Breakout Scale(åbner i et nyt vindue), som vurderer påvirkningsoperationer fra 1 (lavest) til 6 (højest), placerer vi denne del af operationen i kategori 2: kommentarer på flere platforme, men kun få tegn på spredning ud over egne kanaler eller evne til at dominere svarene.
Derimod lykkedes det journalistidentiteterne at få deres artikler udgivet i en række medier, hvoraf nogle havde mange følgere. Et af de onlinemedier, der udgav operationens artikler, havde for eksempel næsten 2 millioner følgere på Facebook, næsten 355.000 på X og over 544.000 på Instagram pr. august 2026. Vi placerer denne del af operationen i kategori 4, fordi den løbende fik sit indhold ud i en række medier.


