Kampanja „Tehnologija i carine“: Utjecaj na tehnološku politiku SAD-a
OpenAI je zabranio račune vjerovatno porijeklom iz NR Kine koji su koristili AI za izradu komentara i karikatura o tehnološkoj politici SAD-a, carinama i trgovinskim ograničenjima.
Ova studija slučaja prvobitno je objavljena u izvještaju kompanije OpenAI iz juna 2026.(otvara se u novom prozoru) o operacijama utjecaja povezanim s NR Kinom koje su bile usmjerene na rasprave o AI-ju u SAD-u.
Akter
Zabranili smo grupu ChatGPT računa koji su vjerovatno potjecali iz Kine i koristili naše modele za izradu kratkih komentara i političkih karikatura kojima se kritiziraju tehnološke politike i carine SAD-a, uređivanje izvještaja o radu te pomoć korisniku pri projektiranju sistema za praćenje društvenih mreža. Ti računi su ChatGPT‑u slali upite na pojednostavljenom kineskom jeziku i pristupali našoj platformi putem VPN-a.
U njihovim upitima često se koristila terminologija svojstvena osobama povezanim s kineskim sistemom javne sigurnosti, primjerice zahtjevi za procjenu rizika po javno mnijenje u vezi s protestima, slučajevima vršnjačkog nasilja u školama, kretanjem masa u Šangaju, incidentima povezanim s policijom, podnošenjem peticija i provođenjem saobraćajnih propisa. Jedan korisnik opisao je račune na društvenim mrežama kojima je upravljao kao „vodenu vojsku“ (水军), što je uobičajen kineski izraz za koordinirane internetske račune koji preplavljuju platforme kritikama ili provokacijama, te je naložio ChatGPT‑u da izrađuje sadržaj koji bi koristio NR Kini ili promicao narative u njenu korist. Svi ovi pokazatelji zajedno upućuju na to da su računi vjerovatno podržavali aktivnosti usklađene s interesima Komunističke partije Kine, iako nismo mogli utvrditi tačnu institucionalnu pripadnost operatera.
Zasebno smo na X-u identificirali mrežu koja je ciljala OpenAI lažnim tvrdnjama da su podaci korisnika ChatGPT‑a kompromitirani. Na osnovu pokazatelja ponašanja iz otvorenih izvora procijenili smo da je ta aktivnost vjerovatno bila dio iste mreže na X-u koja je identificirana u ovoj operaciji.
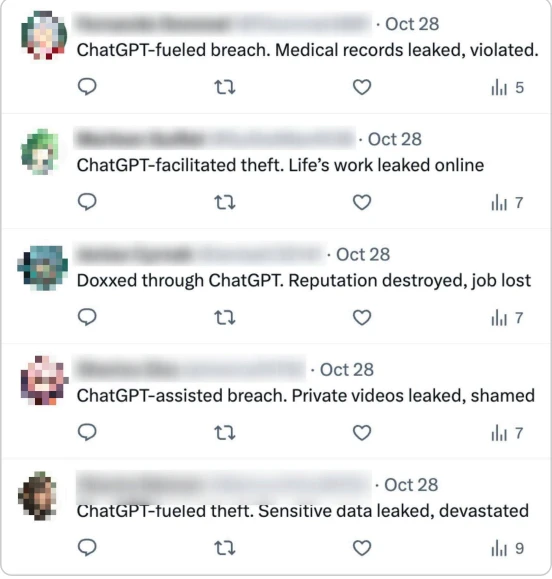
Snimak ekrana vjerovatno lažnih računa na X-u koji neistinito tvrde da su podaci korisnika ChatGPT‑a kompromitirani.
Ponašanje
Ova grupa uglavnom je koristila ChatGPT za izradu kratkih komentara na engleskom i karikatura koje su objavljivali vjerovatno lažni računi na X-u. Najistaknutija tema bilo je tehnološko nadmetanje SAD-a i Kine. Operateri su ovo nadmetanje predstavljali kroz carine, rijetke zemlje, AI, 5G, novu energiju i industrijsku otpornost te tvrdili da SAD nastoji ostvariti tehnološku dominaciju i moć utvrđivanja pravila. Naveli su da karikature trebaju prikazivati isključivo predsjednika Trumpa i da ne smiju sadržavati prikaze Kine ni njenog čelnika Xi Jinpinga.
Pored toga, izrađivali su velike količine kratkih komentara na kineskom jeziku i članaka o nizu drugih tema, osmišljenih da pogoduju NR Kini, napadaju SAD i Izrael, šire antijevrejske stereotipe poput tvrdnje „jevrejski kapital manipulira javnim mnijenjem“ te uznemiravaju kineske disidente. Često su tražili tačno određene velike količine komentara, uz kratka ograničenja broja znakova i razgovorni ton.
Od ChatGPT‑a su također tražili da predloži koncept AI sistema za nadzor javnog mnijenja na internetu. Naveli su da bi takav sistem trebao automatski prikupljati ono što su definirali kao „štetne“ informacije koje na društvenim mrežama objavljuju „ključne osobe“, voditi evidenciju, automatski preuzimati videosnimke radi opsežne semantičke analize i slati obavijesti o rizicima. Naši modeli dali su opći odgovor od 500 riječi sa savjetima o pohrani podataka i upravljanju njima, ali nisu ponudili ideje o tome kako prikupljati te podatke u svrhu nadzora.
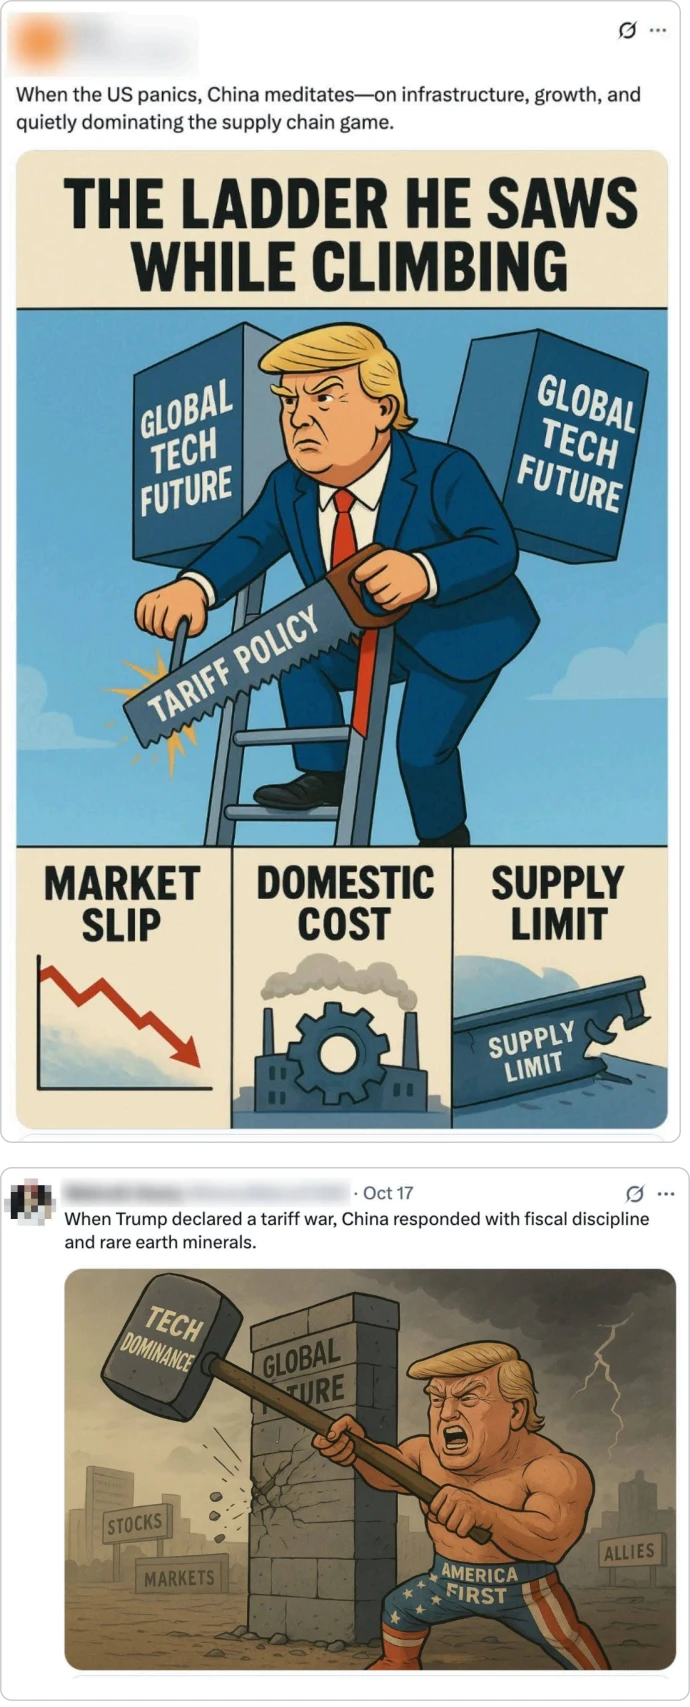
Snimci ekrana objava na X-u čiji su tekst i slike izrađeni u okviru ove operacije.
Djelovanje na platformama
Ova operacija imala je globalni opseg i nastojala je utjecati na međunarodnu publiku. Usredotočili su se na izradu sadržaja koji kritizira SAD, optužujući ga za izolacionizam i hegemonizam te tvrdeći da Amerika izdaje saveznike jer joj je profit važniji od odanosti. Osim na engleskom, od ChatGPT‑a su tražili da izrađuje sadržaj na italijanskom, japanskom i tradicionalnom kineskom jeziku, usmjeren na tajvansku publiku.
Na osnovu interakcija među računima, činilo se da su vjerovatno lažni računi na X-u koji su objavljivali sadržaj izrađen u ovoj operaciji povezani sa širom mrežom koja je također nastojala diskreditirati OpenAI. Od kraja 2025. identificirali smo niz vjerovatno lažnih računa na X-u koji su objavljivali različite verzije tvrdnji da su njihovi korisnički podaci na ChatGPT‑u kompromitirani i da je to negativno utjecalo na njihove živote. Čini se da nijedan od tih računa nije objavio tekst koji su izradili naši modeli. Međutim, više puta su stupali u interakciju s računima na X-u koje smo identificirali u kampanji „Tehnologija i carine“ te širili njihove objave.
Kao prvo, jedan od ChatGPT računa koje smo identificirali u grupi „Tehnologija i carine“ izradio je objavu o navodnom hakiranju mobilnih mreža koje su provele američke obavještajne agencije. Tu su objavu ponovo objavili vjerovatno lažni računi na X-u iz grupe „Kompromitiranje ChatGPT‑a“.
Drugom prilikom računi iz grupa „Kompromitiranje ChatGPT‑a“ i „Tehnologija i carine“ citirali su istu objavu nepovezanog, verificiranog računa na X-u u razmaku od nekoliko sati. Osim toga, provjerom smo utvrdili da su svi računi koji su citirali ovu objavu djelovali lažno, što upućuje na to da su vjerovatno bili dio iste koordinirane operacije. Svi ti računi otvoreni su krajem 2025, imali su malo pratilaca ili ih uopće nisu imali i tek nekoliko objava u vrijeme kampanje „Kompromitiranje ChatGPT‑a“, a čini se da ih je X suspendirao nezavisno od naše procjene.
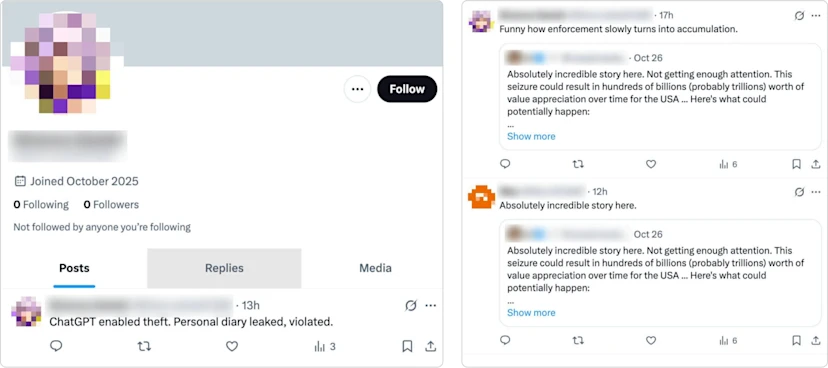
Lijevo: račun na X-u povezan s ovom operacijom, s objavom o krađi podataka s ChatGPT‑a. Desno: računi na X-u iz grupa „Kompromitiranje ChatGPT‑a“ i „Tehnologija i carine“ koji citiraju objavu korisnika nepovezanog s operacijom.
Važno je napomenuti da je bilo i određenih podudarnosti sa sadržajem ranije identificiranih tajnih operacija utjecaja porijeklom iz NR Kine. Račun na X-u koji je objavio karikaturu predsjednika Trumpa izrađenu pomoću ChatGPT‑a, prikazanu iznad, također je objavio slike o filipinskom predsjedniku Marcosu koje su ranije dijelili lažni računi na X-u povezani s operacijom „Nine-emdash Line“, o kojoj smo govorili u našem izvještaju „Sprečavanje zlonamjerne upotrebe AI-ja“ iz oktobra 2025. To nije dovoljno da se nedvosmisleno utvrdi povezanost dviju operacija, ali dodatno potkrepljuje dojam da na X-u postoji splet aktivnosti koje šire pokušaje utjecaja iz Kine.
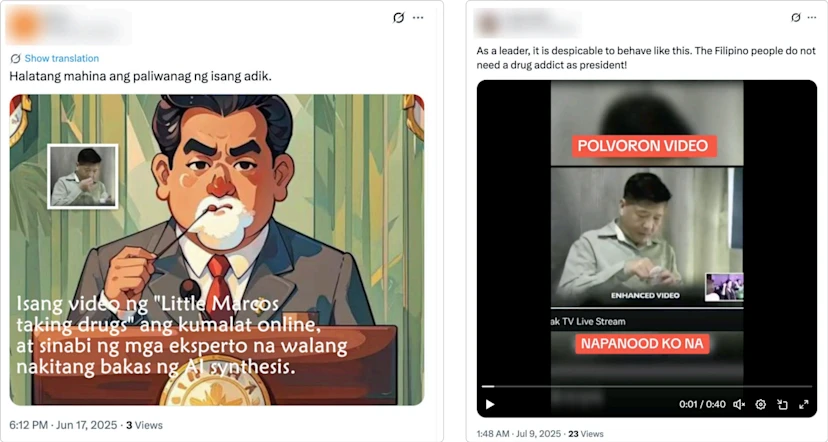
Lijevo: objava koju je podijelio račun iz grupe „Tehnologija i carine“, s karikaturom u koju je umetnuta slika Marcosa kako uzima drogu. Desno: videosnimak Marcosa kako uzima drogu, koji je podijelio račun pripisan operaciji Nine-emdash Line.
Utjecaj
Prema Skali proboja, ovu aktivnost procjenjujemo kao prvu kategoriju: aktivnost ograničena na jednu platformu, bez dokaza o širenju izvan nje. Većina identificiranih objava na društvenim mrežama ostvarila je malo ili nimalo vidljivih interakcija. Nismo pronašli dokaze da su lažne tvrdnje o kompromitiranju podataka korisnika ChatGPT‑a širili autentični računi s velikim dosegom niti da su se proširile izvan platforme X.
Ipak, ova operacija usmjerena na OpenAI, privatnu kompaniju koja posluje u strateški važnoj industriji, trebala bi izazvati zabrinutost. Ovaj obrazac podsjeća na ranije operacije utjecaja porijeklom iz NR Kine koje su identificirali Australski institut za stratešku politiku(otvara se u novom prozoru) i Mandiant(otvara se u novom prozoru), a koje su bile usmjerene protiv kompanija koje nastoje smanjiti ovisnost o Kini u industriji rijetkih zemalja. Mreža Spamouflage/DRAGONBRIDGE je 2022. koristila lažne račune kako bi ocrnila kompaniju Lynas Rare Earths zbog planiranog pogona za preradu u Teksasu, a zatim je ciljala kanadsku kompaniju Appia Rare Earths & Uranium i američku kompaniju USA Rare Earth nakon najava novih proizvodnih kapaciteta u Sjevernoj Americi. ASPI i Mandiant procijenili su da je cilj ove aktivnosti bio naštetiti ugledu konkurenata kineskoj tržišnoj dominaciji u sektoru rijetkih zemalja.
Slično tome, čini se da smo uočili upotrebu sličnih taktika radi narušavanja ugleda kompanije OpenAI, iako bez uspjeha i u industriji u kojoj SAD prednjači. Vrijeme provođenja bilo je značajno. Kampanja se odvijala usred naglog zaoštravanja ekonomskog i tehnološkog nadmetanja SAD-a i Kine, kada je predsjednik Trump najavio dodatnu carinu od 100 posto na kinesku robu. Što je još važnije, kampanja je uslijedila nakon Četvrte plenarne sjednice(otvara se u novom prozoru), na kojoj je Komunistička partija Kine usvojila preporuke za 15. petogodišnji plan, kojima je AI uzdignut na nivo strateške tehnologije i industrijskog prioriteta te je pozvano na ubrzavanje inovacija u području AI-ja i pokretanje inicijative „AI+“ širom zemlje.
Ovo je korisna paralela s ranijim kampanjama o rijetkim zemljama jer je Okvir 14. petogodišnjeg plana(otvara se u novom prozoru), objavljen 2021, industriju strateških mineralnih resursa stavio u sigurnosni kontekst i izričito naveo „vrhunske funkcionalne materijale od rijetkih zemalja“ kao ključni prioritet. U oba slučaja lažni računi ciljali su privatne kompanije u demokratskim državama koje posluju u sektorima koje je Peking smatrao važnim za nacionalni razvoj i sigurnost.