Операція «Не той номер»: шахрайство із завданнями за допомогою ШІ
OpenAI заблокувала облікові записи, імовірно пов’язані з Камбоджею, які використовували ШІ в шахрайських схемах, націлених на жителів Великої Британії.
Це тематичне дослідження вперше було опубліковано у звіті OpenAI за червень 2025 року(відкривається у новому вікні).
Зловмисник
Ми заблокували облікові записи ChatGPT, які створювали короткі повідомлення для залучення людей англійською, іспанською, суахілі, кіньяруанда, німецькою та гаїтянською креольською мовами. У цих повідомленнях одержувачам пропонували високу оплату за прості завдання, як-от уподобання дописів у соцмережах, і заохочували залучати інших. Операція виглядала дуже централізованою і, ймовірно, походила з Камбоджі.
Завдяки інструментам перекладу на основі ШІ ми змогли швидко розслідувати та припинити використання сервісів OpenAI у цій кампанії.
Поведінка
Більшість запитів цієї мережі стосувалися перекладу. Вони використовували ChatGPT для перекладу розмовних фраз із китайської та на китайську кількома мовами, насамперед англійською, іспанською, кіньяруанда, суахілі, німецькою та гаїтянською креольською. Зазвичай вони по черзі перекладали вхідне повідомлення китайською, а потім відповідь із китайської мовою оригіналу.
Частина цих повідомлень нагадувала оголошення про роботу для холодного контакту: у них пропонували високу погодинну оплату за мінімальні зусилля. Одне з таких повідомлень розіслали через SMS на, здавалося б, випадкові мобільні номери у Великій Британії, один із яких належав розслідувачу OpenAI. На честь першого SMS ми назвали цю операцію «Не той номер».
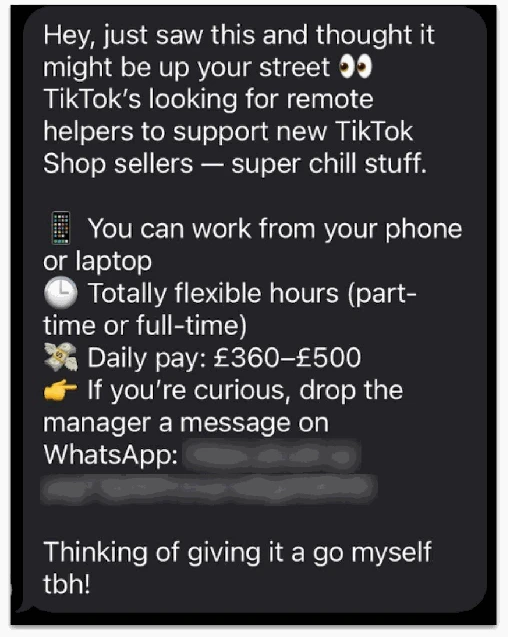
Створене за допомогою ChatGPT SMS, випадково надіслане розслідувачу OpenAI.
Схоже, зловмисники використовували кілька платформ обміну повідомленнями. Перше SMS спрямовувало одержувачів у WhatsApp, звідки тих, хто відповів, переводили до «наставника» в Telegram. У деяких матеріалах також згадувався месенджер BonChat. Схоже, перші вступні повідомлення в цих каналах не були створені за допомогою наших моделей. Це були шаблонні повідомлення, які, ймовірно, використовували в кожній розмові.
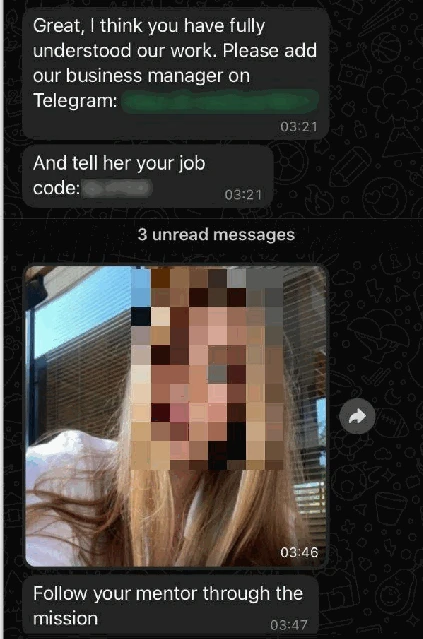
Повідомлення у WhatsApp, надіслане після SMS. Схоже, це повідомлення не було створене нашими моделями.
Чимало завдань із перекладу стосувалися повідомлень нібито від представників компаній-«роботодавців». У багатьох розмовах у ChatGPT, охоплених цим розслідуванням, неодноразово з’являлися назви тих самих компаній. Серед них були Hyesung Advertising(відкривається у новому вікні) і Lightning Shared Scooter Co (LSSC)(відкривається у новому вікні). У відкритих джерелах Hyesung і LSSC називали ймовірними шахрайськими схемами із завданнями. Хоча ми не перевіряли самостійно характер діяльності цих організацій, наше розслідування встановило, що повідомлення нібито від їхнього імені створювали китайськомовні користувачі ChatGPT, які, ймовірно, діяли з Камбоджі.
Згенеровані відповіді
Компанії, за представників яких видавала себе ця мережа, працювали в найрізноманітніших галузях — від торгівлі акціями та прокату скутерів до продажу вподобань у соцмережах. Очевидною ознакою шахрайства була пропозиція платити понад $5 за одне вподобання в TikTok. Для порівняння: наша ручна перевірка онлайн-майданчиків показала, що деякі продавці вподобань у соцмережах беруть менш як $10 за 1 000 вподобань.
Поєднавши зовнішні індикатори з внутрішніми спостереженнями, ми виявили повторювану схему роботи. Щоб полегшити розуміння цієї тактики та її класифікацію, ми описуємо цю схему так: сигнал (холодний контакт), запал (підігрів інтересу) та укус (виманювання грошей):
Сигнал (холодний контакт): мережа створює матеріали для непроханих звернень, зазвичай пропонуючи надзвичайно високу оплату за мінімальну роботу або обіцяючи великі прибутки від інвестицій на фондовому ринку. Такі пропозиції обіцяють високу оплату за прості завдання, як-от уподобання дописів у соцмережах, або вигідні інвестиційні можливості.
Запал (підігрів інтересу): мережа перекладає розмови, імовірно між оператором та його «працівниками». У цих діалогах обговорюють організаційні деталі завдань, часто чергуючи їх із мотиваційними повідомленнями про заробіток і можливі бонуси.
Укус (виманювання грошей): мережа створює та/або надсилає матеріали, які спонукають «працівника» чи «інвестора» внести гроші, щоб отримати доступ до більших винагород. Це набуває різних форм, зокрема початкового «депозиту», придбання криптовалюти та «комісій за обробку».
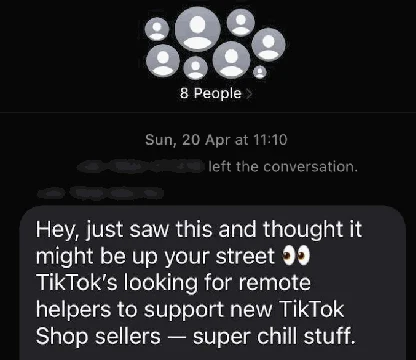
Приклад повідомлення для холодного контакту, створеного за допомогою ChatGPT і поширеного цією мережею. Повідомлення одночасно надіслали на вісім номерів телефонів, жодного з яких не було в списку контактів одержувача. Один з одержувачів одразу вийшов із групи.
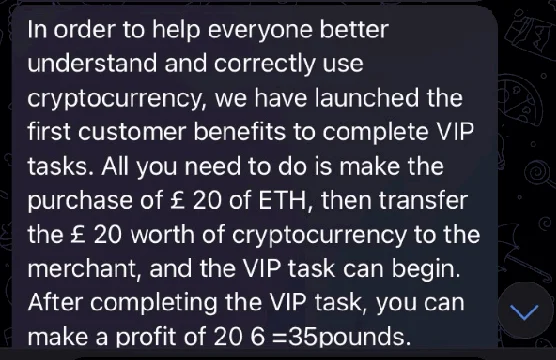
Повідомлення в Telegram від мережі потенційній жертві з вказівкою придбати криптовалюту на суму £20 і переказати її неназваному продавцю.
За даними відкритих джерел(відкривається у новому вікні), деякі з цих компаній стягували з нових учасників значні вступні внески, а потім частиною цих коштів платили наявним «працівникам» рівно стільки, щоб утримувати їх у схемі. Така структура характерна для шахрайства із завданнями(відкривається у новому вікні).
Вплив
Через обмежену видимість складно оцінити справжній масштаб діяльності цієї мережі. Однак повідомлення за межами платформи(відкривається у новому вікні) та розмови, у яких «працівники» вимагали повернути гроші, свідчать, що принаймні деякі люди платили цим імовірним роботодавцям. Ми також бачили, як реальні користувачі захищали ці компанії в соцмережах, що свідчить про певну взаємодію з ними в реальному світі.