Шахрайська схема працевлаштування: обман під час наймання за допомогою ШІ
OpenAI заблокувала облікові записи, які могли сприяти шахрайській схемі працевлаштування з ознаками публічно описаної діяльності ІТ-працівників, пов’язаних із Північною Кореєю.
Це дослідження випадку вперше опубліковано у звіті OpenAI за лютий 2025 року(відкривається у новому вікні).
Зловмисник
Ми заблокували низку облікових записів, які могли використовуватися для реалізації шахрайської схеми працевлаштування. Спостережувана нами діяльність відповідає тактикам, методам і процедурам (TTP), які Microsoft(відкривається у новому вікні) і Google(відкривається у новому вікні) пов’язують зі схемою за участю ІТ-працівників, імовірно причетних до Північної Кореї.
Хоча ми не можемо встановити місцеперебування чи громадянство зловмисників, припинена нами діяльність мала ознаки, про які публічно повідомлялося(відкривається у новому вікні) у зв’язку зі спробами Північної Кореї отримувати доходи за допомогою шахрайських схем наймання. У таких схемах люди обманом влаштовуються на роботу до західних компаній, щоб підтримувати фінансову мережу режиму.
Поведінка
За допомогою різних облікових записів наші моделі використовували для створення контенту, який, схоже, охоплював усі етапи наймання та передбачав різні взаємопов’язані методи обману.
Зловмисники використовували віртуальні приватні мережі (VPN), засоби віддаленого доступу на кшталт AnyDesk і телефони з передаванням голосу через IP (VOIP), які переважно мали вигляд пристроїв, розташованих у США. Хоча ми маємо обмежену видимість того, як ці зловмисники поширювали свій контент, нам вдалося виявити матеріали, опубліковані в LinkedIn.
Згенеровані матеріали
Один з основних типів контенту, створеного цими зловмисниками, складався з особистих документів вигаданих «кандидатів на роботу», зокрема резюме, онлайн-профілів для пошуку роботи та супровідних листів. Ці резюме й профілі часто адаптували до конкретної вакансії, щоб підвищити шанси справити враження висококваліфікованого кандидата. Інший тип контенту передбачав створення «допоміжних» персонажів, які надавали рекомендації щодо «кандидатів на роботу» та рекомендували їх потенційним роботодавцям.
Паралельно оператори створювали дописи для соціальних мереж, щоб залучати реальних людей до підтримки своїх схем. Наприклад, вони шукали людей, готових отримувати й зберігати вдома ноутбуки або надавати свої персональні дані для цієї схеми, щоб кандидати могли пройти перевірку біографічних даних.
Нарешті, схоже, що персонажі «кандидатів на роботу» використовували наші моделі під час співбесід, щоб генерувати правдоподібні відповіді на технічні й поведінкові запитання. Однак ми не виявили використання ними наших інструментів «мова-в-мову».
Схоже, після працевлаштування вони використовували наші моделі для виконання робочих завдань, як-от написання коду, усунення несправностей і листування з колегами. Вони також використовували наші моделі, щоб вигадувати правдоподібні пояснення незвичної поведінки, як-от уникнення відеодзвінків, доступ до корпоративних систем із несанкціонованих країн або робота в нетиповий час.
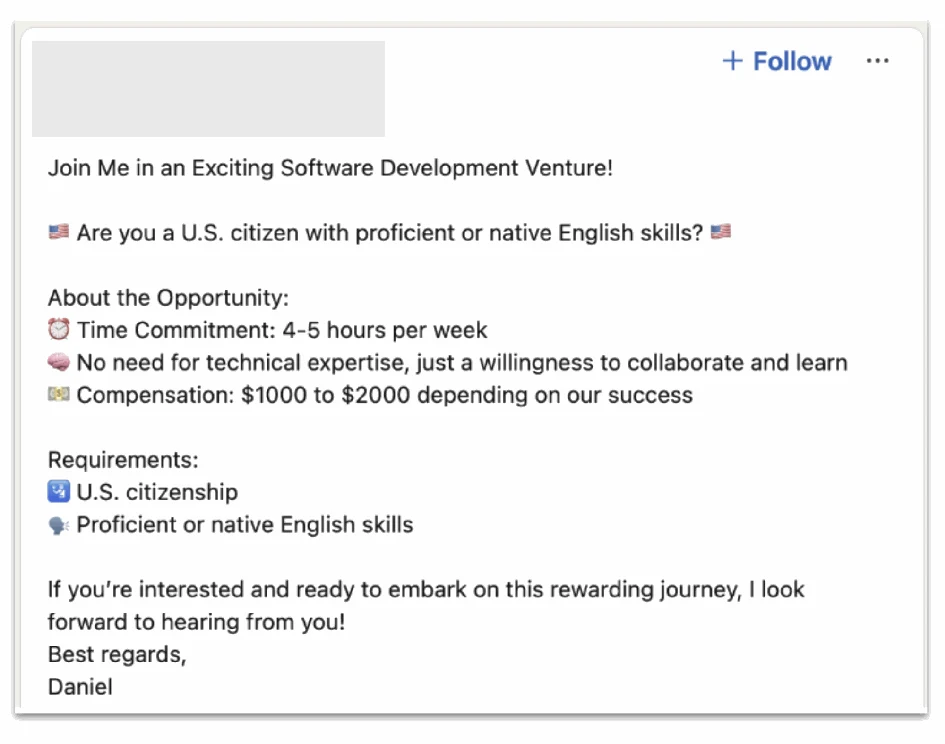
Приклад контенту, який цей зловмисник згенерував за допомогою наших моделей, а потім опублікував у соціальній мережі, очевидно, щоб залучити громадян США до несвідомої підтримки своєї схеми.
Вплив
Оскільки ми бачимо лише невелику частину всієї цієї діяльності, для оцінювання її впливу потрібні дані від багатьох зацікавлених сторін.
Політики OpenAI суворо забороняють використовувати результати роботи наших інструментів для шахрайства чи обману. Під час розслідування шахрайських схем працевлаштування ми виявили й заблокували десятки облікових записів. Ми поділилися з партнерами в галузі та відповідними органами відомостями про припинені нами шахрайські мережі. Це посилює нашу спільну здатність виявляти й запобігати таким загрозам, реагувати на них і підвищувати загальний рівень безпеки.