Bedrägligt anställningsupplägg: AI-stött rekryteringsbedrägeri
OpenAI stängde av konton som potentiellt användes för ett bedrägligt anställningsupplägg med kännetecken för offentligt rapporterad aktivitet av Nordkoreaanknutna IT-arbetare.
Den här fallstudien publicerades ursprungligen i OpenAI:s rapport från februari 2025(öppnas i ett nytt fönster).
Aktör
Vi stängde av ett antal konton som potentiellt användes för att underlätta ett bedrägligt anställningsupplägg. Aktiviteten vi observerade överensstämmer med de taktiker, tekniker och procedurer (TTP:er) som Microsoft(öppnas i ett nytt fönster) och Google(öppnas i ett nytt fönster) har kopplat till ett upplägg med IT-arbetare som potentiellt har anknytning till Nordkorea.
Även om vi inte kan fastställa aktörernas platser eller nationaliteter hade den aktivitet vi stoppade samma kännetecken som de som rapporterats offentligt(öppnas i ett nytt fönster) i samband med nordkoreanska statliga försök att kanalisera inkomster genom bedrägliga anställningsupplägg, där personer på falska grunder får tjänster på västerländska företag för att stödja regimens finansiella nätverk.
Beteende
De olika kontona använde våra modeller för att skapa innehåll som tycktes rikta sig mot varje steg i rekryteringsprocessen genom olika bedrägliga metoder, utformade för att stödja varandra.
Aktörerna använde virtuella privata nätverk (VPN), fjärråtkomstverktyg som AnyDesk och IP-telefoner (VoIP) som till stor del verkade befinna sig i USA. Även om vår insyn i hur dessa aktörer distribuerade sitt innehåll är begränsad identifierade vi innehåll som publicerats på LinkedIn.
Genererat innehåll
En huvudsaklig typ av innehåll som dessa aktörer skapade var personliga handlingar åt de påhittade ”arbetssökande”, såsom meritförteckningar, jobbprofiler på nätet och personliga brev. Meritförteckningarna och profilerna anpassades ofta till en specifik platsannons för att öka chansen att framstå som en välmeriterad kandidat. En annan typ bestod i att skapa ”stödpersoner” som användes för att lämna referenser åt de ”arbetssökande” och rekommendera dem till lediga tjänster.
Samtidigt utformade operatörerna inlägg för sociala medier för att rekrytera verkliga personer som kunde stödja deras upplägg. Det kunde till exempel vara personer som var villiga att ta emot och förvara bärbara datorer i sina hem eller låna ut sina identiteter till upplägget så att de sökande kunde klara bakgrundskontroller.
Slutligen tycks de falska ”arbetssökande” ha använt våra modeller under intervjuer för att skapa trovärdiga svar på tekniska frågor och beteendefrågor. Vi observerade dock inte att de använde våra verktyg för tal till tal.
Efter att de tycktes ha fått anställning använde de våra modeller för att utföra arbetsuppgifter, exempelvis skriva kod, felsöka och kommunicera med kollegor. De använde också våra modeller för att utforma täckhistorier som förklarade ovanliga beteenden, såsom att undvika videosamtal, ansluta till företagssystem från otillåtna länder eller arbeta på oregelbundna tider.
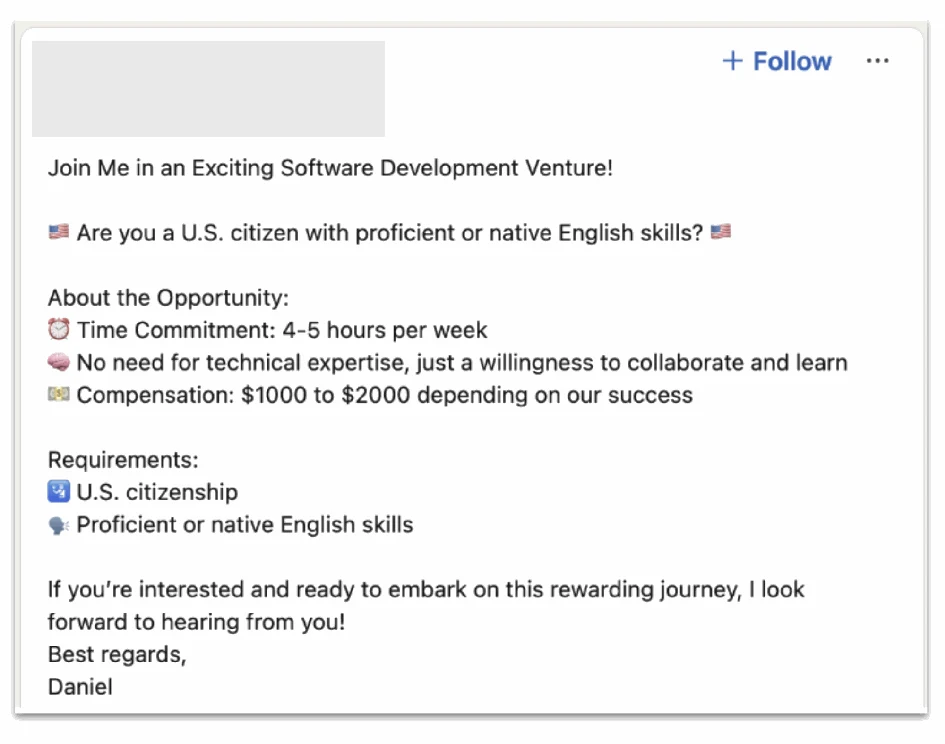
Exempel på innehåll som den här aktören använde våra modeller för att skapa och sedan publicerade på en social nätverkssajt, uppenbarligen i syfte att rekrytera amerikanska medborgare till att ovetande stödja upplägget.
Påverkan
Eftersom vi bara har insyn i en liten del av den samlade aktiviteten skulle det krävas underlag från flera berörda parter för att bedöma dess påverkan.
OpenAI:s policyer förbjuder uttryckligen att utdata från våra verktyg används för bedrägerier eller svindlerier. Genom vår utredning av bedrägliga anställningsupplägg identifierade och stängde vi av dussintals konton. Vi har delat insikter om de bedrägliga nätverk vi stoppade med branschkollegor och berörda myndigheter. Det stärker vår gemensamma förmåga att upptäcka, förebygga och hantera sådana hot samtidigt som vi förbättrar den gemensamma säkerheten.