Operation ”Dejtfällan”: AI-baserat bedrägeri mot kärlekssökande
OpenAI stängde av konton som med stor sannolikhet kom från Kambodja och använde AI för att kontakta och engagera indonesiska kärlekssökande i bedrägerisyfte, bland annat genom översättning.
Den här fallstudien publicerades ursprungligen i OpenAI:s rapport från februari 2026(öppnas i ett nytt fönster) om att motverka skadlig användning av AI.
Aktör
Vi stängde av en grupp ChatGPT‑konton och en API-kund som använde våra modeller för ett halvautomatiserat kärleks- och uppdragsbedrägeri som sannolikt lurade hundratals offer varje månad. Verksamheten kom med stor sannolikhet från Kambodja och stämmer överens med den senaste offentliga rapporteringen(öppnas i ett nytt fönster) om kinesiskledda kriminella bedrägeriverksamheter i landet. I enstaka fall uppgav användare själva att de arbetade med bedrägerier i Kambodja, till exempel när de bad modellen om skatteråd och angav ”bedragare” som yrke.
Tillvägagångssätt
Nätverket använde ChatGPT och API-åtkomst till våra modeller för att bedriva ett omfattande, halvautomatiserat kärleks- och uppdragsbedrägeri enligt ett strukturerat arbetsflöde och en verksamhetsmodell som påminde om säljkampanjer med kalla kontakter.
1. Kontakt: I början av flödet använde verksamheten sina ChatGPT‑konton för att skapa reklamtexter åt en exklusiv dejting- och eskorttjänst som kallades ”Klub Romantis”. Texterna publicerades sedan som betalda annonser i sociala medier. Bedragarna riktade sig till indonesiska män som var intresserade av innehåll om en lyxig livsstil och använde annonsord som ”golf”, ”yachter” och ”exklusiva restaurangbesök”. Annonserna innehöll länkar till en AI-chattbot som instruerats att utge sig för att vara en flirtig receptionist. Den påstådda receptionisten bad måltavlorna välja typ av kvinna och relation från en meny och hänvisade dem sedan till Telegram via en spårningslänk och kampanjkod.
Logotypen för ”Klub Romantis”, skapad med ChatGPT av en bedragare i nätverket.
2. Flört: På Telegram kombinerade verksamheten mänskliga operatörer som använde ChatGPT med API-baserad automatisering. Receptionistpersonorna fortsatte samtalet med ett alltmer romantiskt och sexuellt explicit språk och erbjöd sedan måltavlorna att gå med i nätdejtingplattformarna ”LoveCode” och ”SexAction”. Plattformen visade profiler för påstått ”tillgängliga tjejer” och ett flöde med AI-genererade meddelanden som gratulerade fiktiva kunder till att ha slutfört ”uppdrag”, låst upp bonusar och vunnit priser.
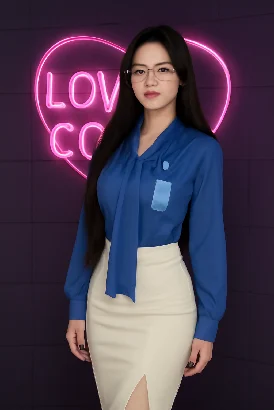
En bild av en falsk receptionist för dejtingplattformen ”LoveCode”, skapad med ChatGPT av en bedragare.
När förtroendet hade byggts upp lämnade receptionistpersonan över samtalet till en ”mentor”. Mentorn använde ChatGPT för att skapa och översätta känslomässigt manipulativa meddelanden som pressade måltavlorna att utföra en serie ”uppgifter” eller ”uppdrag”. Varje ny uppgift krävde allt större betalningar via banköverföringar eller digitala plånböcker, exempelvis för att köpa ett ”VIP-kort”, stötta en ”utvald tjej” i en tävling eller betala en hotelldeposition. En bedragare skapade också en bild av en falsk receptionist för dejtingplattformen ”LoveCode” med ChatGPT.
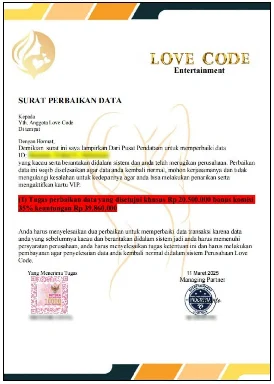
Kopia av ett brev som en bedragare delade med ChatGPT. Där får ett offer veta att det måste betala 20 500 000 Rp (12 000 dollar) för att rätta ett påhittat databehandlingsfel i Love Code-systemet, men ska få en ”bonus” på 35 procent, motsvarande 39 860 000 Rp. Maskningar gjorda av OpenAI:s utredare.
3. Fällan: I slutskedet försökte bedragarna få in en större betalning, som de kallade ”slutstöten”, genom att hitta på ytterligare avgifter som ”kompensationsbelopp” eller ”verifieringsdepositioner”. Av meddelandena som bedragarna klistrade in i ChatGPT att döma blockerade de offret på Telegram och markerade ärendet som avslutat när offret hade skickat så mycket pengar som möjligt. En kopia av ett brev som en bedragare delade med ChatGPT visar hur ett offer uppmanades att betala 20 500 000 Rp (12 000 dollar) för att rätta ett påhittat databehandlingsfel i Love Code-systemet, men utlovades en ”bonus” på 35 procent, motsvarande 39 860 000 Rp. Maskningar gjorda av OpenAI:s utredare.
Genomförande
Utöver kärleksbedrägerierna använde verksamheten även våra modeller som stöd i den dagliga driften. Det innebar bland annat att be ChatGPT om vägledning för tekniska uppgifter, som att integrera OpenAI:s API eller uppdatera den falska dejtingtjänstens webbplats, analysera finansiella konton och skapa dagliga rapporter där varje måltavla tilldelades ett av bedragarna beräknat värde för ”slutstöten” – det uppskattade belopp som de skulle försöka få ut vid den sista betalningen.
I andra fall bad bedragarna ChatGPT att översätta meddelanden mellan kinesisktalande arbetsledare och indonesisktalande anställda på bedrägericentret samt att följa upp resultaten för avdelningar som kallades ”Leadgenerering”, ”Receptionsteam” och ”Arbetsledarteam”.
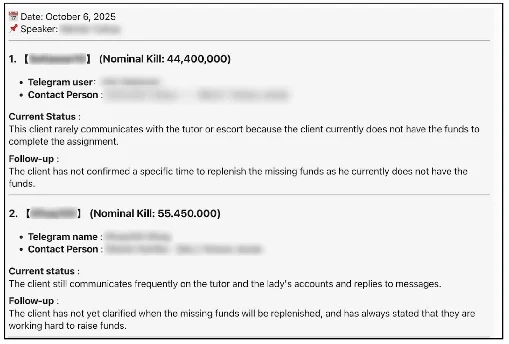
Översatt utdrag ur en statusrapport som en bedragare skapade med ChatGPT. Den visar varje offers identitet och status, avdelad personal samt det uppskattade värdet på ”slutstöten” i indonesiska rupier. Maskningar gjorda av OpenAI:s utredare.
Påverkan
Nätverkets påverkan måste bedömas med försiktighet. Vår främsta beviskälla är bedragarnas egna inmatningar. Inmatningarna tyder på att bedragarna kan ha haft kontakt med hundratals måltavlor samtidigt och dragit in tusentals dollar om dagen. Vi kan dock inte oberoende verifiera om dessa uppgifter stämde.
OpenAI:s policyer förbjuder strikt att resultat från våra verktyg används för bedrägerier. Vi arbetar målmedvetet med branschkollegor och myndigheter för att förstå hur AI påverkar fientliga aktörers beteenden och aktivt stoppa bedrägeriverksamhet som missbrukar våra tjänster.