Кампања „Технологија и царине“: утицај на технолошку политику САД
OpenAI је забранио налоге вероватно пореклом из НР Кине који су користили вештачку интелигенцију за израду коментара и карикатура о технолошкој политици САД, царинама и трговинским ограничењима.
Ова студија случаја првобитно је објављена у извештају компаније OpenAI из јуна 2026.(отвара се у новом прозору) о операцијама утицаја повезаним са НР Кином и усмереним на расправе о вештачкој интелигенцији у САД.
Актер
Забранили смо групу ChatGPT налога који су вероватно потицали из Кине и користили наше моделе за генерисање кратких коментара и политичких карикатура са критикама технолошке политике и царина САД, уређивање извештаја о раду и помоћ кориснику у пројектовању система за праћење друштвених мрежа. Са тих налога су упити за ChatGPT слати на поједностављеном кинеском, а за приступ нашој платформи коришћени су VPN-ови.
У њиховим упитима често се користила терминологија својствена особама повезаним са кинеским системом јавне безбедности, попут захтева за процену ризика по јавно мњење у вези са протестима, вршњачким насиљем у школама, кретањем маса у Шангају, инцидентима повезаним са полицијом, подношењем петиција и спровођењем саобраћајних прописа. Један корисник је налоге на друштвеним мрежама којима је управљао описао као „водену војску“ (水军), што је уобичајен кинески назив за координисане онлајн налоге који платформе преплављују критикама или троловањем, и наложио ChatGPT‑у да генерише садржај који би користио НР Кини или промовисао наративе у њену корист. Посматрани заједно, ови показатељи упућују на то да су налози вероватно подржавали активности усклађене са интересима Комунистичке партије Кине, иако нисмо могли да утврдимо тачну институционалну припадност оператера.
Засебно смо открили мрежу на платформи X која је OpenAI нападала лажним тврдњама да су подаци корисника ChatGPT‑а компромитовани. На основу показатеља понашања из отворених извора проценили смо да је ова активност вероватно била део исте мреже на платформи X која је откривена у овој операцији.
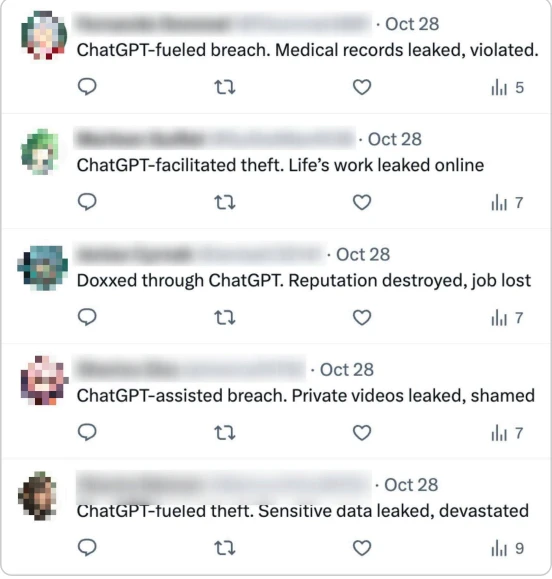
Снимак екрана вероватно неаутентичних налога на платформи X који лажно тврде да су подаци корисника ChatGPT‑а компромитовани.
Понашање
Ова група је ChatGPT углавном користила за генерисање кратких коментара на енглеском и карикатура које су објављивали вероватно неаутентични налози на платформи X. Најупечатљивија тема било је технолошко надметање САД и Кине. Оператери су ово надметање представљали кроз царине, ретке земље, вештачку интелигенцију, 5G, нову енергију и отпорност сектора, уз тврдњу да САД теже технолошкој превласти и моћи да одређују правила. Навели су да карикатуре треба да приказују искључиво председника Трампа и да не смеју да садрже приказе Кине или њеног лидера Си Ђинпинга.
Поред тога, генерисали су велике серије кратких коментара на кинеском и чланке о разним другим темама, осмишљене да фаворизују НР Кину, нападају САД и Израел, појачавају антијеврејске стереотипе попут тврдње „јеврејски капитал манипулише јавним мњењем“ и узнемиравају кинеске дисиденте. Често су тражили одређене велике количине коментара, са малим ограничењем броја знакова и написаних разговорним тоном.
Такође су тражили од ChatGPT‑а да предложи концепт система вештачке интелигенције за надзор јавног мњења на интернету. Навели су да би такав систем требало аутоматски да прикупља са друштвених мрежа информације које су означили као „штетне“, а које потичу од „кључних особа“, да чува евиденцију, аутоматски преузима видео-снимке ради семантичке анализе великих размера и шаље обавештења о ризицима. Наши модели су генерисали општи одговор од 500 речи са саветима о чувању података и управљању њима, али нису пружили идеје о томе како те податке прикупити у сврху надзора.
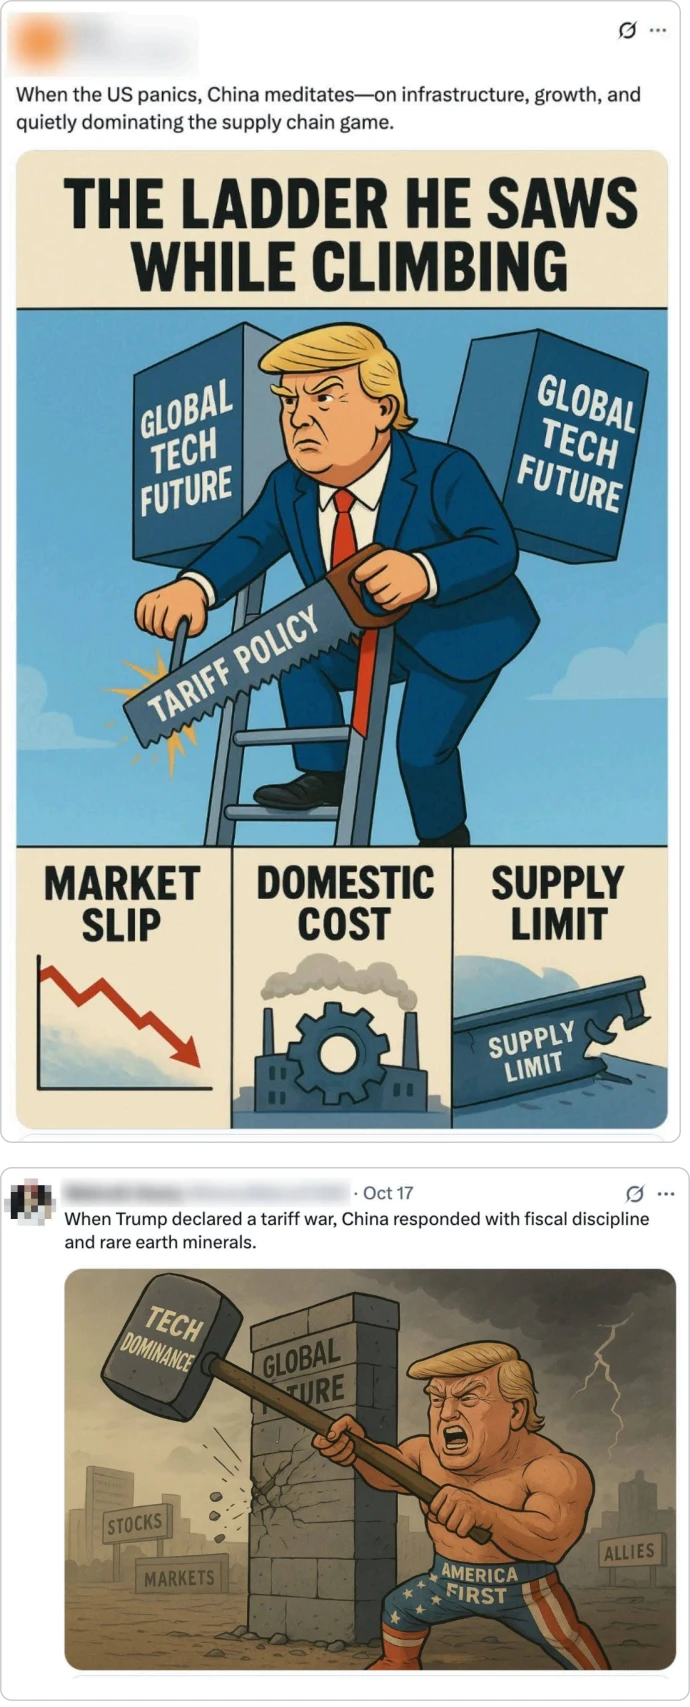
Снимци објава на платформи X чији су текст и слике генерисани у оквиру ове операције.
Деловање на платформама
Ова операција имала је глобални домет и настојала је да утиче на међународну публику. Усредсредили су се на стварање садржаја који критикује САД, оптужујући их за изолационизам и хегемонизам и тврдећи да Америка издаје савезнике јер јој је профит важнији од лојалности. Поред енглеског, од ChatGPT‑а су тражили да генерише садржај на италијанском, јапанском и традиционалном кинеском, намењен публици на Тајвану.
На основу интеракција међу налозима, чинило се да су вероватно неаутентични налози на платформи X који су објављивали садржај генерисан у овој операцији повезани са широм мрежом која је такође настојала да дискредитује OpenAI. Од краја 2025. уочили смо скуп вероватно неаутентичних налога на платформи X који су објављивали различите верзије тврдњи да су њихови кориснички подаци са ChatGPT‑а компромитовани и да је то негативно утицало на њихове животе. Није деловало да је иједан од ових налога објављивао текст који су генерисали наши модели. Међутим, више пута су ступали у интеракцију са налозима на платформи X које смо открили у кампањи „Технологија и царине“ и повећавали њихов досег.
Као прво, један од ChatGPT налога које смо открили у групи „Технологија и царине“ генерисао је објаву о наводном хаковању мобилних мрежа од стране америчких обавештајних агенција. Ту објаву су поделили вероватно неаутентични налози на платформи X из групе „Компромитовање ChatGPT‑а“.
Другом приликом су налози и из групе „Компромитовање ChatGPT‑а“ и из групе „Технологија и царине“, у размаку од неколико сати, цитирали исти твит неповезаног, верификованог налога на платформи X. Поред тога, провером смо утврдили да су сви налози који су цитирали ову објаву деловали неаутентично, што указује на то да су вероватно били део исте координисане операције. Сви ови налози били су отворени крајем 2025, имали су мало пратилаца или их уопште нису имали, у време кампање „Компромитовање ChatGPT‑а“ имали су тек неколико објава и, по свему судећи, платформа X их је све суспендовала независно од наше процене.
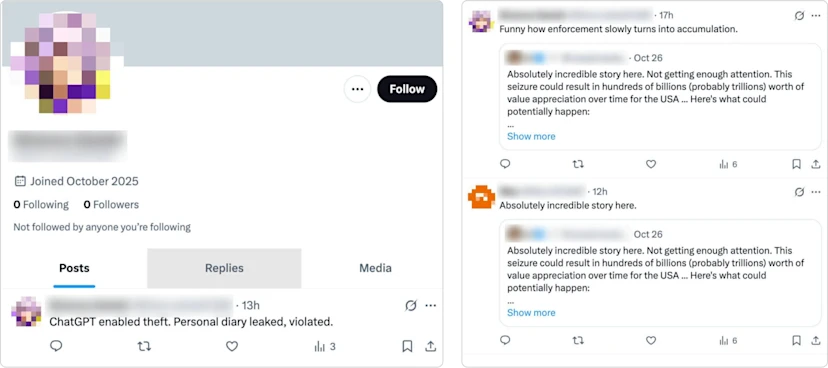
Лево: налог на платформи X повезан са овом операцијом, са објавом о крађи података са ChatGPT‑а. Десно: налози на платформи X из група „Компромитовање ChatGPT‑а“ и „Технологија и царине“ који цитирају објаву корисника неповезаног са операцијом.
Вреди напоменути и да се део садржаја поклапао са раније откривеним прикривеним операцијама утицаја пореклом из НР Кине. Налог на платформи X који је објавио горе приказану карикатуру председника Трампа генерисану помоћу ChatGPT‑а објавио је и слике о филипинском председнику Маркосу, које су раније делили неаутентични налози на платформи X повезани са операцијом „Nine-emdash Line“, о којој смо писали у извештају „Сузбијање злонамерне употребе вештачке интелигенције“ из октобра 2025. То није довољно да се недвосмислено утврди веза између две операције, али појачава утисак да на платформи X постоји сплет активности које шире напоре Кине да оствари утицај.
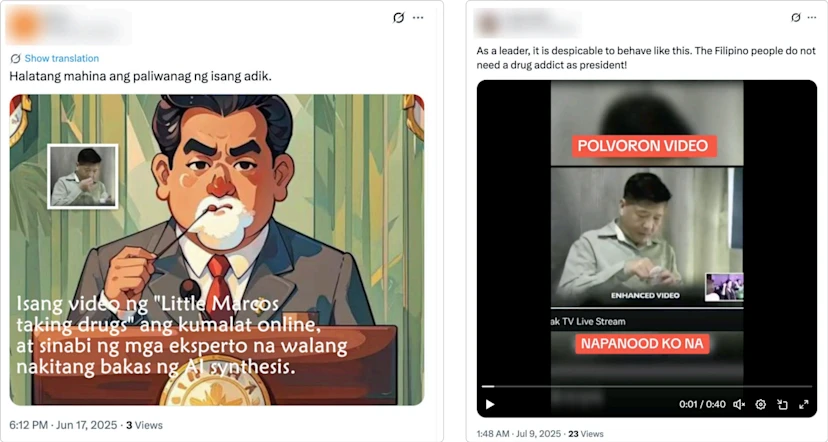
Лево: објава коју је поделио налог из групе „Технологија и царине“, са карикатуром Маркоса како узима дрогу. Десно: видео-снимак Маркоса како узима дрогу, који је поделио налог приписан операцији Nine-emdash Line.
Утицај
Према скали Breakout Scale, ову активност оцењујемо као прву категорију: активност ограничена на једну платформу, без доказа о ширењу изван ње. Већина објава на друштвеним мрежама које смо открили изазвала је мало видљивих реакција или их уопште није изазвала. Нисмо пронашли доказе да су лажне тврдње о компромитовању података корисника ChatGPT‑а ширили аутентични налози великог досега нити да су се прошириле изван платформе X.
Ипак, ова операција усмерена на OpenAI, приватну компанију која послује у стратешки важном сектору, треба да изазове забринутост. Овај образац подсећа на раније операције утицаја пореклом из НР Кине које су Аустралијски институт за стратешку политику(отвара се у новом прозору) и Mandiant(отвара се у новом прозору) открили против компанија које настоје да смање зависност од Кине у сектору ретких земаља. Мрежа Spamouflage/DRAGONBRIDGE је 2022. користила неаутентичне налоге да би оцрнила Lynas Rare Earths због планираног постројења за прераду у Тексасу, а затим је напала канадску компанију Appia Rare Earths & Uranium и америчку USA Rare Earth након најава нових производних капацитета у Северној Америци. И ASPI и Mandiant проценили су да је циљ ове активности био да се наруши углед конкурената тржишној доминацији НР Кине у области ретких земаља.
Слично томе, изгледа да смо уочили сличне тактике усмерене на нарушавање угледа компаније OpenAI, мада безуспешно и у сектору у којем САД имају водећу улогу. Тренутак покретања био је значајан. Кампања се одвијала у време наглог заоштравања економског и технолошког надметања САД и Кине, када је председник Трамп најавио додатну царину од 100 одсто на кинеску робу. Још важније, кампања је уследила након Четврте пленарне седнице(отвара се у новом прозору), на којој је Комунистичка партија Кине усвојила препоруке за 15. петогодишњи план, којима је вештачка интелигенција уздигнута на ниво стратешке технологије и приоритета сектора, уз позив на убрзавање иновација у области вештачке интелигенције и покретање националне иницијативе „AI+“.
Ово је корисна паралела са ранијим кампањама о ретким земљама јер је Нацрт 14. петогодишњег плана(отвара се у новом прозору), објављен 2021, сектор стратешких минералних ресурса поставио као питање безбедности и посебно издвојио „врхунске функционалне материјале од ретких земаља“ као кључни приоритет. У оба случаја, неаутентични налози били су усмерени на приватне компаније у демократским земљама које послују у секторима које Пекинг сматра важним за национални развој и безбедност.