Кампания «Технологии и пошлины»: влияние на технологическую политику США
OpenAI заблокировала предположительно связанные с КНР аккаунты, которые использовали ИИ для создания комментариев и карикатур о технологической политике США, пошлинах и торговых ограничениях.
Этот разбор операции впервые был опубликован в отчете OpenAI за июнь 2026 года(открывается в новом окне) об операциях влияния, связанных с КНР и направленных на дискуссии об ИИ в США.
Субъект
Мы заблокировали группу аккаунтов ChatGPT предположительно китайского происхождения, которые использовали наши модели для подготовки коротких комментариев и политических карикатур с критикой технологической политики и пошлин США, редактирования рабочих отчетов и помощи пользователю в проектировании систем мониторинга социальных сетей. Владельцы аккаунтов писали запросы к ChatGPT на китайском языке упрощенным письмом, а для доступа к нашей платформе использовали VPN.
В их запросах неоднократно встречалась терминология, характерная для людей, связанных с системой общественной безопасности Китая. Например, они запрашивали оценку рисков, связанных с общественной реакцией на протесты, случаи травли в школах, перемещения толп в Шанхае, инциденты с участием полиции, подачу петиций и контроль за соблюдением правил дорожного движения. Один пользователь назвал подконтрольные ему аккаунты в социальных сетях «водяной армией» (水军) — распространенным китайским термином для обозначения скоординированных аккаунтов, которые заполняют платформы критическими или провокационными сообщениями, — и поручил ChatGPT создавать контент в интересах КНР или для продвижения прокитайских нарративов. В совокупности эти признаки указывают на то, что аккаунты, вероятно, поддерживали деятельность в интересах КПК, хотя нам не удалось точно установить ведомственную принадлежность их операторов.
Отдельно мы выявили в X сеть, которая распространяла направленные против OpenAI ложные заявления о компрометации данных пользователей ChatGPT. На основании поведенческих индикаторов из открытых источников мы пришли к выводу, что эта деятельность, вероятно, была частью той же сети в X, которую мы обнаружили в ходе расследования этой операции.
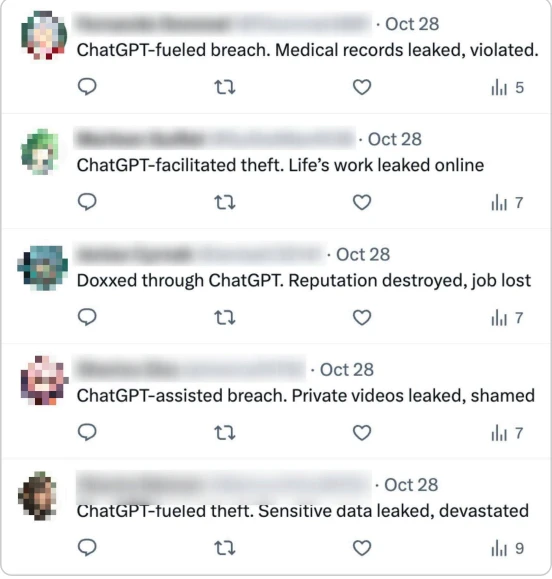
Скриншот предположительно поддельных аккаунтов в X, ложно заявляющих о компрометации данных пользователей ChatGPT.
Поведение
Эта группа в основном использовала ChatGPT для создания коротких комментариев на английском языке и карикатур, которые публиковались предположительно поддельными аккаунтами в X. Наиболее характерной темой было технологическое соперничество США и Китая. Операторы представляли это соперничество через призму пошлин, редкоземельных элементов, ИИ, 5G, новой энергетики и устойчивости промышленности, утверждая, что США стремятся к технологическому господству и праву устанавливать правила. Они указывали, что на карикатурах должен быть изображен только президент Трамп и не должно быть никаких образов Китая или его лидера Си Цзиньпина.
Кроме того, они массово создавали короткие комментарии на китайском языке и статьи по ряду других тем, призванные представить КНР в выгодном свете, критиковать США и Израиль, распространять антисемитские клише, например «еврейский капитал манипулирует общественным мнением», и преследовать китайских диссидентов. Они часто запрашивали большие партии комментариев в разговорном стиле, задавая точное количество и небольшой лимит знаков для каждого комментария.
Они также просили ChatGPT предложить концепцию системы ИИ для мониторинга общественного мнения в интернете. По их описанию, такая система должна была автоматически собирать из социальных сетей сведения, которые они определяли как «вредную» информацию от «ключевых лиц», вести журналы, автоматически загружать видео для масштабного семантического анализа и отправлять уведомления о рисках. Наши модели сформировали ответ общего характера объемом 500 слов с рекомендациями по хранению данных и управлению ими, но не предложили способов сбора этих данных в целях наблюдения.
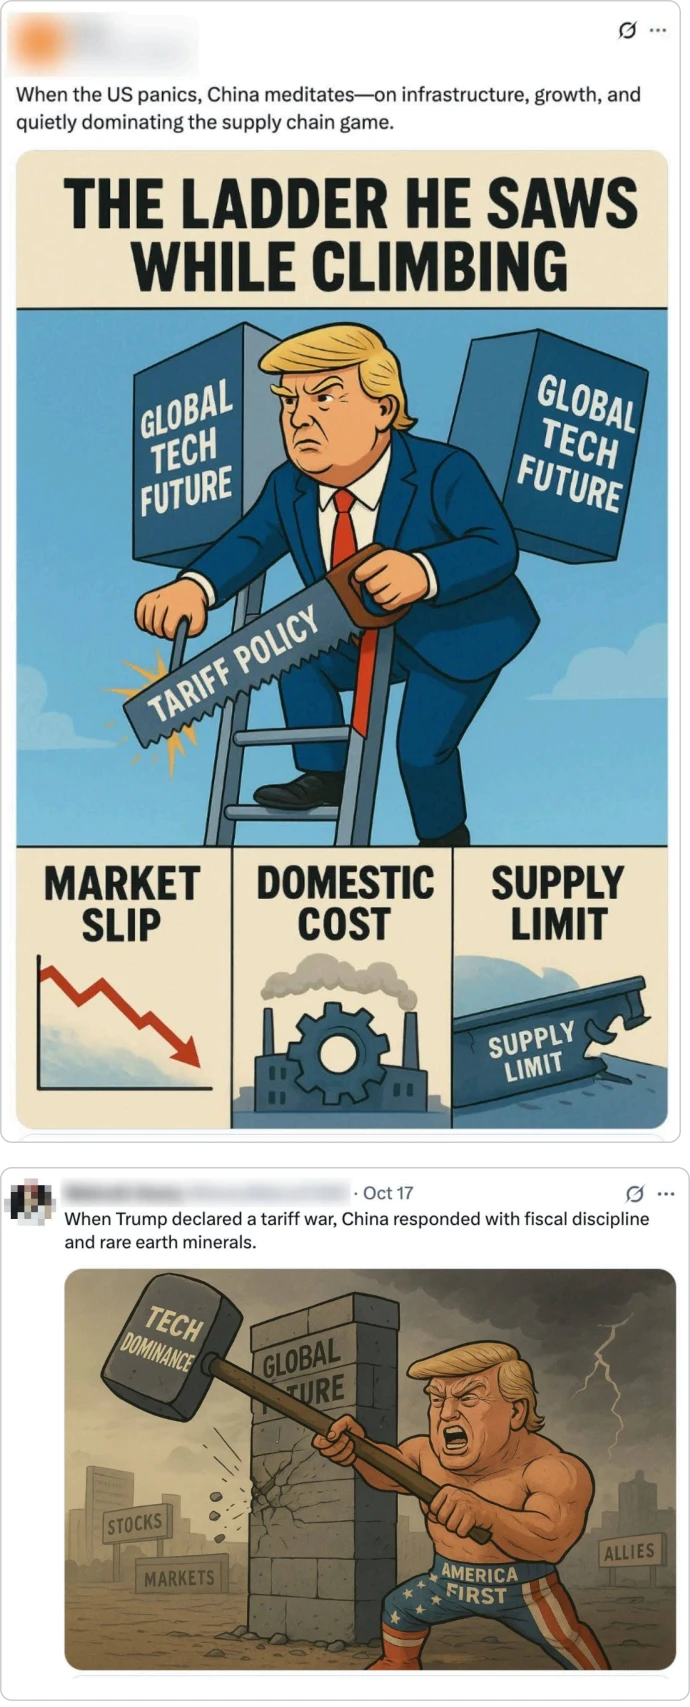
Скриншоты публикаций в X, текст и изображения для которых были созданы в рамках этой операции.
Деятельность на платформах
Целью операции было оказать влияние на аудиторию по всему миру. Операторы сосредоточились на создании критического по отношению к США контента: обвиняли страну в изоляционизме и гегемонизме и утверждали, что Америка предает союзников, ставя прибыль выше верности. Помимо английского языка, они просили ChatGPT создавать контент на итальянском и японском, а также на китайском традиционным письмом — для тайваньской аудитории.
Судя по взаимодействиям между аккаунтами, предположительно поддельные аккаунты в X, публиковавшие созданный в рамках этой операции контент, по всей видимости, были связаны с более широкой сетью, которая также пыталась дискредитировать OpenAI. Начиная с конца 2025 года мы выявили ряд предположительно поддельных аккаунтов в X, которые публиковали различные версии заявлений о том, что их пользовательские данные ChatGPT были скомпрометированы и это негативно повлияло на их жизнь. Ни один из этих аккаунтов, по всей видимости, не публиковал текст, созданный нашими моделями. Однако они неоднократно взаимодействовали с аккаунтами в X, выявленными нами в рамках кампании «Технологии и пошлины», и расширяли охват их публикаций.
Во-первых, один из аккаунтов ChatGPT, выявленных нами в группе «Технологии и пошлины», создал публикацию о том, что американские спецслужбы якобы взламывают мобильные сети. Эту публикацию перепостили предположительно поддельные аккаунты в X из группы «Компрометация ChatGPT».
В другом случае аккаунты как из группы «Компрометация ChatGPT», так и из группы «Технологии и пошлины» в течение нескольких часов процитировали один и тот же пост стороннего верифицированного аккаунта в X. Кроме того, мы установили, что все аккаунты, цитировавшие эту публикацию, выглядели поддельными, а значит, вероятно, были частью одной скоординированной операции. Все эти аккаунты были созданы в конце 2025 года, имели мало подписчиков или не имели их вовсе и на момент кампании «Компрометация ChatGPT» опубликовали лишь несколько сообщений. По всей видимости, X заблокировала их независимо от нашей оценки.
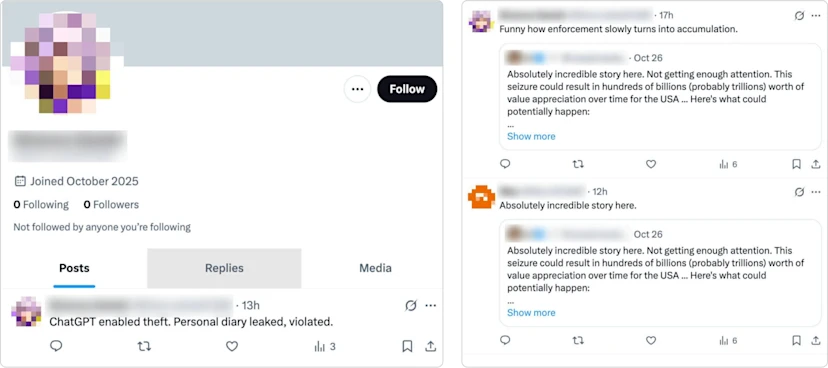
Слева — связанный с этой операцией аккаунт в X с публикацией о краже данных ChatGPT. Справа — аккаунты в X из групп «Компрометация ChatGPT» и «Технологии и пошлины», цитирующие публикацию пользователя, не связанного с операцией.
Следует также отметить частичное совпадение контента с ранее выявленными скрытыми операциями влияния, исходившими из КНР. Аккаунт в X, опубликовавший приведенную выше созданную ChatGPT карикатуру на президента Трампа, также размещал изображения филиппинского президента Маркоса, которые ранее распространялись поддельными аккаунтами в X, связанными с операцией «Линия девяти длинных тире». Мы рассказывали о ней в отчете «Пресечение вредоносного использования ИИ» за октябрь 2025 года. Этого недостаточно, чтобы окончательно установить связь между двумя операциями, однако это подкрепляет впечатление о наличии в X взаимосвязанной активности, усиливающей китайские операции влияния.
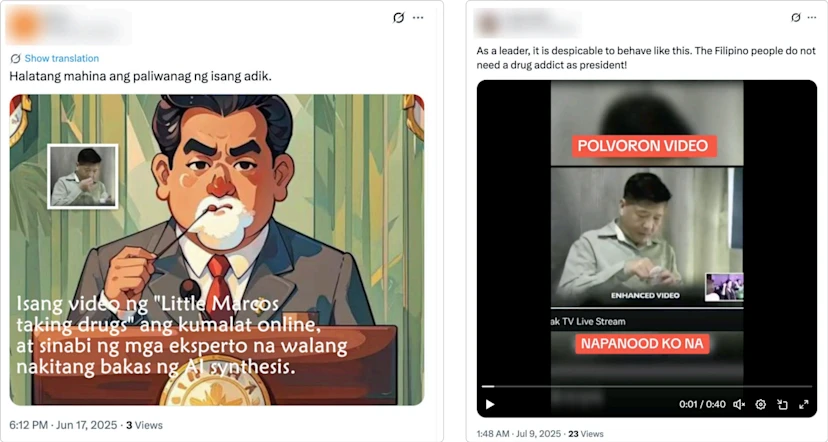
Слева — публикация аккаунта из группы «Технологии и пошлины» с карикатурой, в которую встроено изображение Маркоса, употребляющего наркотики. Справа — видео с употребляющим наркотики Маркосом, опубликованное аккаунтом, который мы связали с операцией «Линия девяти длинных тире» (Nine-emdash Line).
Влияние
По шкале Breakout мы относим эту деятельность к первой категории: она охватывает одну платформу, и признаков распространения контента за пределы исходного сообщества нет. Большинство выявленных нами публикаций в социальных сетях почти не вызвали заметной реакции или не вызвали ее вовсе. Мы не обнаружили свидетельств того, что ложные заявления о компрометации данных пользователей ChatGPT распространялись подлинными аккаунтами с большим охватом или за пределами платформы X.
Тем не менее эта операция против OpenAI — частной компании, работающей в стратегически важной отрасли, — должна вызывать обеспокоенность. Эта схема напоминает ранее выявленные Австралийским институтом стратегической политики(открывается в новом окне) и Mandiant(открывается в новом окне) операции влияния из КНР против компаний, стремившихся снизить зависимость от Китая в сфере редкоземельных элементов. В 2022 году сеть Spamouflage/DRAGONBRIDGE использовала поддельные аккаунты для очернения Lynas Rare Earths из-за планов компании построить перерабатывающий завод в Техасе, а после объявлений о создании новых производственных мощностей в Северной Америке нацелилась на канадскую Appia Rare Earths & Uranium и американскую USA Rare Earth. И ASPI, и Mandiant пришли к выводу, что эта деятельность была направлена на подрыв репутации конкурентов, угрожавших доминированию КНР на рынке редкоземельных элементов.
По всей видимости, мы наблюдали применение аналогичной тактики для подрыва репутации OpenAI, но эти попытки оказались безуспешными. При этом речь шла об отрасли, где лидируют США. Примечательным было и время проведения операции. Кампания проходила на фоне резкого обострения экономического и технологического соперничества США и Китая, когда президент Трамп объявил о введении дополнительной 100-процентной пошлины на китайские товары. Что еще важнее, кампания последовала за четвертым пленумом(открывается в новом окне), на котором КПК приняла рекомендации к 15-му пятилетнему плану. В них ИИ был возведен в ранг стратегической технологии и промышленного приоритета, а также содержался призыв ускорить инновации в сфере ИИ и запустить общенациональную инициативу «ИИ+».
Здесь уместна параллель с предыдущими кампаниями вокруг редкоземельных элементов: в опубликованных в 2021 году Основных положениях 14-го пятилетнего плана(открывается в новом окне) отрасль стратегических минеральных ресурсов была отнесена к сфере национальной безопасности. Одним из ключевых приоритетов документ называл «высокотехнологичные функциональные материалы на основе редкоземельных элементов». В обоих случаях поддельные аккаунты атаковали частные компании в демократических странах, работавшие в отраслях, которые Пекин считал важными для национального развития и безопасности.