Kampania „Technologie i cła”: działania wywierające wpływ wymierzone w politykę technologiczną USA
OpenAI zablokowało konta prawdopodobnie pochodzące z ChRL, które wykorzystywały AI do tworzenia komentarzy i karykatur dotyczących polityki technologicznej USA, ceł i ograniczeń handlowych.
To studium przypadku opublikowano pierwotnie w raporcie OpenAI z czerwca 2026 roku(otwiera nowe okno), dotyczącym powiązanych z ChRL operacji wpływu wymierzonych w debatę o AI w USA.
Podmiot
Zablokowaliśmy grupę kont ChatGPT, które prawdopodobnie pochodziły z Chin i wykorzystywały nasze modele do generowania krótkich komentarzy oraz karykatur politycznych krytykujących amerykańską politykę technologiczną i cła, redagowania raportów służbowych oraz wspierania użytkownika w projektowaniu systemów monitorowania mediów społecznościowych. Konta kierowały do ChatGPT polecenia w uproszczonym języku chińskim i korzystały z sieci VPN, aby uzyskiwać dostęp do naszej platformy.
W poleceniach wielokrotnie pojawiała się terminologia typowa dla osób związanych z chińskim systemem bezpieczeństwa publicznego. Dotyczyły one między innymi ocen ryzyka związanego z opinią publiczną w kontekście protestów, przemocy rówieśniczej w szkołach, przemieszczania się tłumów w Szanghaju, incydentów związanych z policją, składania petycji i egzekwowania przepisów ruchu drogowego. Jeden z użytkowników określił obsługiwane przez siebie konta w mediach społecznościowych jako „wodną armię” (水军) — jest to popularne chińskie określenie skoordynowanych kont internetowych, które zalewają platformy krytycznymi lub prowokacyjnymi wpisami — i polecił ChatGPT generować treści korzystne dla ChRL lub promujące narracje popierające ChRL. Łącznie przesłanki te wskazują, że konta prawdopodobnie wspierały działania zgodne z interesami KPCh, choć nie udało nam się ustalić dokładnej przynależności instytucjonalnej operatorów.
Niezależnie od tego wykryliśmy na platformie X sieć wymierzoną w OpenAI, która rozpowszechniała fałszywe twierdzenia o naruszeniu bezpieczeństwa danych użytkowników ChatGPT. Na podstawie behawioralnych wskaźników z otwartych źródeł oceniliśmy, że działania te prawdopodobnie stanowiły część tej samej sieci na X, którą wykryliśmy w ramach tej operacji.
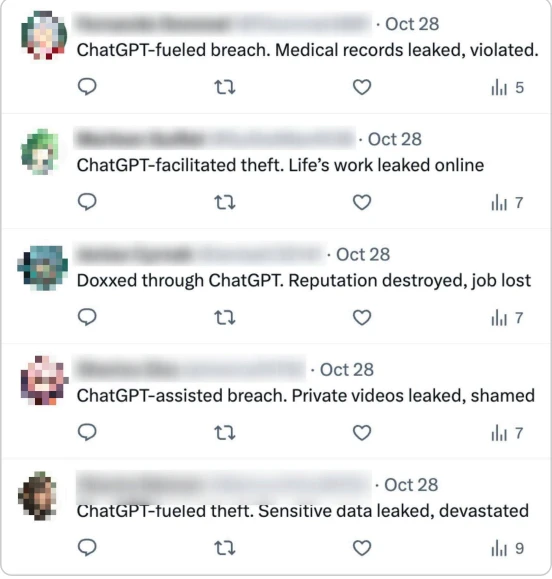
Zrzut ekranu przedstawiający prawdopodobnie nieautentyczne konta na X, które fałszywie twierdziły, że naruszono bezpieczeństwo danych użytkowników ChatGPT.
Sposób działania
Ta grupa wykorzystywała ChatGPT głównie do generowania krótkich komentarzy w języku angielskim i karykatur publikowanych przez prawdopodobnie nieautentyczne konta na X. Najbardziej charakterystycznym tematem była rywalizacja technologiczna między USA a Chinami. Operatorzy przedstawiali tę rywalizację przez pryzmat ceł, metali ziem rzadkich, AI, sieci 5G, nowej energetyki i odporności przemysłu. Twierdzili też, że USA dążą do dominacji technologicznej oraz przejęcia kontroli nad ustanawianiem reguł. Zastrzegali, że karykatury mają przedstawiać wyłącznie prezydenta Trumpa i nie mogą zawierać żadnych wizerunków Chin ani chińskiego przywódcy Xi Jinpinga.
Ponadto generowali duże partie krótkich komentarzy w języku chińskim i artykułów na wiele innych tematów. Treści te miały sprzyjać ChRL, atakować USA i Izrael, wzmacniać antyżydowskie stereotypy, takie jak „żydowski kapitał manipuluje opinią publiczną”, oraz nękać chińskich dysydentów. Często zamawiali określoną liczbę komentarzy naraz, narzucając niewielki limit znaków i potoczny ton.
Prosili też ChatGPT o opracowanie koncepcji systemu AI służącego do monitorowania opinii publicznej w internecie. Według ich opisu taki system miał automatycznie pozyskiwać z platform społecznościowych informacje uznane przez nich za „szkodliwe”, publikowane przez „kluczowe osoby”, przechowywać dzienniki zdarzeń, automatycznie pobierać filmy do masowej analizy semantycznej i wysyłać powiadomienia o ryzyku. Nasze modele wygenerowały ogólną odpowiedź liczącą 500 słów, zawierającą porady dotyczące przechowywania danych i zarządzania nimi, ale bez pomysłów na pozyskiwanie tych danych do celów inwigilacji.
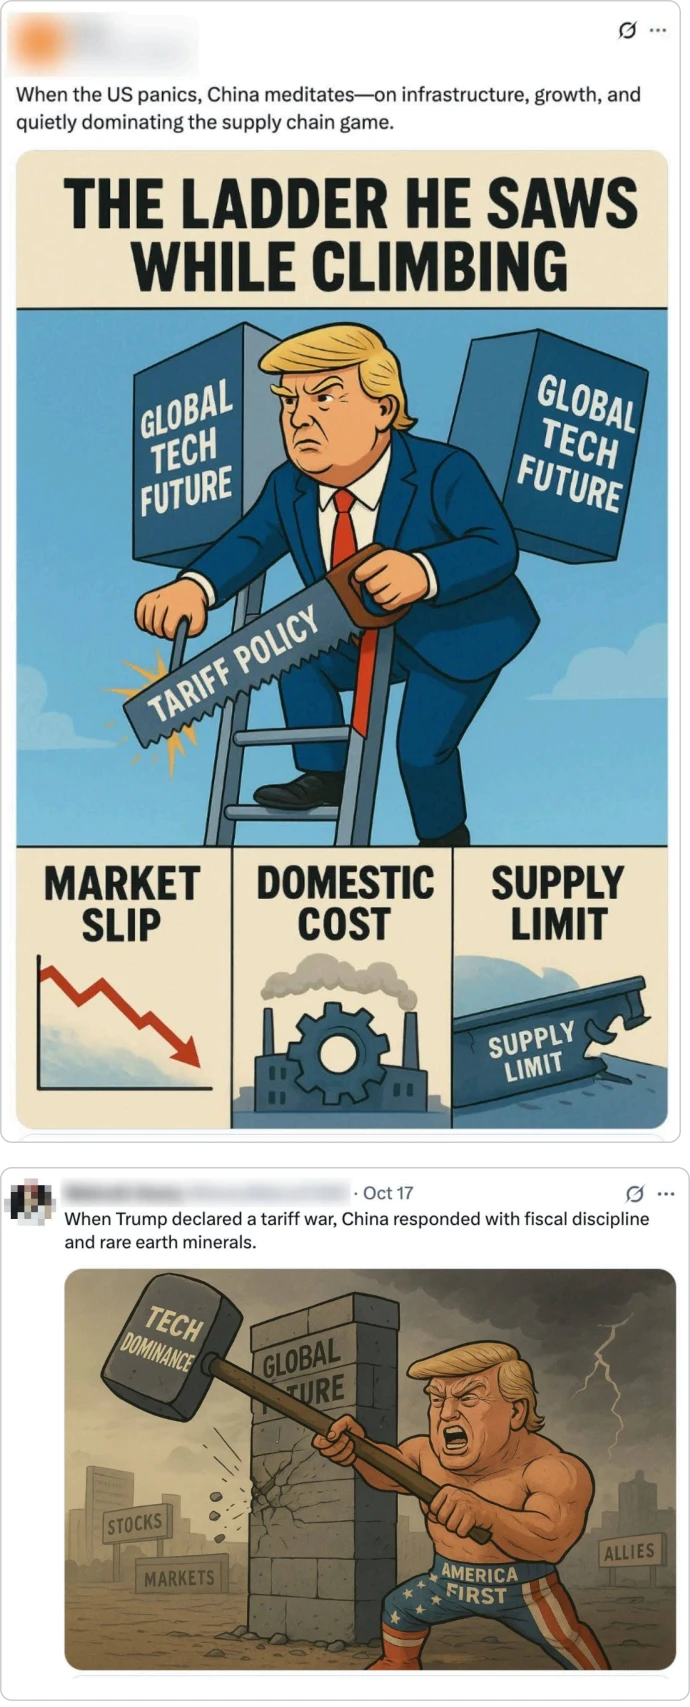
Zrzuty ekranu wpisów na X, których tekst i grafiki wygenerowano w ramach tej operacji.
Działania na platformach
Operacja miała zasięg globalny i zmierzała do wywierania wpływu na odbiorców z różnych krajów. Koncentrowano się na generowaniu treści krytycznych wobec USA, zarzucających im izolacjonizm i hegemonizm oraz oskarżających Amerykę o zdradzanie sojuszników przez przedkładanie zysku nad lojalność. Oprócz języka angielskiego proszono ChatGPT o generowanie treści po włosku, japońsku i w tradycyjnym języku chińskim, skierowanych do odbiorców na Tajwanie.
Interakcje między kontami wskazywały, że prawdopodobnie nieautentyczne konta na X publikujące treści wygenerowane w ramach tej operacji były powiązane z szerszą siecią, która również próbowała podważyć wiarygodność OpenAI. Od końca 2025 roku wykrywaliśmy prawdopodobnie nieautentyczne konta na X publikujące różne wersje twierdzeń, że naruszono bezpieczeństwo ich danych jako użytkowników ChatGPT i że wpłynęło to negatywnie na ich życie. Nie wygląda na to, by którekolwiek z tych kont publikowało teksty wygenerowane przez nasze modele. Konta te wielokrotnie wchodziły jednak w interakcje z profilami na X, które wykryliśmy w kampanii „Technologie i cła”, i zwiększały zasięg ich treści.
Po pierwsze, jedno z kont ChatGPT wykrytych w grupie „Technologie i cła” wygenerowało wpis o rzekomym włamywaniu się amerykańskich agencji wywiadowczych do sieci komórkowych. Wpis ten został udostępniony przez prawdopodobnie nieautentyczne konta na X należące do grupy „Wyciek danych ChatGPT”.
Przy innej okazji konta z grup „Wyciek danych ChatGPT” i „Technologie i cła” zacytowały ten sam wpis niepowiązanego z operacją, zweryfikowanego konta na X w odstępie zaledwie kilku godzin. Sprawdziliśmy ponadto, że wszystkie konta cytujące ten wpis wyglądały na nieautentyczne, co sugeruje, że prawdopodobnie stanowiły część tej samej skoordynowanej operacji. Wszystkie te konta utworzono pod koniec 2025 roku. Miały niewielu obserwujących lub nie miały ich wcale, a w czasie kampanii „Wyciek danych ChatGPT” zawierały zaledwie po kilka wpisów. Wygląda na to, że platforma X zawiesiła je wszystkie niezależnie od naszej oceny.
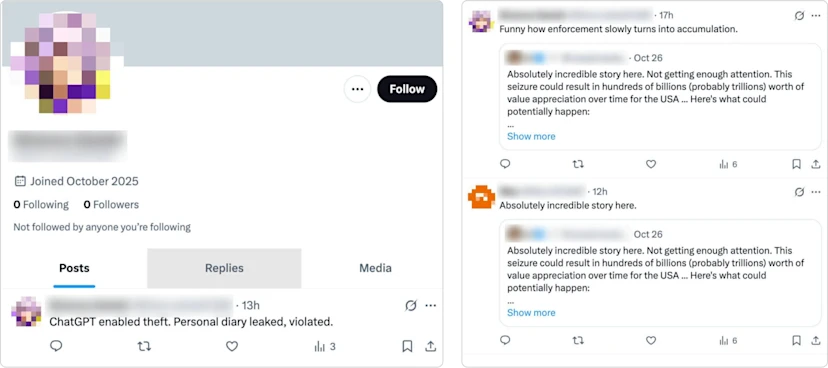
Po lewej: powiązane z tą operacją konto na X z wpisem o kradzieży danych ChatGPT. Po prawej: konta na X z grup „Wyciek danych ChatGPT” i „Technologie i cła” cytujące wpis użytkownika niepowiązanego z operacją.
Warto również zauważyć, że niektóre treści pokrywały się z materiałami z wcześniej wykrytych tajnych operacji wpływu pochodzących z ChRL. Konto na X, które opublikowało przedstawioną wyżej, wygenerowaną przez ChatGPT karykaturę prezydenta Trumpa, zamieszczało również grafiki dotyczące prezydenta Filipin Marcosa. Wcześniej udostępniały je nieautentyczne konta na X powiązane z operacją „Nine-emdash Line”, którą opisaliśmy w raporcie „Przeciwdziałanie szkodliwym zastosowaniom AI” z października 2025 roku. Nie wystarcza to do jednoznacznego potwierdzenia związku między obiema operacjami, ale wzmacnia wrażenie, że na X funkcjonuje sieć działań zwiększających zasięg chińskich operacji wpływu.
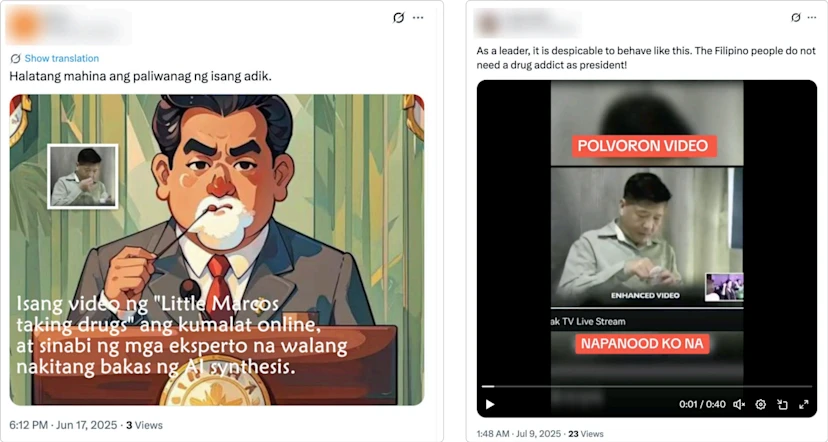
Po lewej: wpis udostępniony przez konto z grupy „Technologie i cła”, zawierający karykaturę Marcosa zażywającego narkotyki. Po prawej: film przedstawiający Marcosa zażywającego narkotyki, udostępniony przez konto, które przypisaliśmy operacji Nine-emdash Line.
Skutki
Na podstawie skali Breakout oceniamy te działania jako kategorię pierwszą: ograniczały się do jednej platformy i nie ma dowodów, że przedostały się poza nią. Większość wykrytych przez nas wpisów w mediach społecznościowych wzbudziła niewielkie lub żadne zauważalne zainteresowanie. Nie znaleźliśmy dowodów, by fałszywe twierdzenia o naruszeniu bezpieczeństwa danych użytkowników ChatGPT były rozpowszechniane przez autentyczne konta o dużych zasięgach lub poza platformą X.
Mimo to operacja wymierzona w OpenAI — prywatną firmę działającą w branży o strategicznym znaczeniu — powinna budzić niepokój. Schemat ten przypomina operacje wpływu pochodzące z ChRL, zidentyfikowane przez Australian Strategic Policy Institute(otwiera nowe okno) i Mandiant(otwiera nowe okno), które były wymierzone w firmy dążące do ograniczenia zależności od Chin w sektorze metali ziem rzadkich. W 2022 roku sieć Spamouflage/DRAGONBRIDGE wykorzystywała nieautentyczne konta do oczerniania spółki Lynas Rare Earths w związku z planowanym zakładem przetwórczym w Teksasie. Później, po ogłoszeniu nowych mocy produkcyjnych w Ameryce Północnej, wzięła na cel kanadyjską spółkę Appia Rare Earths & Uranium oraz amerykańską USA Rare Earth. Zarówno ASPI, jak i Mandiant oceniły, że działania te miały zaszkodzić reputacji podmiotów konkurujących z dominującą pozycją ChRL na rynku metali ziem rzadkich.
Wydaje się, że zaobserwowaliśmy podobne, choć nieskuteczne, działania mające zaszkodzić reputacji OpenAI — tym razem w branży, w której prym wiodą USA. Istotny był moment przeprowadzenia kampanii. Kampania przypadła na okres gwałtownego zaostrzenia rywalizacji gospodarczej i technologicznej między USA a Chinami, kiedy prezydent Trump ogłosił dodatkowe, stuprocentowe cło na towary z Chin. Co ważniejsze, kampanię przeprowadzono po czwartym posiedzeniu plenarnym(otwiera nowe okno), na którym KPCh przyjęła zalecenia do 15. planu pięcioletniego. Podniosły one AI do rangi strategicznej technologii i priorytetu przemysłowego oraz wezwały do przyspieszenia innowacji w dziedzinie AI i wdrożenia ogólnokrajowej inicjatywy „AI+”.
Stanowi to użyteczną analogię do wcześniejszych kampanii dotyczących metali ziem rzadkich, ponieważ opublikowany w 2021 roku zarys 14. planu pięcioletniego(otwiera nowe okno) uznał sektor strategicznych surowców mineralnych za istotny z punktu widzenia bezpieczeństwa i wyraźnie wskazał „wysokiej klasy materiały funkcjonalne z metali ziem rzadkich” jako jeden z głównych priorytetów. W obu przypadkach nieautentyczne konta atakowały prywatne firmy z państw demokratycznych, działające w sektorach uznawanych przez Pekin za ważne dla rozwoju i bezpieczeństwa narodowego.