ਧੋਖੇਬਾਜ਼ ਰੁਜ਼ਗਾਰ ਯੋਜਨਾ: ਏਆਈ ਦੀ ਮਦਦ ਨਾਲ ਭਰਤੀ ਵਿੱਚ ਧੋਖਾ
OpenAI ਨੇ ਉਨ੍ਹਾਂ ਖਾਤਿਆਂ ਉੱਤੇ ਪਾਬੰਦੀ ਲਗਾਈ ਜੋ ਸੰਭਾਵਤ ਤੌਰ ਉੱਤੇ ਇੱਕ ਧੋਖੇਬਾਜ਼ ਰੁਜ਼ਗਾਰ ਯੋਜਨਾ ਲਈ ਵਰਤੇ ਗਏ ਸਨ. ਇਸ ਵਿੱਚ ਉੱਤਰੀ ਕੋਰੀਆ ਨਾਲ ਜੁੜੀ ਆਈਟੀ ਕਰਮਚਾਰੀ ਸਰਗਰਮੀ ਦੀਆਂ ਜਨਤਕ ਤੌਰ ਉੱਤੇ ਰਿਪੋਰਟ ਕੀਤੀਆਂ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸਨ.
ਇਹ ਕੇਸ ਅਧਿਐਨ ਪਹਿਲਾਂ OpenAI ਦੀ ਫ਼ਰਵਰੀ 2025(ਨਵੀਂ ਵਿੰਡੋ ਵਿੱਚ ਖੁੱਲ੍ਹਦਾ ਹੈ) ਦੀ ਰਿਪੋਰਟ ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਇਆ ਸੀ.
ਜ਼ਿੰਮੇਵਾਰ ਧਿਰ
ਅਸੀਂ ਕਈ ਖਾਤਿਆਂ ਉੱਤੇ ਪਾਬੰਦੀ ਲਗਾਈ, ਜਿਨ੍ਹਾਂ ਦੀ ਵਰਤੋਂ ਸੰਭਾਵਤ ਤੌਰ ਉੱਤੇ ਧੋਖੇਬਾਜ਼ ਰੁਜ਼ਗਾਰ ਯੋਜਨਾ ਨੂੰ ਸੌਖਾ ਬਣਾਉਣ ਲਈ ਕੀਤੀ ਗਈ ਸੀ. ਸਾਡੇ ਵੱਲੋਂ ਦੇਖੀ ਗਈ ਸਰਗਰਮੀ ਉਨ੍ਹਾਂ ਰਣਨੀਤੀਆਂ, ਤਕਨੀਕਾਂ ਅਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ (ਟੀਟੀਪੀਜ਼) ਨਾਲ ਮੇਲ ਖਾਂਦੀ ਹੈ, ਜਿਨ੍ਹਾਂ ਨੂੰ Microsoft(ਨਵੀਂ ਵਿੰਡੋ ਵਿੱਚ ਖੁੱਲ੍ਹਦਾ ਹੈ) ਅਤੇ Google(ਨਵੀਂ ਵਿੰਡੋ ਵਿੱਚ ਖੁੱਲ੍ਹਦਾ ਹੈ) ਨੇ ਉੱਤਰੀ ਕੋਰੀਆ ਨਾਲ ਸੰਭਾਵਤ ਤੌਰ ਉੱਤੇ ਜੁੜੀ ਆਈਟੀ ਕਰਮਚਾਰੀ ਯੋਜਨਾ ਨਾਲ ਸੰਬੰਧਿਤ ਦੱਸਿਆ ਹੈ.
ਭਾਵੇਂ ਅਸੀਂ ਇਨ੍ਹਾਂ ਧਿਰਾਂ ਦੇ ਟਿਕਾਣੇ ਜਾਂ ਨਾਗਰਿਕਤਾ ਨਿਰਧਾਰਤ ਨਹੀਂ ਕਰ ਸਕਦੇ, ਪਰ ਸਾਡੇ ਵੱਲੋਂ ਰੋਕੀ ਗਈ ਸਰਗਰਮੀ ਵਿੱਚ ਉੱਤਰੀ ਕੋਰੀਆਈ ਸਰਕਾਰ ਦੇ ਧੋਖੇਬਾਜ਼ ਭਰਤੀ ਯੋਜਨਾਵਾਂ ਰਾਹੀਂ ਆਮਦਨ ਇਕੱਠੀ ਕਰਨ ਦੇ ਯਤਨਾਂ ਬਾਰੇ ਜਨਤਕ ਤੌਰ ਉੱਤੇ ਰਿਪੋਰਟ ਕੀਤੀਆਂ(ਨਵੀਂ ਵਿੰਡੋ ਵਿੱਚ ਖੁੱਲ੍ਹਦਾ ਹੈ) ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਸਨ. ਇਨ੍ਹਾਂ ਯੋਜਨਾਵਾਂ ਵਿੱਚ ਲੋਕ ਸਰਕਾਰ ਦੇ ਵਿੱਤੀ ਨੈੱਟਵਰਕ ਨੂੰ ਸਹਾਰਾ ਦੇਣ ਲਈ ਪੱਛਮੀ ਕੰਪਨੀਆਂ ਵਿੱਚ ਧੋਖੇ ਨਾਲ ਨੌਕਰੀਆਂ ਹਾਸਲ ਕਰਦੇ ਹਨ.
ਵਿਹਾਰ
ਵੱਖ-ਵੱਖ ਖਾਤਿਆਂ ਨੇ ਸਾਡੇ ਮਾਡਲਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਅਜਿਹੀ ਸਮੱਗਰੀ ਤਿਆਰ ਕੀਤੀ, ਜੋ ਭਰਤੀ ਪ੍ਰਕਿਰਿਆ ਦੇ ਹਰ ਪੜਾਅ ਨੂੰ ਵੱਖ-ਵੱਖ ਧੋਖੇਬਾਜ਼ ਤਰੀਕਿਆਂ ਨਾਲ ਨਿਸ਼ਾਨਾ ਬਣਾਉਂਦੀ ਜਾਪਦੀ ਸੀ. ਇਹ ਸਾਰੇ ਤਰੀਕੇ ਇੱਕ-ਦੂਜੇ ਨੂੰ ਸਹਾਰਾ ਦੇਣ ਲਈ ਬਣਾਏ ਗਏ ਸਨ.
ਇਨ੍ਹਾਂ ਧਿਰਾਂ ਨੇ ਵਰਚੁਅਲ ਪ੍ਰਾਈਵੇਟ ਨੈੱਟਵਰਕਾਂ (VPNs), AnyDesk ਵਰਗੇ ਰਿਮੋਟ ਪਹੁੰਚ ਸਾਧਨਾਂ ਅਤੇ ਵੌਇਸ ਓਵਰ ਆਈਪੀ (VOIP) ਫ਼ੋਨਾਂ ਦੀ ਵਰਤੋਂ ਕੀਤੀ, ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ ਬਹੁਤੇ ਅਮਰੀਕਾ ਵਿੱਚ ਸਥਿਤ ਜਾਪਦੇ ਸਨ. ਭਾਵੇਂ ਸਾਨੂੰ ਇਸ ਬਾਰੇ ਸੀਮਤ ਜਾਣਕਾਰੀ ਹੈ ਕਿ ਇਨ੍ਹਾਂ ਧਿਰਾਂ ਨੇ ਆਪਣੀ ਸਮੱਗਰੀ ਕਿਵੇਂ ਵੰਡੀ, ਪਰ ਅਸੀਂ LinkedIn ਉੱਤੇ ਪੋਸਟ ਕੀਤੀ ਸਮੱਗਰੀ ਦੀ ਪਛਾਣ ਕੀਤੀ.
ਤਿਆਰ ਕੀਤੀ ਸਮੱਗਰੀ
ਇਨ੍ਹਾਂ ਧਿਰਾਂ ਵੱਲੋਂ ਤਿਆਰ ਕੀਤੀ ਸਮੱਗਰੀ ਦੇ ਇੱਕ ਮੁੱਖ ਸਮੂਹ ਵਿੱਚ ਕਾਲਪਨਿਕ “ਨੌਕਰੀ ਬਿਨੈਕਾਰਾਂ” ਦੇ ਨਿੱਜੀ ਦਸਤਾਵੇਜ਼ ਸ਼ਾਮਲ ਸਨ, ਜਿਵੇਂ ਜੀਵਨ-ਵੇਰਵੇ, ਆਨਲਾਈਨ ਨੌਕਰੀ ਪ੍ਰੋਫ਼ਾਈਲਾਂ ਅਤੇ ਅਰਜ਼ੀ ਪੱਤਰ. ਇਨ੍ਹਾਂ ਜੀਵਨ-ਵੇਰਵਿਆਂ ਅਤੇ ਪ੍ਰੋਫ਼ਾਈਲਾਂ ਨੂੰ ਅਕਸਰ ਕਿਸੇ ਖ਼ਾਸ ਨੌਕਰੀ ਦੇ ਇਸ਼ਤਿਹਾਰ ਮੁਤਾਬਕ ਢਾਲਿਆ ਜਾਂਦਾ ਸੀ, ਤਾਂ ਜੋ ਬਿਨੈਕਾਰ ਦੇ ਚੰਗੀ ਯੋਗਤਾ ਵਾਲਾ ਉਮੀਦਵਾਰ ਜਾਪਣ ਦੀ ਸੰਭਾਵਨਾ ਵਧੇ. ਦੂਜੇ ਸਮੂਹ ਵਿੱਚ “ਸਹਾਇਕ” ਕਾਲਪਨਿਕ ਪਛਾਣਾਂ ਬਣਾਉਣਾ ਸ਼ਾਮਲ ਸੀ. ਇਨ੍ਹਾਂ ਦੀ ਵਰਤੋਂ “ਨੌਕਰੀ ਬਿਨੈਕਾਰਾਂ” ਬਾਰੇ ਹਵਾਲਿਆਂ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਅਤੇ ਰੁਜ਼ਗਾਰ ਮੌਕਿਆਂ ਲਈ ਉਨ੍ਹਾਂ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਨ ਵਾਸਤੇ ਕੀਤੀ ਜਾਂਦੀ ਸੀ.
ਇਸ ਦੇ ਨਾਲ ਹੀ, ਸੰਚਾਲਕਾਂ ਨੇ ਆਪਣੀਆਂ ਯੋਜਨਾਵਾਂ ਵਿੱਚ ਸਹਾਇਤਾ ਲਈ ਅਸਲ ਲੋਕਾਂ ਨੂੰ ਭਰਤੀ ਕਰਨ ਵਾਸਤੇ ਸੋਸ਼ਲ ਮੀਡੀਆ ਪੋਸਟਾਂ ਬਣਾਈਆਂ. ਮਿਸਾਲ ਵਜੋਂ, ਇਨ੍ਹਾਂ ਵਿੱਚ ਅਜਿਹੇ ਲੋਕ ਸ਼ਾਮਲ ਸਨ ਜੋ ਆਪਣੇ ਘਰ ਲੈਪਟਾਪ ਪ੍ਰਾਪਤ ਕਰਕੇ ਰੱਖਣ ਜਾਂ ਯੋਜਨਾ ਲਈ ਆਪਣੀ ਪਛਾਣ ਵਰਤਣ ਦੇਣ ਲਈ ਤਿਆਰ ਸਨ, ਤਾਂ ਜੋ ਬਿਨੈਕਾਰ ਪਿਛੋਕੜ ਜਾਂਚਾਂ ਪਾਰ ਕਰ ਸਕਣ.
ਅੰਤ ਵਿੱਚ, ਲੱਗਦਾ ਹੈ ਕਿ “ਨੌਕਰੀ ਬਿਨੈਕਾਰਾਂ” ਦੀਆਂ ਕਾਲਪਨਿਕ ਪਛਾਣਾਂ ਨੇ ਇੰਟਰਵਿਊਆਂ ਦੌਰਾਨ ਤਕਨੀਕੀ ਅਤੇ ਵਿਹਾਰਕ ਸਵਾਲਾਂ ਦੇ ਭਰੋਸੇਯੋਗ ਜਵਾਬ ਤਿਆਰ ਕਰਨ ਲਈ ਸਾਡੇ ਮਾਡਲ ਵਰਤੇ. ਹਾਲਾਂਕਿ, ਅਸੀਂ ਉਨ੍ਹਾਂ ਨੂੰ ਸਾਡੇ ਸਪੀਚ-ਟੂ-ਸਪੀਚ ਸਾਧਨ ਵਰਤਦੇ ਨਹੀਂ ਦੇਖਿਆ.
ਨੌਕਰੀ ਮਿਲਣ ਤੋਂ ਬਾਅਦ ਉਨ੍ਹਾਂ ਨੇ ਕੋਡ ਲਿਖਣ, ਸਮੱਸਿਆਵਾਂ ਹੱਲ ਕਰਨ ਅਤੇ ਸਹਿਕਰਮੀਆਂ ਨਾਲ ਸੁਨੇਹਿਆਂ ਰਾਹੀਂ ਗੱਲਬਾਤ ਕਰਨ ਵਰਗੇ ਕੰਮਾਂ ਲਈ ਸਾਡੇ ਮਾਡਲ ਵਰਤੇ. ਉਨ੍ਹਾਂ ਨੇ ਵੀਡੀਓ ਕਾਲਾਂ ਤੋਂ ਬਚਣ, ਅਣਅਧਿਕਾਰਤ ਦੇਸ਼ਾਂ ਤੋਂ ਕੰਪਨੀ ਪ੍ਰਣਾਲੀਆਂ ਤੱਕ ਪਹੁੰਚ ਕਰਨ ਜਾਂ ਅਨਿਯਮਿਤ ਸਮੇਂ ਕੰਮ ਕਰਨ ਵਰਗੇ ਅਸਧਾਰਨ ਵਿਹਾਰਾਂ ਦੀ ਵਿਆਖਿਆ ਕਰਨ ਲਈ ਮਨਘੜਤ ਕਹਾਣੀਆਂ ਬਣਾਉਣ ਵਾਸਤੇ ਵੀ ਸਾਡੇ ਮਾਡਲ ਵਰਤੇ.
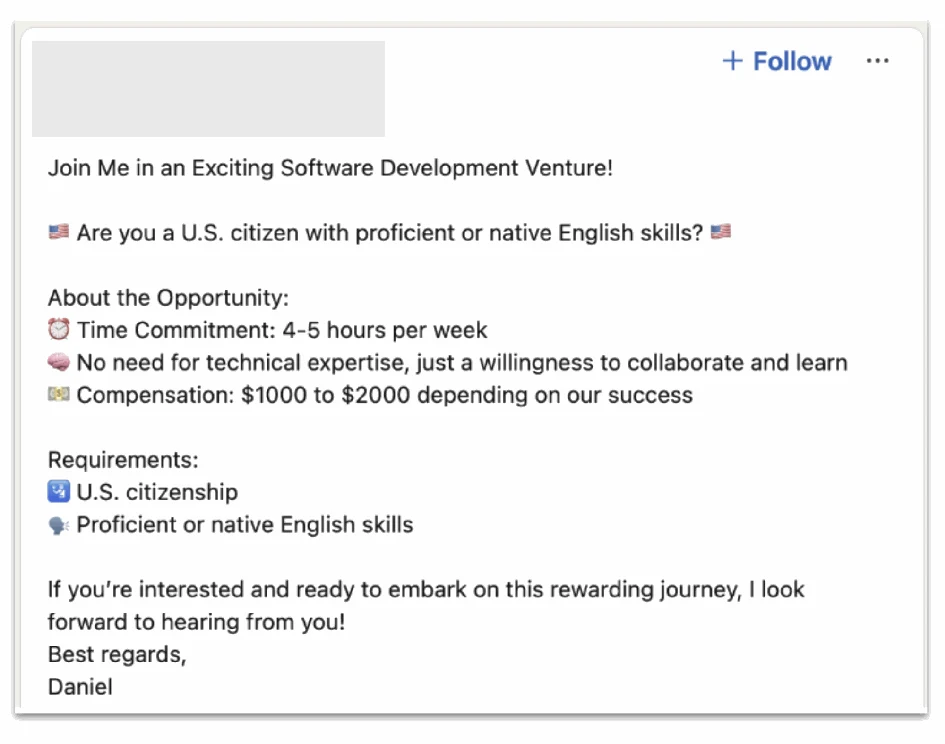
ਉਸ ਸਮੱਗਰੀ ਦੀ ਉਦਾਹਰਨ, ਜੋ ਇਸ ਧਿਰ ਨੇ ਸਾਡੇ ਮਾਡਲਾਂ ਨਾਲ ਤਿਆਰ ਕੀਤੀ ਅਤੇ ਫਿਰ ਸੋਸ਼ਲ ਨੈੱਟਵਰਕਿੰਗ ਸਾਈਟ ਉੱਤੇ ਪੋਸਟ ਕੀਤੀ. ਇਸ ਦਾ ਸਪੱਸ਼ਟ ਮਕਸਦ ਅਮਰੀਕੀ ਨਾਗਰਿਕਾਂ ਨੂੰ ਅਣਜਾਣੇ ਵਿੱਚ ਆਪਣੀ ਯੋਜਨਾ ਦਾ ਸਮਰਥਨ ਕਰਨ ਲਈ ਭਰਤੀ ਕਰਨਾ ਸੀ.
ਪ੍ਰਭਾਵ
ਇਸ ਸਮੁੱਚੀ ਸਰਗਰਮੀ ਦੇ ਸਿਰਫ਼ ਇੱਕ ਛੋਟੇ ਹਿੱਸੇ ਬਾਰੇ ਜਾਣਕਾਰੀ ਹੋਣ ਕਾਰਨ, ਇਸ ਦੇ ਪ੍ਰਭਾਵ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਕਈ ਹਿੱਤਧਾਰਕਾਂ ਤੋਂ ਜਾਣਕਾਰੀ ਦੀ ਲੋੜ ਹੋਵੇਗੀ.
OpenAI ਦੀਆਂ ਨੀਤੀਆਂ ਧੋਖਾਧੜੀ ਜਾਂ ਘਪਲਿਆਂ ਲਈ ਸਾਡੇ ਸਾਧਨਾਂ ਤੋਂ ਮਿਲੇ ਨਤੀਜਿਆਂ ਦੀ ਵਰਤੋਂ ਉੱਤੇ ਸਖ਼ਤ ਪਾਬੰਦੀ ਲਗਾਉਂਦੀਆਂ ਹਨ. ਧੋਖੇਬਾਜ਼ ਰੁਜ਼ਗਾਰ ਯੋਜਨਾਵਾਂ ਬਾਰੇ ਆਪਣੀ ਜਾਂਚ ਦੌਰਾਨ ਅਸੀਂ ਦਰਜਨਾਂ ਖਾਤਿਆਂ ਦੀ ਪਛਾਣ ਕਰਕੇ ਉਨ੍ਹਾਂ ਉੱਤੇ ਪਾਬੰਦੀ ਲਗਾਈ. ਅਸੀਂ ਆਪਣੇ ਵੱਲੋਂ ਰੋਕੇ ਗਏ ਧੋਖੇਬਾਜ਼ ਨੈੱਟਵਰਕਾਂ ਬਾਰੇ ਜਾਣਕਾਰੀ ਉਦਯੋਗਿਕ ਸਹਿਯੋਗੀਆਂ ਅਤੇ ਸੰਬੰਧਿਤ ਅਧਿਕਾਰੀਆਂ ਨਾਲ ਸਾਂਝੀ ਕੀਤੀ ਹੈ. ਇਸ ਨਾਲ ਸਾਂਝੀ ਸੁਰੱਖਿਆ ਨੂੰ ਅੱਗੇ ਵਧਾਉਂਦਿਆਂ ਅਜਿਹੇ ਖ਼ਤਰਿਆਂ ਦੀ ਪਛਾਣ, ਰੋਕਥਾਮ ਅਤੇ ਜਵਾਬ ਦੇਣ ਦੀ ਸਾਡੀ ਸਮੂਹਿਕ ਸਮਰੱਥਾ ਵਧੀ ਹੈ.