Villedende ansettelsesopplegg: KI-assistert rekrutteringssvindel
OpenAI utestengte kontoer som potensielt ble brukt i et villedende ansettelsesopplegg med kjennetegn fra offentlig rapportert aktivitet blant IT-arbeidere med tilknytning til Nord-Korea.
Denne kasusstudien ble opprinnelig publisert i OpenAIs rapport fra februar 2025(åpnes i et nytt vindu).
Aktør
Vi utestengte en rekke kontoer som potensielt ble brukt til å legge til rette for et villedende ansettelsesopplegg. Aktiviteten vi observerte, samsvarer med taktikkene, teknikkene og prosedyrene (TTP-ene) som Microsoft(åpnes i et nytt vindu) og Google(åpnes i et nytt vindu) har knyttet til et IT-arbeideropplegg med mulige forbindelser til Nord-Korea.
Selv om vi ikke kan fastslå hvor aktørene befant seg eller hvilken nasjonalitet de hadde, hadde aktiviteten vi stanset, fellestrekk med det som er offentlig rapportert(åpnes i et nytt vindu) om nordkoreanske statlige forsøk på å kanalisere inntekter gjennom villedende ansettelsesopplegg. I slike opplegg skaffer personer seg stillinger i vestlige selskaper på falskt grunnlag for å støtte regimets finansielle nettverk.
Atferd
De ulike kontoene brukte modellene våre til å generere innhold som tilsynelatende var rettet mot hvert trinn i rekrutteringsprosessen, gjennom forskjellige villedende metoder som var utformet for å støtte hverandre.
Aktørene brukte virtuelle private nettverk (VPN-er), verktøy for fjerntilgang som AnyDesk og IP-telefoner (VOIP) som i stor grad så ut til å befinne seg i USA. Selv om vi har begrenset innsyn i hvordan disse aktørene distribuerte innholdet sitt, fant vi innhold som var publisert på LinkedIn.
Generert innhold
En hovedkategori av innhold som disse aktørene genererte, besto av personlige dokumenter for de fiktive «jobbsøkerne», blant annet CV-er, jobbprofiler på nettet og søknadsbrev. Disse CV-ene og profilene ble ofte tilpasset en bestemt stillingsannonse for å øke sjansen for at personen fremsto som en godt kvalifisert kandidat. En annen kategori besto av å opprette «støttepersoner» som ble brukt til å gi referanser for «jobbsøkerne» og anbefale dem til ledige stillinger.
Samtidig utformet operatørene innlegg til sosiale medier for å rekruttere virkelige personer som kunne støtte oppleggene deres. Dette omfattet for eksempel personer som var villige til å motta og oppbevare bærbare datamaskiner hjemme, eller låne bort identiteten sin til opplegget slik at søkerne kunne bestå bakgrunnssjekker.
Til slutt ser det ut til at «jobbsøkerne» brukte modellene våre under intervjuer for å generere troverdige svar på tekniske og atferdsrelaterte spørsmål. Vi observerte imidlertid ikke at de brukte tale-til-tale-verktøyene våre.
Etter at de tilsynelatende fikk jobb, brukte de modellene våre til å utføre arbeidsoppgaver som å skrive kode, feilsøke og kommunisere med kolleger. De brukte også modellene våre til å utarbeide dekkhistorier som skulle forklare uvanlig atferd, som å unngå videosamtaler, koble seg til bedriftssystemer fra ikke-godkjente land eller arbeide til uregelmessige tider.
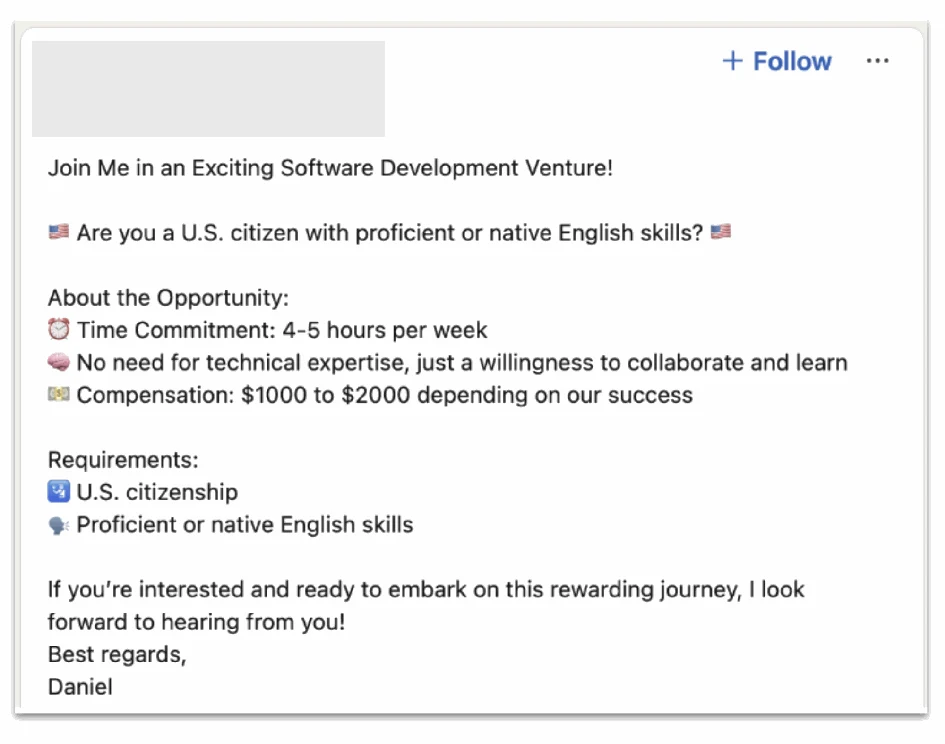
Eksempel på innhold som denne aktøren brukte modellene våre til å generere, før det ble publisert på et sosialt nettverk, tilsynelatende for å verve amerikanske borgere til uvitende å støtte opplegget.
Konsekvenser
Siden vi bare har innsyn i en liten del av denne samlede aktiviteten, vil det kreve informasjon fra flere berørte parter å vurdere konsekvensene.
OpenAIs retningslinjer forbyr uttrykkelig at resultater fra verktøyene våre brukes til bedrageri eller svindel. Gjennom undersøkelsen vår av villedende ansettelsesopplegg identifiserte og utestengte vi flere titalls kontoer. Vi har delt kunnskap om svindelnettverkene vi stanset, med andre aktører i bransjen og relevante myndigheter. Dette styrker vår felles evne til å oppdage, forhindre og håndtere slike trusler, samtidig som vi fremmer felles sikkerhet.