Измамничка шема за вработување: измама при вработување со помош на ВИ
OpenAI блокираше сметки што можеби се користеле за измамничка шема за вработување со карактеристики на јавно објавени активности на ИТ-работници поврзани со Северна Кореја.
Оваа студија на случај првично беше објавена во извештајот на OpenAI од февруари 2025 година(се отвора во нов прозорец).
Субјект
Блокиравме повеќе сметки што можеби биле користени за олеснување измамничка шема за вработување. Активноста што ја забележавме е во согласност со тактиките, техниките и постапките (TTP) што Microsoft(се отвора во нов прозорец) и Google(се отвора во нов прозорец) ги припишаа на шема со ИТ-работници, потенцијално поврзана со Северна Кореја.
Иако не можеме да ги утврдиме локациите или националностите на субјектите, активноста што ја спречивме имаше карактеристики за кои јавно се известуваше(се отвора во нов прозорец) во врска со напорите на севернокорејската држава да обезбедува приходи преку измамнички шеми за вработување, во кои поединци со измама добиваат работни места во западни компании за да ја поддржат финансиската мрежа на режимот.
Однесување
Различните сметки ги користеа нашите модели за да генерираат содржини што навидум беа насочени кон секој чекор од процесот на регрутирање, преку различни измамнички практики осмислени заемно да се поддржуваат.
Субјектите користеа виртуелни приватни мрежи (VPN), алатки за далечински пристап како AnyDesk и телефони со пренос на глас преку интернет-протокол (VOIP), кои главно изгледаше дека се наоѓаат во Соединетите Американски Држави. Иако имаме ограничен увид во начините на кои овие субјекти ја ширеле својата содржина, идентификувавме содржина објавена на LinkedIn.
Генерирани содржини
Еден од главните видови содржини што ги генерирале овие субјекти се состоел од лични документи за фиктивните „кандидати за работа“, како што се биографии, онлајн-профили за вработување и мотивациски писма. Овие биографии и профили често биле приспособувани на конкретен оглас за работа за да се зголемат шансите кандидатот да изгледа добро квалификуван. Вториот вид содржини се состоел од создавање „помошни“ идентитети, користени за давање препораки за „кандидатите за работа“ и нивно препорачување за можности за вработување.
Истовремено, операторите подготвувале објави за социјалните мрежи со кои регрутирале вистински луѓе да ги поддржат нивните шеми. Меѓу нив, на пример, имало лица подготвени да примаат и чуваат лаптопи во својот дом или да го отстапат својот идентитет за шемата, овозможувајќи им на кандидатите да ги поминат проверките на минатото.
Конечно, се чини дека лицата зад идентитетите на „кандидатите за работа“ ги користеле нашите модели за време на интервјуа за да генерираат уверливи одговори на технички прашања и прашања за однесувањето. Сепак, не забележавме дека ги користат нашите алатки за претворање на говор во говор.
Откако навидум се вработиле, ги користеле нашите модели за извршување работни задачи, како пишување код, решавање технички проблеми и допишување со колегите. Ги користеле нашите модели и за да смислуваат изговори со кои би објасниле невообичаено однесување, како избегнување видеоповици, пристапување до корпоративни системи од неовластени земји или работа во невообичаено време.
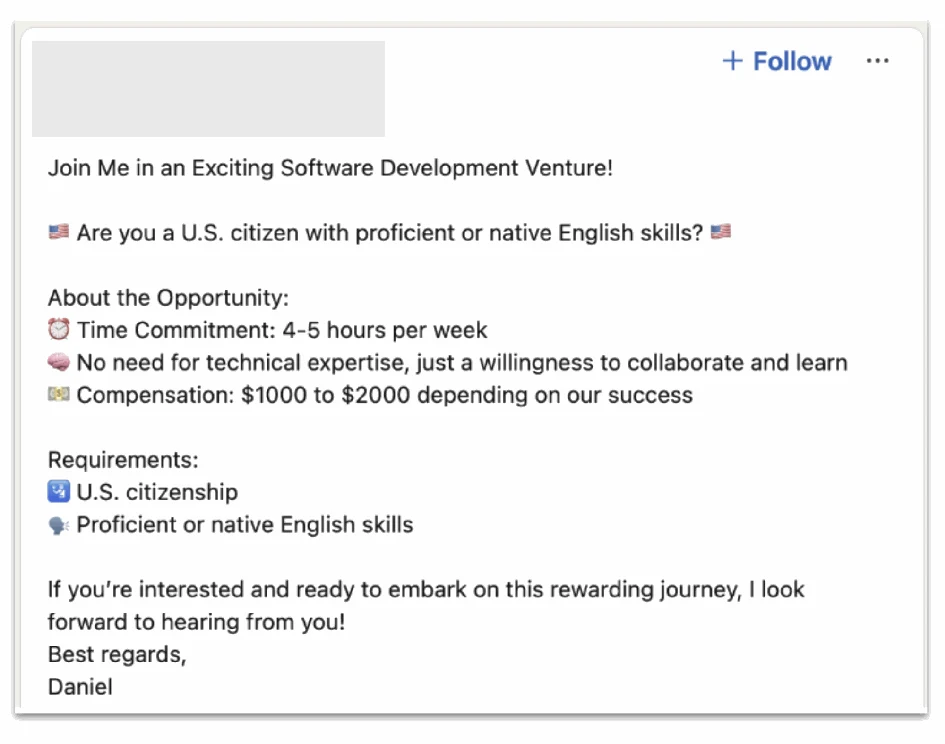
Пример за содржина што овој субјект ја генерирал со нашите модели, а потоа ја објавил на социјална мрежа, очигледно со цел да регрутира американски граѓани кои несвесно би ја поддржувале неговата шема.
Влијание
Бидејќи имаме увид само во мал дел од целокупната активност, за процена на нејзиното влијание би биле потребни информации од повеќе засегнати страни.
Политиките на OpenAI строго забрануваат користење на резултатите од нашите алатки за измами или измамнички шеми. Преку нашата истрага на измамничките шеми за вработување идентификувавме и блокиравме десетици сметки. Со колегите од индустријата и надлежните органи споделивме сознанија за измамничките мрежи што ги спречивме, со што ја подобривме нашата заедничка способност да ги откриваме, спречуваме и совладуваме ваквите закани, истовремено унапредувајќи ја заедничката безбедност.