Kampanye “Teknologi dan Tarif”: Aktivitas pengaruh yang menyasar kebijakan teknologi AS
OpenAI memblokir akun yang kemungkinan berasal dari RRT karena menggunakan AI untuk membuat komentar dan kartun tentang kebijakan teknologi AS, tarif, dan pembatasan perdagangan.
Studi kasus ini awalnya diterbitkan dalam laporan OpenAI Juni 2026(terbuka di jendela baru) tentang operasi pengaruh terkait RRT yang menyasar perdebatan mengenai AI di AS.
Pelaku
Kami memblokir sekelompok akun ChatGPT yang kemungkinan berasal dari Tiongkok dan menggunakan model kami untuk membuat komentar singkat serta kartun politik yang mengkritik kebijakan teknologi dan tarif AS, menyunting laporan kerja, serta membantu pengguna merancang sistem pemantauan media sosial. Akun-akun tersebut memberikan perintah kepada ChatGPT dalam bahasa Mandarin Sederhana dan menggunakan VPN untuk mengakses platform kami.
Perintah mereka berulang kali menggunakan istilah yang lazim di kalangan orang-orang yang terkait dengan sistem keamanan publik Tiongkok, seperti permintaan penilaian risiko opini publik mengenai unjuk rasa, insiden perundungan di sekolah, pergerakan massa di Shanghai, insiden terkait kepolisian, aktivitas pengajuan petisi, dan penegakan aturan lalu lintas. Seorang pengguna menyebut akun media sosial yang mereka operasikan sebagai “pasukan air” (水军), istilah umum dalam bahasa Mandarin untuk akun daring terkoordinasi yang membanjiri platform dengan kritik atau komentar provokatif, serta memerintahkan ChatGPT untuk membuat konten yang menguntungkan RRT atau memajukan narasi pro-RRT. Secara keseluruhan, indikator ini menunjukkan bahwa akun-akun tersebut kemungkinan mendukung aktivitas yang selaras dengan kepentingan PKT, meskipun kami tidak dapat memastikan afiliasi kelembagaan para operatornya.
Secara terpisah, kami mengidentifikasi jaringan di X yang menyasar OpenAI dengan klaim palsu bahwa data pengguna ChatGPT telah dibobol. Berdasarkan indikator perilaku dari sumber terbuka, kami menilai bahwa aktivitas ini kemungkinan merupakan bagian dari jaringan X yang sama dengan yang teridentifikasi dalam operasi ini.
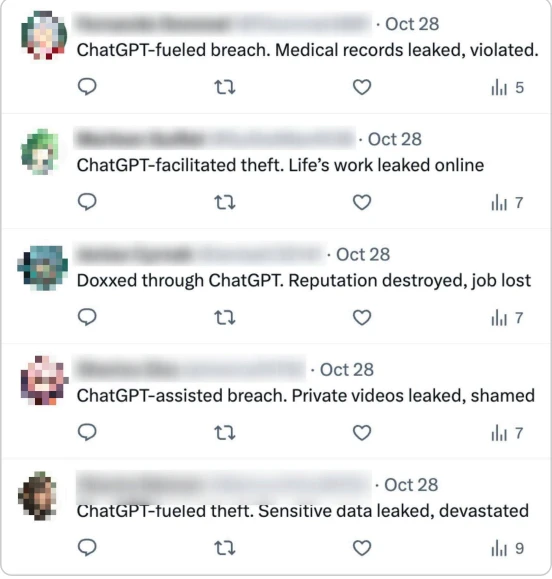
Tangkapan layar akun X yang kemungkinan tidak autentik dan secara palsu mengklaim bahwa data pengguna ChatGPT telah dibobol.
Perilaku
Kelompok ini terutama menggunakan ChatGPT untuk membuat komentar singkat dalam bahasa Inggris dan gambar kartun yang diunggah oleh akun X yang kemungkinan tidak autentik. Tema yang paling menonjol adalah persaingan teknologi antara AS dan Tiongkok. Para operator membingkai persaingan ini seputar tarif, unsur tanah jarang, AI, 5G, energi baru, dan ketahanan industri, serta mengklaim bahwa AS berupaya meraih dominasi teknologi dan kewenangan menetapkan aturan. Mereka menetapkan bahwa kartun tersebut hanya boleh menggambarkan Presiden Trump dan tidak boleh memuat citra apa pun tentang Tiongkok atau pemimpin Tiongkok, Xi Jinping.
Selain itu, mereka membuat komentar singkat dalam bahasa Mandarin dalam jumlah besar dan artikel tentang berbagai topik lain yang dirancang untuk menguntungkan RRT, menyerang AS dan Israel, memperkuat stereotip anti-Yahudi seperti “modal Yahudi memanipulasi opini publik”, serta melecehkan para pembangkang Tiongkok. Mereka sering meminta komentar dalam jumlah besar tertentu, dengan batas karakter yang pendek dan gaya bahasa percakapan.
Mereka juga meminta ChatGPT mengusulkan konsep sistem AI untuk mengawasi opini publik di internet. Menurut mereka, sistem tersebut harus secara otomatis mengambil informasi yang mereka definisikan sebagai “berbahaya” dari “orang-orang penting” di platform media sosial, menyimpan log, mengunduh video secara otomatis untuk analisis semantik berskala besar, dan mengirimkan pemberitahuan risiko. Model kami menghasilkan jawaban umum sepanjang 500 kata yang memberikan saran mengenai penyimpanan dan pengelolaan data, tetapi tidak memberikan gagasan tentang cara mengumpulkan data tersebut untuk tujuan pengawasan.
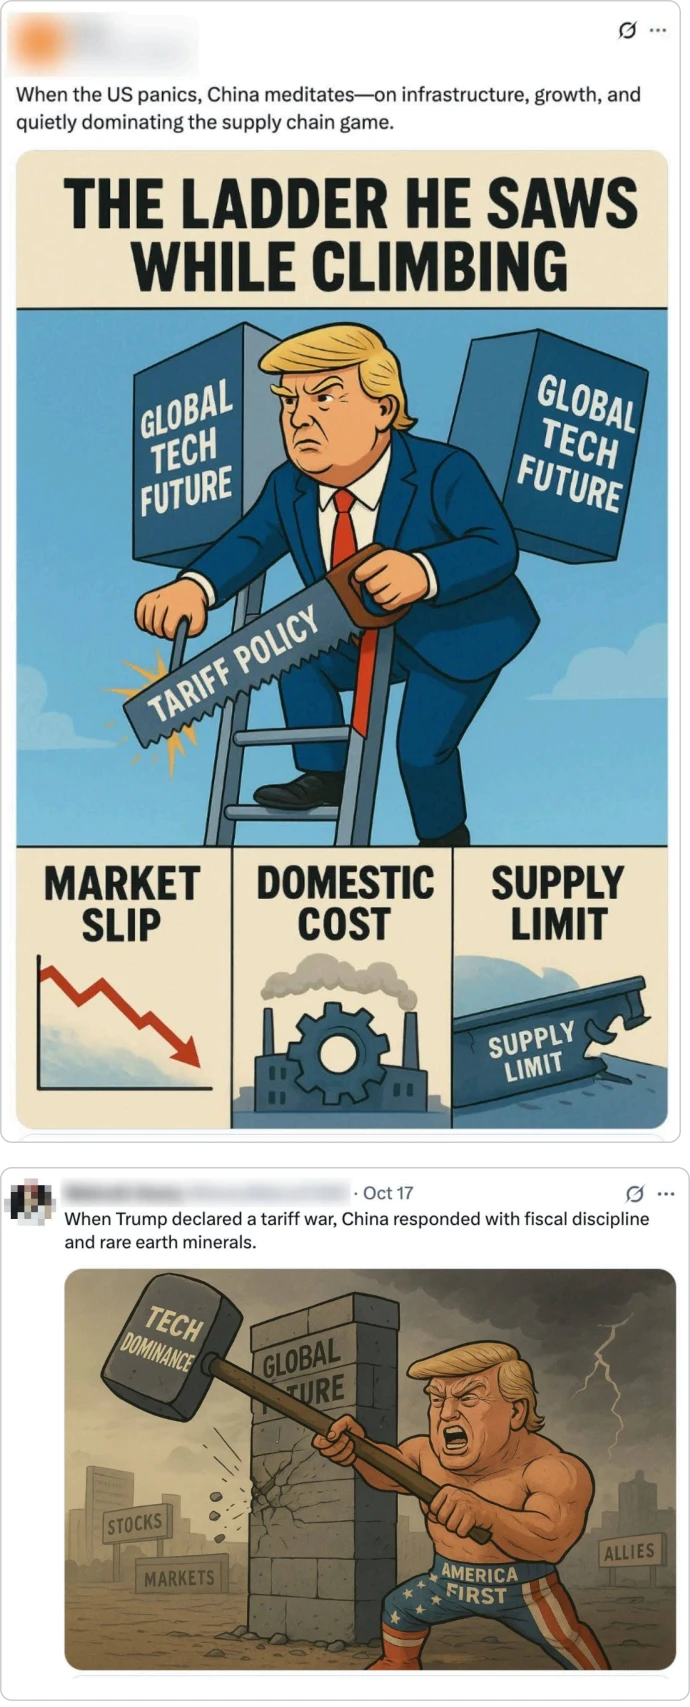
Tangkapan layar unggahan X dengan teks dan gambar yang dibuat oleh operasi ini.
Operasi di platform
Operasi ini memiliki cakupan global dan berupaya memengaruhi khalayak internasional. Mereka berfokus membuat konten yang mengkritik AS, menuduhnya menjalankan isolasionisme dan hegemonisme, serta mengkhianati sekutu dengan lebih mengutamakan keuntungan daripada kesetiaan. Selain dalam bahasa Inggris, mereka juga meminta ChatGPT membuat konten dalam bahasa Italia, Jepang, dan Mandarin Tradisional dengan menyasar khalayak Taiwan.
Berdasarkan interaksi antarakun, akun X yang kemungkinan tidak autentik dan mengunggah konten buatan operasi ini tampaknya terhubung dengan jaringan yang lebih luas, yang juga berupaya mendiskreditkan OpenAI. Mulai akhir 2025, kami mengidentifikasi sejumlah akun X yang kemungkinan tidak autentik dan mengunggah beragam versi klaim bahwa data pengguna ChatGPT mereka telah dibobol dan kehidupan mereka terdampak buruk. Tidak satu pun akun ini tampaknya mengunggah teks yang dibuat oleh model kami. Namun, mereka berulang kali berinteraksi dengan dan memperkuat akun-akun X yang kami identifikasi dalam kampanye “Teknologi dan Tarif”.
Pertama, salah satu akun ChatGPT yang kami identifikasi dalam kelompok “Teknologi dan Tarif” membuat unggahan tentang dugaan peretasan jaringan seluler oleh badan intelijen AS. Unggahan ini dibagikan ulang oleh akun X yang kemungkinan tidak autentik dari kelompok “Pembobolan ChatGPT”.
Pada kesempatan lain, akun dari kelompok “Pembobolan ChatGPT” dan kelompok “Teknologi dan Tarif” mengutip unggahan yang sama dari sebuah akun terverifikasi di X yang tidak terkait, dengan selang waktu hanya beberapa jam. Selain itu, kami memeriksa semua akun yang mengutip unggahan tersebut dan semuanya tampak tidak autentik, yang menunjukkan bahwa kemungkinan besar seluruhnya merupakan bagian dari operasi terkoordinasi yang sama. Semua akun ini dibuat pada akhir 2025, memiliki sedikit atau bahkan tidak memiliki pengikut, dan baru mengunggah beberapa posting saat kampanye “Pembobolan ChatGPT” berlangsung. Semuanya juga tampaknya telah ditangguhkan oleh X secara independen dari penilaian kami.
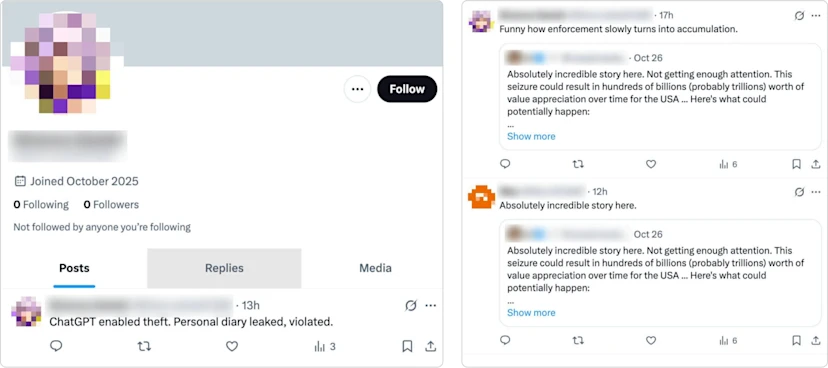
Kiri, akun X yang terkait dengan operasi ini, dengan unggahan tentang pencurian data ChatGPT. Kanan, akun X dari kelompok “Pembobolan ChatGPT” dan kelompok “Teknologi dan Tarif” yang mengutip unggahan pengguna yang tidak terkait dengan operasi tersebut.
Perlu dicatat bahwa terdapat pula beberapa kesamaan konten dengan operasi pengaruh terselubung asal RRT yang telah diidentifikasi sebelumnya. Akun X yang mengunggah kartun Presiden Trump buatan ChatGPT sebagaimana ditampilkan di atas juga mengunggah gambar tentang Presiden Filipina Marcos yang sebelumnya dibagikan oleh akun X tidak autentik terkait Operasi “Nine-emdash Line”, yang kami bahas dalam laporan “Menghentikan penyalahgunaan AI” pada Oktober 2025. Bukti ini belum cukup untuk memastikan hubungan antara kedua operasi tersebut, tetapi memperkuat kesan adanya rangkaian aktivitas di X yang memperluas upaya pengaruh dari Tiongkok.
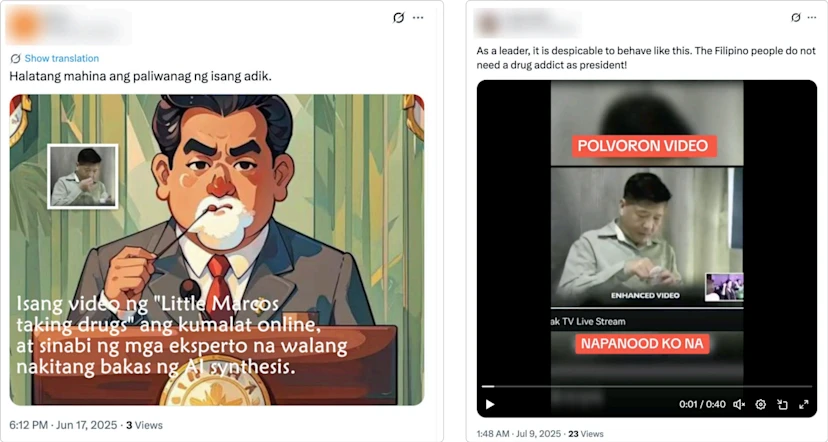
Kiri, unggahan yang dibagikan akun dari kelompok “Teknologi dan Tarif”, dengan gambar Marcos memakai narkoba yang disisipkan dalam kartun. Kanan, video Marcos memakai narkoba yang dibagikan akun yang kami kaitkan dengan Operasi Nine-emdash Line.
Dampak
Dengan menggunakan Skala Breakout, kami menilai aktivitas ini sebagai Kategori Satu: aktivitas yang mencakup satu platform, tanpa bukti penyebaran lebih luas. Sebagian besar unggahan media sosial yang kami identifikasi menghasilkan sedikit atau bahkan tidak menunjukkan interaksi sama sekali. Kami tidak menemukan bukti bahwa klaim palsu mengenai pembobolan data pengguna ChatGPT diperkuat oleh akun autentik dengan jangkauan luas atau menyebar ke luar platform X.
Meski demikian, operasi yang menyasar OpenAI—perusahaan swasta yang bergerak di industri yang penting secara strategis—ini patut menimbulkan kekhawatiran. Pola ini menyerupai operasi pengaruh asal RRT sebelumnya yang diidentifikasi oleh Australian Strategic Policy Institute(terbuka di jendela baru) dan Mandiant(terbuka di jendela baru) terhadap perusahaan yang berupaya mengurangi ketergantungan pada Tiongkok dalam industri unsur tanah jarang. Pada 2022, jaringan Spamouflage/DRAGONBRIDGE menggunakan akun tidak autentik untuk merendahkan Lynas Rare Earths terkait rencana fasilitas pengolahannya di Texas. Jaringan itu kemudian menyasar Appia Rare Earths & Uranium dari Kanada dan USA Rare Earth yang berbasis di AS setelah adanya pengumuman tentang kapasitas produksi baru di Amerika Utara. ASPI dan Mandiant sama-sama menilai bahwa aktivitas ini dimaksudkan untuk merusak reputasi pesaing dominasi pasar RRT dalam unsur tanah jarang.
Demikian pula, kami tampaknya mengamati taktik serupa untuk merusak reputasi OpenAI, meskipun tidak berhasil dan terjadi di industri yang dipimpin oleh AS. Waktu pelaksanaannya patut diperhatikan. Kampanye ini berlangsung di tengah peningkatan tajam persaingan ekonomi dan teknologi antara AS dan Tiongkok, ketika Presiden Trump mengumumkan tarif tambahan sebesar 100 persen atas barang-barang Tiongkok. Yang lebih penting, kampanye ini berlangsung setelah Sidang Pleno Keempat(terbuka di jendela baru), ketika PKT mengadopsi rekomendasi untuk Rencana Lima Tahun ke-15 yang meningkatkan kedudukan AI sebagai teknologi strategis dan prioritas industri, serta menyerukan percepatan inovasi AI dan inisiatif “AI+” berskala nasional.
Hal ini memberikan perbandingan yang berguna dengan kampanye unsur tanah jarang sebelumnya karena Garis Besar Rencana Lima Tahun ke-14(terbuka di jendela baru), yang diterbitkan pada 2021, menjadikan industri sumber daya mineral strategis sebagai isu keamanan dan secara khusus menetapkan “material fungsional unsur tanah jarang kelas atas” sebagai prioritas utama. Dalam kedua kasus tersebut, akun-akun tidak autentik menyasar perusahaan swasta di negara demokrasi yang bergerak dalam sektor yang dipandang Beijing penting bagi pembangunan dan keamanan nasional.