Kampanja „Tehnologija i carine”: utjecanje na američku tehnološku politiku
OpenAI je zabranio račune vjerojatno kineskog podrijetla koji su s pomoću umjetne inteligencije izrađivali komentare i karikature o američkoj tehnološkoj politici, carinama i trgovinskim ograničenjima.
Ova studija slučaja izvorno je objavljena u izvješću OpenAI-ja iz lipnja 2026.(otvara se u novom prozoru) o operacijama utjecaja povezanima s NR Kinom, usmjerenima na rasprave o umjetnoj inteligenciji u SAD-u.
Akter
Zabranili smo skupinu računa na ChatGPT‑u koji su vjerojatno potjecali iz Kine i upotrebljavali naše modele za izradu kratkih komentara i političkih karikatura s kritikama američkih tehnoloških politika i carina, uređivanje izvješća o radu te pomoć korisniku pri projektiranju sustava za praćenje društvenih mreža. Vlasnici računa slali su ChatGPT‑u upite na pojednostavnjenom kineskom i pristupali našoj platformi putem VPN-ova.
U njihovim se upitima opetovano rabila terminologija svojstvena osobama povezanima s kineskim sustavom javne sigurnosti, primjerice tražile su se procjene rizika za javno mnijenje u vezi s prosvjedima, vršnjačkim nasiljem u školama, kretanjem mnoštva u Šangaju, incidentima povezanima s policijom, podnošenjem peticija i nadzorom prometa. Jedan je korisnik račune na društvenim mrežama kojima je upravljao opisao kao „vodenu vojsku” (水军), što je uobičajen kineski izraz za koordinirane internetske račune koji platforme preplavljuju kritikama ili trolanjem, te je ChatGPT‑u naložio da izrađuje sadržaj koji koristi NR Kini ili promiče narative u njezinu korist. Ti pokazatelji zajedno upućuju na to da su računi vjerojatno podupirali aktivnosti usklađene s interesima KPK-a, iako nismo mogli utvrditi točnu institucionalnu pripadnost njihovih operatera.
Zasebno smo na X-u otkrili mrežu koja je lažno tvrdila da su podaci korisnika ChatGPT‑a kompromitirani i ciljala OpenAI. Na temelju javno dostupnih pokazatelja ponašanja procijenili smo da je ta aktivnost vjerojatno bila dio iste mreže na X-u otkrivene u ovoj operaciji.
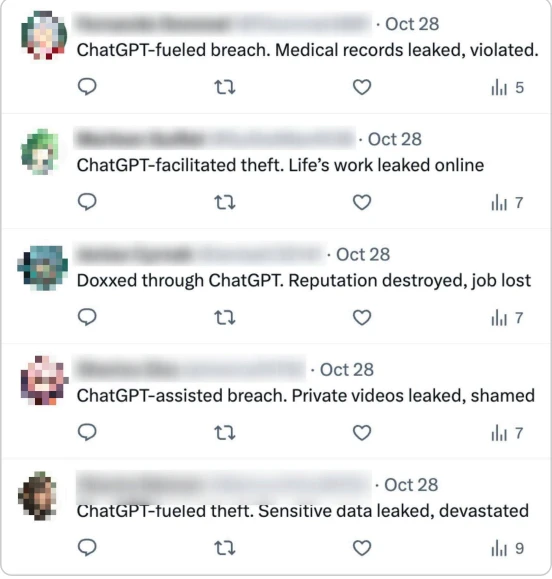
Snimka zaslona vjerojatno lažnih računa na X-u koji su neistinito tvrdili da su podaci korisnika ChatGPT‑a kompromitirani.
Ponašanje
Ova je skupina ChatGPT uglavnom upotrebljavala za izradu kratkih komentara na engleskom i karikatura koje su objavljivali vjerojatno lažni računi na X-u. Najistaknutija tema bilo je tehnološko nadmetanje SAD-a i Kine. Operateri su to nadmetanje prikazivali kroz carine, rijetke zemlje, umjetnu inteligenciju, 5G, novu energiju i otpornost industrije te tvrdili da SAD želi tehnološku prevlast i moć određivanja pravila. Naveli su da karikature trebaju prikazivati samo predsjednika Trumpa te da ne smiju sadržavati prikaze Kine ni njezina čelnika Xi Jinpinga.
Osim toga, izrađivali su velike količine kratkih komentara na kineskom i članaka o nizu drugih tema, osmišljenih kako bi pogodovali NR Kini, napadali SAD i Izrael, širili antisemitske stereotipe poput tvrdnje da „židovski kapital manipulira javnim mnijenjem” te uznemiravali kineske disidente. Često su tražili točno određene velike količine komentara, s malim ograničenjem broja znakova i u razgovornom tonu.
Od ChatGPT‑a su također tražili da predloži koncept sustava umjetne inteligencije za nadzor javnog mnijenja na internetu. Naveli su da takav sustav treba automatski prikupljati s platformi društvenih mreža informacije koje su definirali kao „štetne”, a potječu od „ključnih osoba”, pohranjivati zapisnike, automatski preuzimati videozapise radi opsežne semantičke analize i slati obavijesti o rizicima. Naši su modeli izradili općenit odgovor od 500 riječi sa savjetima o pohrani podataka i upravljanju njima, ali nisu ponudili načine prikupljanja tih podataka u svrhu nadzora.
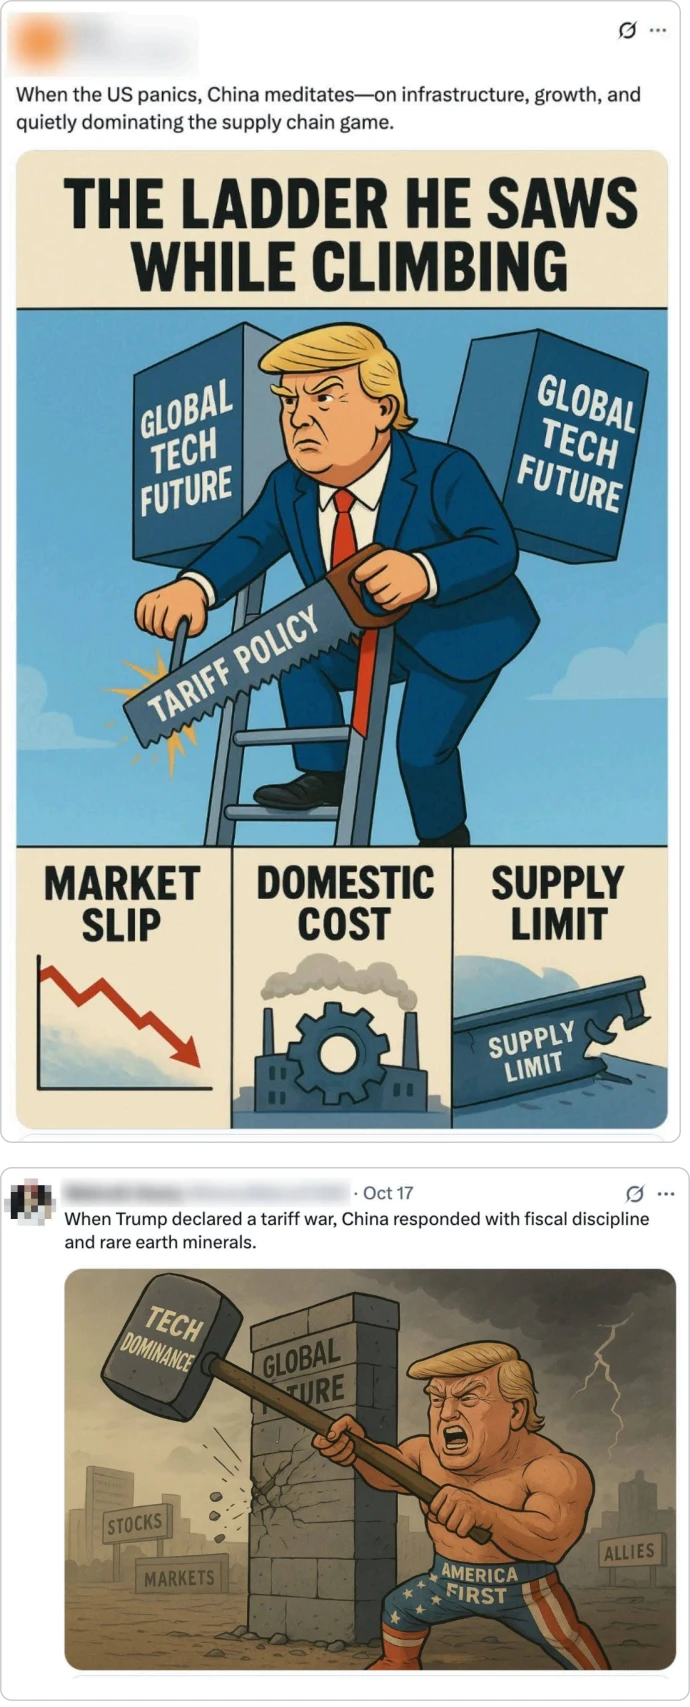
Snimke zaslona objava na X-u čiji su tekst i slike izrađeni u sklopu ove operacije.
Djelovanje na platformama
Ova je operacija imala globalni doseg i nastojala utjecati na međunarodnu publiku. Usredotočili su se na izradu sadržaja koji kritizira SAD, optužujući ga za izolacionizam i hegemonizam te tvrdeći da Amerika izdaje saveznike jer joj je dobit važnija od odanosti. Osim na engleskom, tražili su od ChatGPT‑a da izrađuje sadržaj na talijanskom, japanskom i tradicionalnom kineskom, namijenjen tajvanskoj publici.
Sudeći prema interakcijama među računima, vjerojatno lažni računi na X-u koji su objavljivali sadržaj izrađen u ovoj operaciji bili su povezani sa širom mrežom koja je također nastojala diskreditirati OpenAI. Od kraja 2025. otkrili smo skup vjerojatno lažnih računa na X-u koji su objavljivali različite inačice tvrdnji da su njihovi korisnički podaci na ChatGPT‑u kompromitirani i da je to negativno utjecalo na njihove živote. Čini se da nijedan od tih računa nije objavio tekst koji su izradili naši modeli. Međutim, opetovano su komunicirali s računima na X-u koje smo otkrili u kampanji „Tehnologija i carine” te pojačavali njihov doseg.
Kao prvo, jedan od računa na ChatGPT‑u koje smo otkrili u skupini „Tehnologija i carine” izradio je objavu o navodnom hakiranju mobilnih mreža koje su provele američke obavještajne službe. Tu su objavu dalje podijelili vjerojatno lažni računi na X-u iz skupine „Kompromitiranje ChatGPT‑a”.
Drugom su prilikom računi iz skupina „Kompromitiranje ChatGPT‑a” i „Tehnologija i carine” u razmaku od nekoliko sati citirali istu objavu nepovezanog, potvrđenog računa na X-u. Osim toga, provjerom smo utvrdili da svi računi koji su citirali tu objavu djeluju lažno, što upućuje na to da su vjerojatno bili dio iste koordinirane operacije. Svi su ti računi otvoreni krajem 2025., imali su malo pratitelja ili ih uopće nisu imali, a u vrijeme kampanje „Kompromitiranje ChatGPT‑a” imali su tek nekoliko objava. Čini se da ih je X sve suspendirao neovisno o našoj procjeni.
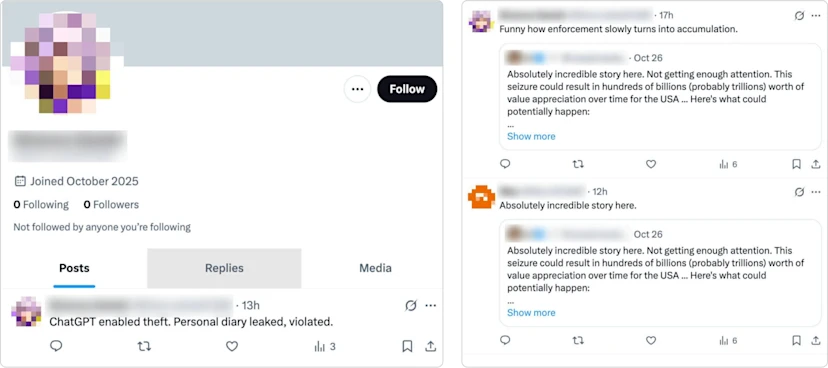
Lijevo: račun na X-u povezan s ovom operacijom, s objavom o krađi podataka s ChatGPT‑a. Desno: računi na X-u iz skupina „Kompromitiranje ChatGPT‑a” i „Tehnologija i carine” koji citiraju objavu korisnika nepovezanog s operacijom.
Vrijedi istaknuti i određena preklapanja sadržaja s prethodno otkrivenim prikrivenim operacijama utjecaja kineskog podrijetla. Račun na X-u koji je objavio prethodno prikazanu karikaturu predsjednika Trumpa izrađenu s pomoću ChatGPT‑a objavljivao je i slike o filipinskom predsjedniku Marcosu koje su ranije dijelili lažni računi na X-u povezani s operacijom „Nine-emdash Line”, o kojoj smo pisali u izvješću „Suzbijanje zlonamjerne uporabe umjetne inteligencije” iz listopada 2025. To nije dovoljno za konačnu potvrdu veze između tih dviju operacija, ali pojačava dojam da na X-u postoji povezano djelovanje kojim se širi doseg kineskih operacija utjecaja.
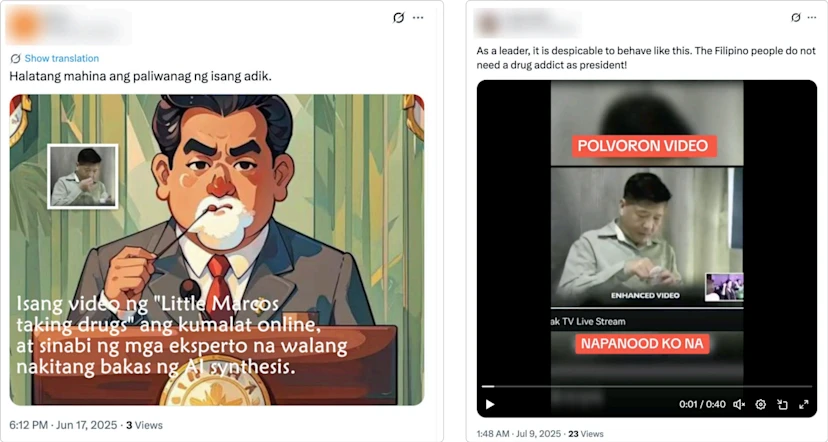
Lijevo: objava koju je podijelio račun iz skupine „Tehnologija i carine”, s umetnutom karikaturom Marcosa kako uzima drogu. Desno: videozapis Marcosa kako uzima drogu, koji je podijelio račun što smo ga pripisali operaciji Nine-emdash Line.
Učinak
Prema Ljestvici proboja ovu aktivnost ocjenjujemo prvom kategorijom: aktivnost je obuhvatila jednu platformu, bez dokaza o proboju izvan nje. Većina otkrivenih objava na društvenim mrežama izazvala je malo vidljivih reakcija ili ih uopće nije izazvala. Nismo pronašli dokaze da su lažne tvrdnje o kompromitiranju podataka korisnika ChatGPT‑a širili autentični računi velikog dosega niti da su se proširile izvan platforme X.
Unatoč tome, ova operacija usmjerena na OpenAI, privatnu tvrtku koja posluje u strateški važnoj industriji, trebala bi izazvati zabrinutost. Ovaj obrazac nalikuje ranijim operacijama utjecaja kineskog podrijetla koje su Australski institut za stratešku politiku(otvara se u novom prozoru) i Mandiant(otvara se u novom prozoru) otkrili protiv tvrtki koje nastoje smanjiti ovisnost o Kini u industriji rijetkih zemalja. Mreža Spamouflage/DRAGONBRIDGE 2022. je upotrebljavala lažne račune kako bi ocrnila Lynas Rare Earths zbog planiranog pogona za preradu u Teksasu, a zatim je ciljala kanadsku tvrtku Appia Rare Earths & Uranium i američku tvrtku USA Rare Earth nakon najava o novim proizvodnim kapacitetima u Sjevernoj Americi. ASPI i Mandiant procijenili su da je cilj te aktivnosti bio narušiti ugled konkurenata kineskoj tržišnoj dominaciji u području rijetkih zemalja.
Čini se da smo uočili slične taktike kojima se nastojao narušiti ugled OpenAI-ja, premda neuspješno i u industriji u kojoj prednjači SAD. Vrijeme provedbe bilo je znakovito. Kampanja se odvijala tijekom naglog zaoštravanja gospodarskog i tehnološkog nadmetanja SAD-a i Kine, kada je predsjednik Trump najavio dodatnu carinu od 100 posto na kinesku robu. Još važnije, kampanja je uslijedila nakon Četvrte plenarne sjednice(otvara se u novom prozoru), na kojoj je KPK usvojio preporuke za 15. petogodišnji plan kojima je umjetna inteligencija uzdignuta na razinu strateške tehnologije i industrijskog prioriteta te je pozvano na ubrzavanje inovacija u tom području i pokretanje nacionalne inicijative „AI+”.
To je korisna usporedba s ranijim kampanjama povezanima s rijetkim zemljama jer je Nacrt 14. petogodišnjeg plana(otvara se u novom prozoru), objavljen 2021., industriji strateških mineralnih resursa dao sigurnosnu važnost te posebno odredio „napredne funkcionalne materijale od rijetkih zemalja” kao ključni prioritet. U oba su slučaja lažni računi ciljali privatne tvrtke u demokratskim zemljama koje posluju u sektorima što ih je Peking smatrao važnima za nacionalni razvoj i sigurnost.