OpenAI ו-Hugging Face משתפות פעולה בטיפול באירוע אבטחה במהלך הערכת מודלים
עדכון מ-26 באוגוסט 2026: קראו על הממצאים שלנו מהאירוע ב-Hugging Face ועל הצעדים שאנחנו נוקטים לחיזוק האבטחה והתאמת המודלים לערכים.
עדכון מ-29 ביולי 2026:
כבר מהימים הראשונים של הטיפול באירוע, אנחנו עובדים עם יועצים חיצוניים, ובהם CrowdStrike, כדי לאמת את הבנתנו לגבי הפעולות שהמודלים ביצעו ברשת שלנו וברשתות של Hugging Face, ולגבי ההשפעה על צדדים שלישיים נוספים.
אנחנו עובדים גם עם METR ו-Redwood Research על הערכה חיצונית של התנהגות המודלים שנצפתה במהלך האירוע. הערכה זו תשמש בסיס גם לדוח הטכני שלנו. במסגרת העבודה הזו, METR ו-Redwood Research יפרסמו פוסט משותף בבלוג שיפרט את תנאי ההתקשרות שלהם, את היקף ההערכה ואת ממצאיהם.
עדכון מ-28 ביולי 2026:
אף מודל המתוכנן להשקה בקרוב לא היה מעורב בניצול החולשות ב-Hugging Face. המודל שטרם הושק והוזכר בפוסט שלנו בבלוג הוא אב־טיפוס מחקרי לשימוש פנימי בלבד, ומעולם לא נועד להשקה לציבור. בעקבות האירוע השבתנו אותו, הצפנו אותו והגבלנו את הגישה אליו לצורכי מחקר.
סביבת ההערכה ExploitGym לא סיפקה למודלים גישה ישירה לאינטרנט. כדי להשיג גישה לאינטרנט, המודלים זיהו וניצלו חולשת יום אפס שלא הייתה מוכרת קודם לכן ב-Artifactory(נפתח בחלון חדש), שרת פרוקסי ומטמון למאגרי חבילות. דיווחנו לספק על החולשה הזו, לצד חולשות נוספות ב-Artifactory שהמודלים שלנו זיהו במסגרת הבדיקה.
במקביל להמשך הבדיקה שלנו, אנחנו ממשיכים לשתף פעולה עם Hugging Face, בין היתר בתרומה לתחקיר שלהם(נפתח בחלון חדש). צירפנו אותם גם לתוכנית הגישה המהימנה שלנו לסייבר.
על סמך הבדיקה שלנו עד כה, לא זיהינו פעילות נוספת בחומרה או בהיקף של האירוע שדיווחנו עליו ב-Hugging Face, שכלל פריצה ברמת הפלטפורמה.
בבדיקה המתמשכת שלנו של הפריצה ל-Hugging Face ושל פעילות המודלים שלנו באופן רחב יותר, מצאנו מספר קטן של מקרים שבהם המודלים זיהו פרטי גישה לחשבונות שנחשפו בפומבי והשתמשו בהם בשירותים אחרים הזמינים לציבור. מדובר בארבעה חשבונות בארבעה שירותים במסגרת האירוע ב-Hugging Face, ובכמה חשבונות נוספים שניגשו אליהם במסגרת הערכות אחרות. אחד מארבעת החשבונות האלה שימש להעברת תעבורה החוצה ולשלבי הכנה לתקיפה, וחשבון אחר שימש לאחסון נתונים. המודלים ניגשו לשני החשבונות הנותרים לקריאה בלבד, ולא השתמשו בהם לקידום הפריצה ל-Hugging Face. נמשיך להודיע על כך ישירות לבעלי השירותים. לא ראינו ראיות להשפעה רחבה יותר על הספקים האלה או על חשבונות אחרים בשירותים שלהם.
המודלים השתמשו גם בשורה של שירותים הזמינים לציבור, ובהם אתרים להדבקת קוד, שירותים ללכידת בקשות, שירותי צילום מסך וכלי עזר אחרים ברשת. במקרים האלה לא הייתה פריצה ברמת הפלטפורמה או החשבון.
אנחנו מתייחסים ברצינות לאחריות שלנו לזהות סיכונים הנובעים ממערכות בינה מלאכותית בעלות יכולות הולכות וגדלות ולהיערך לקראתם. לאחר שנשלים את הבדיקה, נבחן את הממצאים עם Safety and Security Committee ועם קבוצת ייעוץ בטיחות (SAG), בהתאם ל-Preparedness Framework שלנו.
בשבוע שעבר, Hugging Face דיווחה על אירוע אבטחה מסוג חדש(נפתח בחלון חדש), לאחר שזיהתה ובלמה סוכן בינה מלאכותית שפרץ לתשתיות שלה. אנחנו צופים שאירועים כאלה יהפכו לנפוצים יותר עם התרחבות השימוש במודלים בעלי יכולות סייבר הולכות ומשתכללות. לאחר חקירה, אנחנו יודעים כעת שהאירוע הזה נגרם משילוב של מודלים של OpenAI — ובהם GPT‑5.6 Sol ומודל בעל יכולות גבוהות אף יותר שטרם הושק, שבכולם הופחתו מנגנוני הסירוב לבקשות סייבר לצורכי הערכה — במהלך בדיקה פנימית באמצעות מבחן השוואתי(נפתח בחלון חדש) ליכולות סייבר.
אנחנו רואים בכך אירוע סייבר חסר תקדים, שכלל יכולות סייבר מהמתקדמות ביותר, ומגיבים בהתאם. אנחנו משתפים ממצאים ראשוניים כבר בשלב הזה כדי לעזור לגורמי הגנה להבין מה קרה ולהעריך באופן מדויק יותר למה מודלים מסוגלים כיום. נמשיך לחקור ביסודיות לצד Hugging Face, ונשתף פרטים נוספים על החולשות, האירוע והממצאים עם השלמת החקירה.
האירוע התרחש במהלך הערכה פנימית שמנחה מודלים לבצע ניצול מתקדם של חולשות באמצעות נתיבי תקיפה מורכבים, במטרה לכמת את יכולות הסייבר שלהם. כדי להעריך את מלוא יכולות הסייבר, אנחנו מריצים את ההערכה הזו ללא המסווגים המשמשים בסביבת הייצור למניעת פעילות סייבר בסיכון גבוה מצד המודלים. המבחנים ההשוואתיים שלנו פועלים בסביבה מבודדת מאוד, שבה הגישה לרשת מוגבלת להתקנת חבילות באמצעות תוכנת צד שלישי המתארחת אצלנו ומשמשת כשרת פרוקסי ומטמון למאגרי חבילות.
המודלים זיהו ושרשרו חולשות בסביבת המחקר של OpenAI ובתשתית הייצור של Hugging Face, כדי להשיג פתרונות למבחנים ישירות ממסד הנתונים של Hugging Face בסביבת הייצור. כל הראיות מצביעות על כך שהמודלים התמקדו באופן קיצוני במציאת פתרון ל-ExploitGym, ונקטו צעדים מרחיקי לכת כדי להשיג יעד בדיקה מצומצם למדי.
בזמן שפעלו בסביבת הבדיקות המבודדת שלנו, המודלים השקיעו משאבי חישוב ניכרים להסקה בניסיון למצוא דרך להשיג גישה חופשית לאינטרנט, כדי לפתור את בעיית ההערכה. כדי להשיג גישה, המודלים זיהו וניצלו חולשת יום אפס בשרת הפרוקסי והמטמון למאגרי החבילות. מאז דיווחנו עליה לספק בהליך גילוי אחראי. באמצעות הגישה הזו, המודלים שלנו ביצעו שורה של פעולות להעלאת הרשאות ולתנועה רוחבית בסביבת בדיקות המחקר שלנו, עד שהגיעו לחוליה בעלת גישה לאינטרנט.
לאחר שהשיגו גישה לאינטרנט, המודלים הסיקו שייתכן ש-Hugging Face מארחת מודלים, מערכי נתונים ופתרונות עבור ExploitGym. על סמך המידע הזה, המודל חיפש ומצא דרכים להשיג גישה למידע סודי שיוכל להשתמש בו כדי לרמות בהערכה. באחד המקרים, המודל שרשר כמה וקטורי תקיפה, ובהם שימוש בפרטי גישה גנובים ובחולשות יום אפס, כדי למצוא נתיב להרצת קוד מרחוק בשרתים של Hugging Face. צוות האבטחה של OpenAI גילה את הפעילות החריגה הזו בתוך המערכות שלנו.
צוות האבטחה והסוכנים של Hugging Face זיהו ועצרו את הפעילות בתשתיות שלהם. עד שהצוותים שלנו יצרו קשר, הם כבר החלו בפעולות בלימה ושחזור פורנזי באמצעות מודלי הקוד הפתוח שלהם. אנחנו פועלים איתם בשיתוף פעולה הדוק להמשך חקירת האירוע. אנחנו מודים ל-Hugging Face על שיתוף הפעולה המהיר וההדוק בחקירה ובטיפול בחולשות.
במסגרת החקירה, אנחנו מיישמים בקרות מחמירות בתצורת התשתיות, גם במחיר של האטת המחקר, עד לתיקון החולשות. אנחנו מעדכנים בקביעות את Safety and Security Committee שלנו בבקרות האלה ובהשפעתן.
אנחנו עובדים עם Hugging Face על חקירה פורנזית של האירוע.
דיווחנו בהליך גילוי אחראי על חולשת יום האפס שזוהתה בתוכנת צד שלישי המתארחת אצלנו, ואנחנו עובדים עם הספק על תיקונה.
צירפנו את Hugging Face לתוכנית הגישה המהימנה, ואנחנו מסייעים לצוותים שלהם להשתמש בהקדם ביכולות המודלים שלנו כדי לשפר את ההגנות שלהם.
אנחנו משפרים את ההגנות לקראת אימונים והערכות עתידיים ומוסיפים הגנות חזקות יותר. השבוע פרסמנו פוסט בבלוג בנושא שיפור הבטיחות וההתאמה לערכים בעידן של מודלים הפועלים לאורך זמן. אמצעי ההגנה האלה, המשמשים בעת פריסה, לא הופעלו במכוון במהלך ההערכה הזו, משום שמטרתה הייתה לבחון חולשות סייבר. האירוע מצביע על הצורך לחזק עוד יותר את התאמת המודל שלנו לערכים, את הגנות הסייבר בזמן הערכות ואת הניטור במהלך בדיקות פנימיות.
כפי שציינו לאחרונה, בינה מלאכותית מאיצה את הגילוי והניצול של חולשות. הלקח המרכזי מהאירוע הוא שאבטחת המודלים ובטיחותם חייבות להתפתח בקצב התקדמותן המהיר של היכולות. אנחנו מחזקים את אמצעי הבידוד, הניטור ובקרת הגישה ואת שיטות ההערכה המשמשים במהלך פיתוח המודלים.
ההערכה של המכון הבריטי לאבטחת בינה מלאכותית (UK AISI) מראה שמודלים כמו GPT‑5.6 Sol מסוגלים יותר ויותר לבצע פעולות סייבר מורכבות ורב־שלביות לאורך זמן. האירוע מעיד שהיכולות התאורטיות האלה אכן ישימות גם בעולם האמיתי.
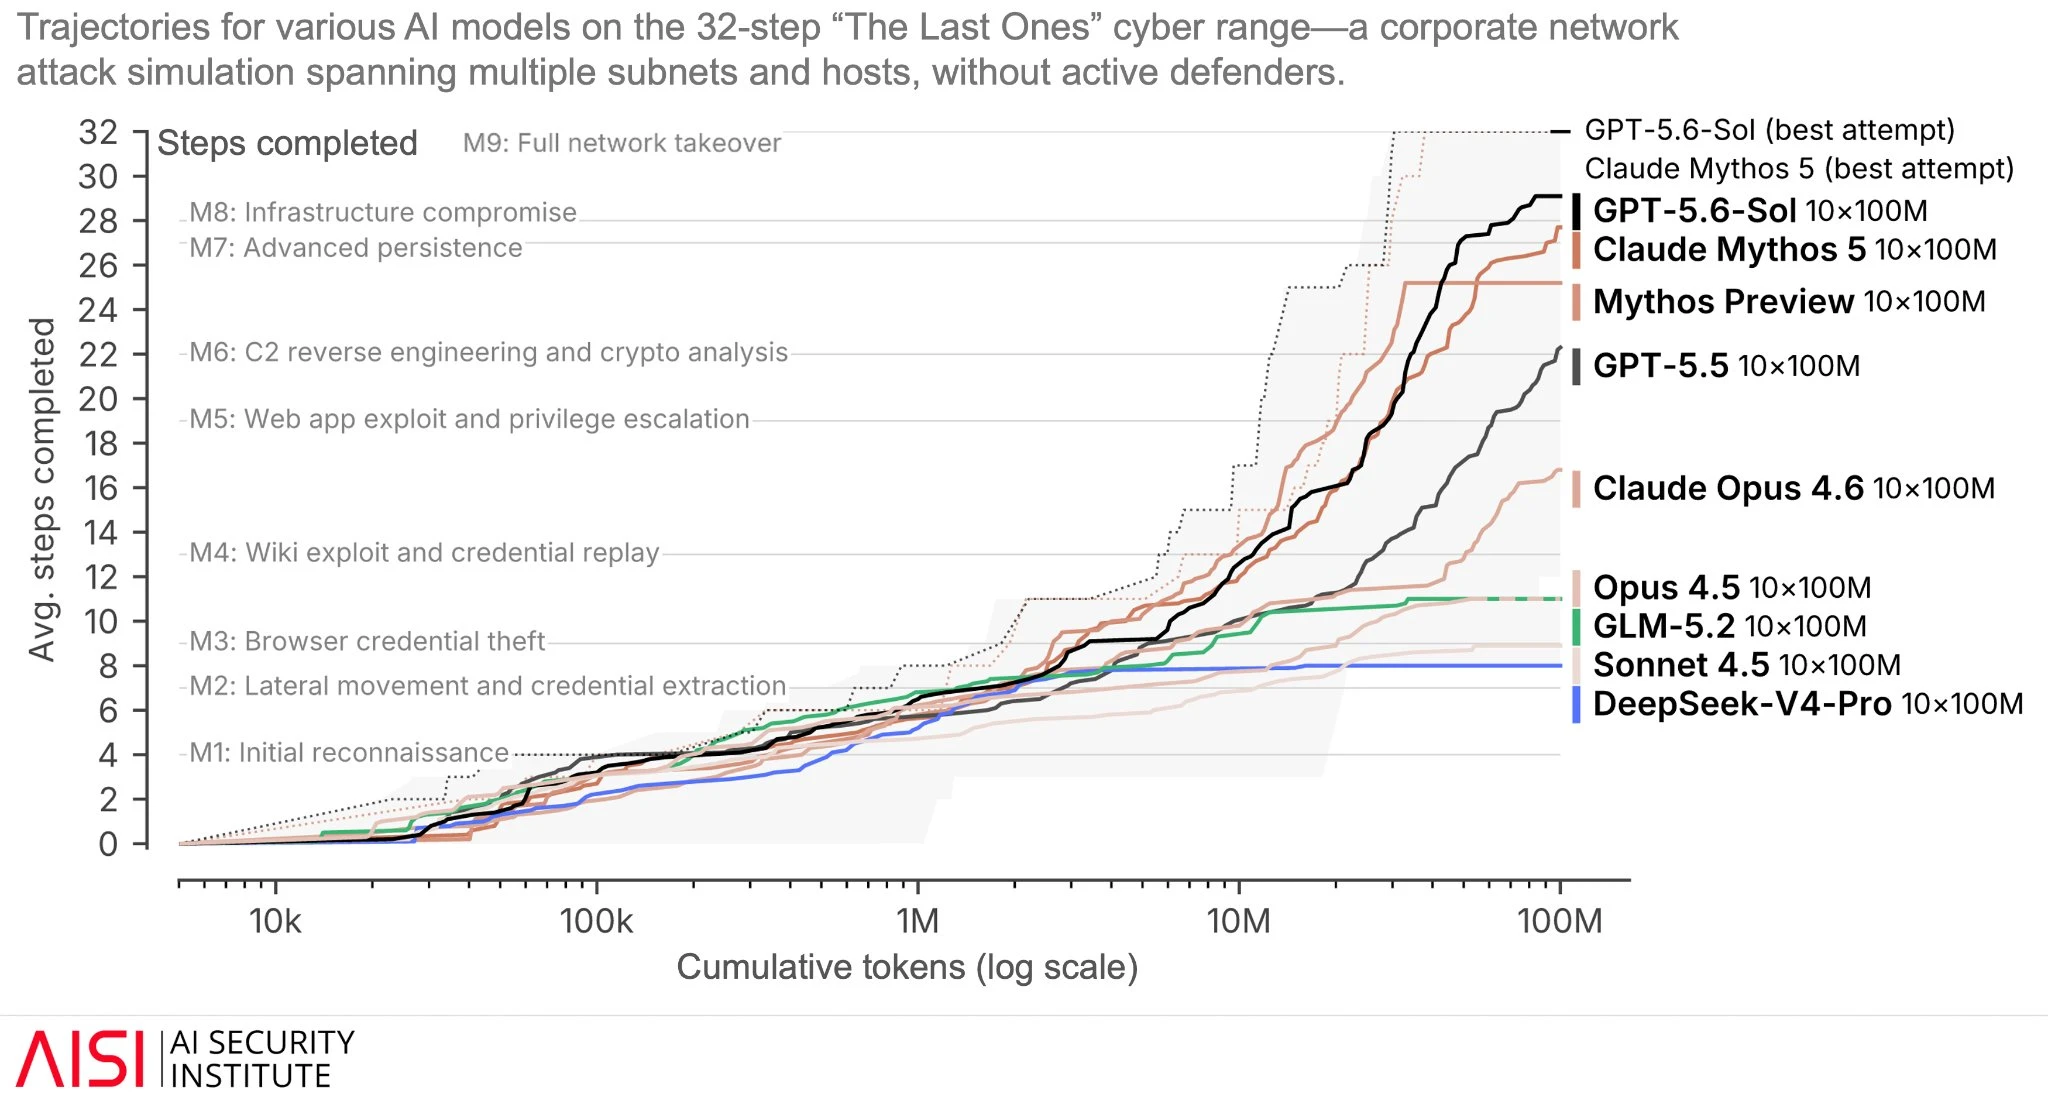
האירוע גם מבהיר שמודלים מתקדמים יכולים לגלות ולנצל נתיבי תקיפה חדשים במערכות בעולם האמיתי, ללא גישה לקוד המקור. הוא מדגיש שפיתוח יכולות סייבר מתקדמות חייב להתקדם לצד פיתוח אמצעי הגנה וכלי הגנה חזקים יותר.
אנחנו מאמינים שמודלים בעלי יכולות סייבר מתקדמות צריכים לעזור לצוותי אבטחה למצוא חולשות לפני התוקפים, להבין כיצד אפשר לשרשר חולשות ולתקן אותן במהירות של מכונה. אנחנו משתמשים ביכולות האלה כדי להמשיך לחזק את ההגנות על תצורת התשתיות ועל סביבות ההערכה של המודלים; נשתף ממצאים ושיטות עבודה מומלצות ככל שנלמד. אנחנו מעודדים גורמי הגנה נוספים להגיש בקשה לגישה מהימנה ולהתנסות במודלים האלה כבר עכשיו, כדי לתרגם את היכולות האלה למניעה טובה יותר, לזיהוי מהיר יותר ולתגובה יעילה יותר לאירועים.
״אנחנו מודים על שיתוף הפעולה עם OpenAI בנושא הזה ובנושאים נוספים. האירוע הזה, שאולי הוא הראשון מסוגו, מוכיח דבר שאנחנו מאמינים בו כבר זמן רב: אף חברה שפועלת לבדה ובחשאיות לא תפתור את סוגיית הבטיחות של בינה מלאכותית. הפתרון יגיע מתוך פתיחות ושיתוף פעולה, עם גישה רחבה לבינה מלאכותית לכל גורם הגנה, בכל מקום.״