Alok na Zero Data Retention para sa mga frontier model
Pine-preview ang Private Safety Processing, na nagpapatibay sa mga proteksyon sa lahat ng interaction habang nananatiling compatible sa ZDR.
Nagbibigay ang Zero Data Retention ng malinaw na pangako sa mga kuwalipikadong customer ng API: hindi pinapanatili ng OpenAI ang kanilang mga prompt o model response matapos maproseso ang isang request. Hindi maa-access ng mga tauhan ng OpenAI ang content ng customer para i-review1, at hindi ginagamit ang data ng mga enterprise customer para i-train ang aming mga model maliban kung tahasan silang pumayag.
Habang mas mahahaba at mas kumplikadong task ang kayang gawin ng mga model, may ilang seryosong panganib na makikita lang sa maraming interaction. Sa mga kasalukuyang ZDR-compatible safety system, sinusuri ang bawat interaction nang hiwalay. Ngayon, pine-preview namin ang Private Safety Processing, na idinisenyo para matukoy ang mga pattern sa magkakaugnay na interaction nang hindi binibigyan ang mga tauhan ng OpenAI ng access sa mismong content.
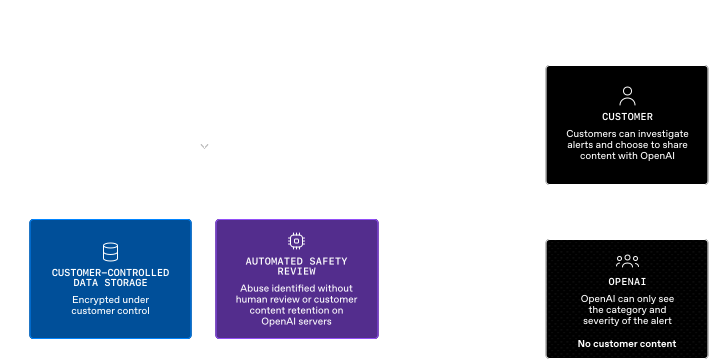
Para sa mga deployment na gumagamit ng ZDR, nananatili ang content ng customer sa infrastructure na kontrolado ng customer. Gumagawa rin kami ng opsyon kung saan naka-store ang content sa infrastructure ng OpenAI at naka-encrypt gamit ang mga key na kontrolado ng customer. Sa parehong setup, puwedeng tukuyin ng mga automated system ang posibleng maling paggamit at magbigay ng limitadong safety signal nang hindi inilalantad sa mga tauhan ng OpenAI ang mismong prompt o tugon.
Hindi palaging makikita sa isang interaction lang ang pinakamalubhang panganib sa kaligtasan ng AI. Kadalasan, nagiging malinaw lang ang posibleng mapanganib na intensyon kapag tiningnan nang magkakasama ang maraming interaction. Puwede ring lumitaw ang ganitong mga panganib kapag paulit-ulit na sinusubukan ng mga bad actor na malusutan ang mga proteksyon, nagko-coordinate sa iba’t ibang account, o itinatago ang mga banta bilang karaniwang research. Puwede ring mabuo ang mga panganib habang isinasagawa ang isang agentic task—halimbawa, kapag hindi na naaayon sa intensyon ng user ang ginagawa ng system dahil patuloy itong kumikilos kahit sinabihan nang huminto.
Habang mas mahahaba at mas kumplikadong task ang kayang gawin ng mga AI system, mas nagiging mahalaga ang mas malawak na context para matukoy kung lehitimo ang isang activity o may maling paggamit, at para matiyak na nananatili ang mga AI agent sa saklaw ng awtoridad na ibinigay sa kanila.
Sa ilang kamakailang deployment ng frontier model, kinailangan ng mga customer na payagan ang kanilang AI provider na magpanatili ng sensitibong content para sa pagsubaybay ng kaligtasan. Para sa maraming organisasyon, salungat ang ganitong mga requirement sa kanilang mga obligasyon sa seguridad o mga commitment nila sa mga taong binibigyan nila ng serbisyo.
Idinisenyo ang Private Safety Processing para patuloy kaming makapag-alok ng ZDR.
Nagtataguyod ang Private Safety Processing batay sa mga automated protection na ginagamit na sa ZDR at iba pang deployment. Sa mga kasalukuyang ZDR-compatible safety system, sinusuri ang bawat interaction nang hiwalay. Pinalalawak ng Private Safety Processing ang mga proteksyon na ito sa magkakaugnay na interaction, para matukoy ng mga automated system ang mga pattern nang hindi naa-access ng mga tauhan ng OpenAI ang pinapanatiling content ng customer.
Ginagamit ng Private Safety Processing ang content ng customer saanman ito naka-store—sa infrastructure na kontrolado ng customer (mga ZDR deployment) o sa storage na ibinibigay ng OpenAI. Gamit ang storage mula sa OpenAI, ine-encrypt ang content ng customer gamit ang mga key na kontrolado ng customer. Walang kopya ng mga key na iyon ang mga tauhan ng OpenAI, kaya hindi nila maa-access ang mismong content.
Kapag may natukoy na panganib, makakatanggap ang OpenAI ng limitadong signal na nagsasaad kung anong uri ng aktibidad ang sangkot, katulad ng ginagawa ng aming mga kasalukuyang safety system. Puwedeng gamitin ang signal na iyon para matukoy kung kailangan ng enforcement. Hindi maa-access ng mga tauhan ng OpenAI ang content ng customer kahit ma-flag ito.
Puwedeng imbestigahan ng mga customer ang mga alert at enforcement decision gamit ang impormasyong available sa sarili nilang system. Kung gusto nilang umapela, linawin ang isang lehitimong activity, o tumulong sa imbestigasyon tungkol sa na-verify na maling paggamit, puwede nilang piliing ibahagi sa OpenAI ang nauugnay na impormasyon.
Kasalukuyang tine-test ang Private Safety Processing kasama ang mga unang customer. Ibinabahagi namin ang preview na ito ngayon dahil malinaw naming narinig mula sa aming mga customer na kailangan nila ng katiyakan kung paano poprotektahan ang kanilang content habang nagiging mas may kakayahan ang mga AI system.
Misyon namin na matiyak na mapapakinabangan ng maraming tao ang artificial general intelligence. Mahalaga ang pakikipagtulungan sa mga customer at partner sa kung paano naming binubuo ang mga epektibong proteksyon. Gaya ng malinaw na ipinapakita ng aming mga prinsipyo, walang AI lab na kayang tumugon nang mag-isa sa mga bagong panganib. Bahagi ng approach na ito ang Private Safety Processing, at hinuhubog ito sa tulong ng mga customer mula sa iba’t ibang industriya, rehiyon, at laki ng kompanya.
Pinangangasiwaan ng mga organisasyong ka-partner namin ng ilan sa mga pinakasensitibong impormasyon sa kani-kanilang sektor, kabilang ang financial record, health data, kumpidensyal na business plan, at proprietary research. Kailangan nilang protektahan ang impormasyong ito para matugunan ang mga panregulatoryong obligasyon, mapanatili ang tiwala ng mga customer, at mapanatili ang kanilang competitive advantage.
Nakakatulong ang kanilang feedback sa pagbuo namin ng mas matitibay na proteksyon habang nananatili sa kanilang kontrol ang impormasyon nila.
“Patuloy kaming makikipagtulungan sa mga customer para ayusin ang mga technical at operational na detalye ng aming approach. Plano naming simulan ang pag-roll out ng Private Safety Processing at magbahagi ng technical white paper sa Setyembre. Patuloy naming ipapaalam sa mga customer ang bawat hakbang, maagang magbabahagi ng mga update, ipapaliwanag kung ano ang ibig sabihin ng mga ito para sa mga kasalukuyang commitment, at magbibigay ng sapat na oras at suporta para makapagplano sila nang maaga.”
May-akda
- 1
Tulad ng ibang frontier model provider, may obligasyon sa ilalim ng batas(magbubukas sa bagong window) ang OpenAI na mag‑report ng posibleng child sexual abuse material (CSAM). Patuloy na pananatilihin ang mga larawang na-flag dahil sa posibleng CSAM para sa manual na pagsusuri at pagre‑report, kahit sa mga Zero Data Retention deployment, gaya ng ginagawa ngayon.