”Teknologia ja tullit” -kampanja: vaikuttamista Yhdysvaltain teknologiapolitiikkaan
OpenAI esti todennäköisesti Kiinasta peräisin olevia tilejä, jotka loivat tekoälyllä kommentteja ja pilakuvia Yhdysvaltain teknologiapolitiikasta, tulleista ja kaupan rajoituksista.
Tämä tapaustutkimus julkaistiin alun perin OpenAI:n kesäkuun 2026(avautuu uudessa ikkunassa) raportissa, joka käsittelee Kiinaan kytkeytyviä, Yhdysvaltain tekoälykeskusteluihin kohdistuvia vaikuttamisoperaatioita.
Toimija
Estimme joukon ChatGPT‑tilejä, jotka olivat todennäköisesti peräisin Kiinasta. Niillä luotiin malleillamme lyhyitä kommentteja ja poliittisia pilakuvia, joissa arvosteltiin Yhdysvaltain teknologiapolitiikkaa ja tulleja, muokattiin työraportteja sekä autettiin käyttäjää suunnittelemaan sosiaalisen median seurantajärjestelmiä. Tileillä annettiin ChatGPT:lle kehotteita yksinkertaistetuksi kiinaksi, ja alustamme käyttöön hyödynnettiin VPN-yhteyksiä.
Kehotteissa käytettiin toistuvasti sanastoa, joka viittasi Kiinan yleisen turvallisuuden järjestelmään kytkeytyviin henkilöihin. Niissä pyydettiin esimerkiksi arvioita mielenosoituksiin, koulukiusaamistapauksiin, väkijoukkojen liikkeisiin Shanghaissa, poliisiin liittyviin tapauksiin, vetoomustoimintaan ja liikennevalvontaan liittyvistä yleisen mielipiteen riskeistä. Yksi käyttäjä kuvaili ylläpitämiään sosiaalisen median tilejä ”vesiarmeijaksi” (水军). Tämä yleinen kiinalainen termi tarkoittaa koordinoituja verkkotilejä, jotka täyttävät alustat arvostelulla tai trollauksella. Käyttäjä ohjeisti ChatGPT:tä tuottamaan Kiinan kansantasavaltaa hyödyttävää tai sitä tukevia narratiiveja edistävää sisältöä. Yhdessä nämä merkit viittaavat siihen, että tilit todennäköisesti tukivat Kiinan kommunistisen puolueen etujen mukaista toimintaa, vaikka emme pystyneet selvittämään ylläpitäjien tarkkaa institutionaalista yhteyttä.
Tunnistimme lisäksi X:ssä verkoston, joka levitti OpenAI:sta perättömiä väitteitä ChatGPT‑käyttäjien tietojen vaarantumisesta. Avoimista lähteistä saatujen käyttäytymistä koskevien merkkien perusteella arvioimme toiminnan kuuluneen todennäköisesti samaan tässä operaatiossa tunnistettuun X-verkostoon.
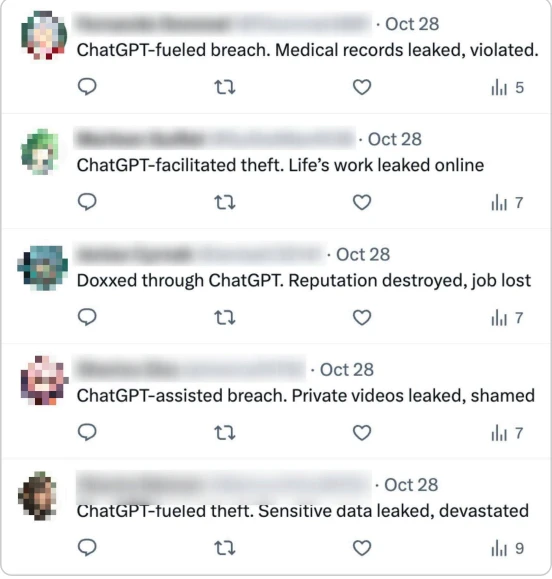
Kuvakaappaus todennäköisesti epäaidoista X-tileistä, jotka väittivät perusteettomasti ChatGPT‑käyttäjien tietojen vaarantuneen.
Toimintatavat
Tässä tiliryhmässä ChatGPT:tä käytettiin pääasiassa luomaan lyhyitä englanninkielisiä kommentteja ja pilakuvia, joita todennäköisesti epäaidot X-tilit julkaisivat. Selvästi erottuvin aihe oli Yhdysvaltain ja Kiinan välinen teknologiakilpailu. Ylläpitäjät käsittelivät kilpailua tullien, harvinaisten maametallien, tekoälyn, 5G:n, uuden energian ja teollisuuden häiriönsietokyvyn kautta. He väittivät Yhdysvaltain tavoittelevan teknologista ylivaltaa ja valtaa sääntöjen määrittämiseen. He täsmensivät, että pilakuvissa sai esiintyä vain presidentti Trump eikä niissä saanut olla Kiinaan tai Kiinan johtajaan Xi Jinpingiin liittyvää kuvastoa.
Lisäksi he tuottivat suuria eriä lyhyitä kiinankielisiä kommentteja ja artikkeleita monista muista aiheista. Sisältö oli suunniteltu suosimaan Kiinan kansantasavaltaa, hyökkäämään Yhdysvaltoja ja Israelia vastaan, vahvistamaan juutalaisvastaisia väitteitä, kuten ”juutalainen pääoma manipuloi yleistä mielipidettä”, sekä häiritsemään kiinalaisia toisinajattelijoita. He pyysivät usein tarkasti määriteltyjä suuria määriä puhekielisiä kommentteja, joille asetettiin lyhyt merkkiraja.
He pyysivät ChatGPT:tä myös ehdottamaan konseptia verkkokeskustelua valvovalle tekoälyjärjestelmälle. Heidän mukaansa järjestelmän pitäisi kerätä sosiaalisen median alustoilta automaattisesti ”haitalliseksi” määriteltyä tietoa ”avainhenkilöistä”, tallentaa lokeja, ladata videoita automaattisesti laajamittaista semanttista analyysia varten ja lähettää riski-ilmoituksia. Mallimme tuottivat yleisluonteisen 500 sanan vastauksen, jossa neuvottiin tietojen tallennuksessa ja hallinnassa mutta ei esitetty tapoja kerätä tietoja valvontatarkoituksiin.
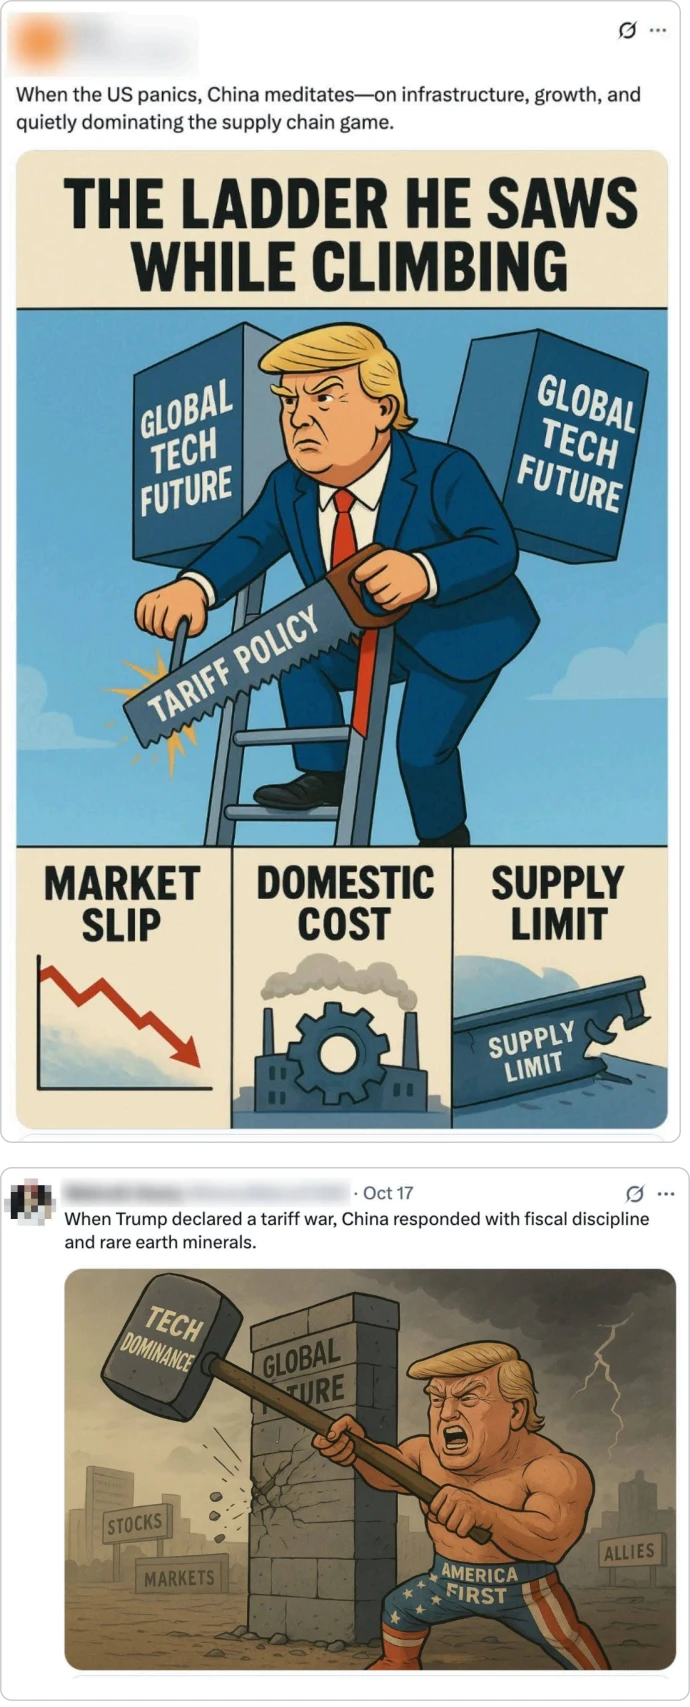
Kuvakaappauksia X-julkaisuista, joiden teksti ja kuvat oli tuotettu tässä operaatiossa.
Toiminta alustoilla
Operaation toiminta-alue oli maailmanlaajuinen, ja sillä pyrittiin vaikuttamaan kansainvälisiin yleisöihin. He keskittyivät tuottamaan Yhdysvaltoja arvostelevaa sisältöä, jossa maata syytettiin eristäytymispolitiikasta ja hegemonian tavoittelusta sekä väitettiin sen pettävän liittolaisensa asettamalla voitot lojaaliuden edelle. Englannin lisäksi he pyysivät ChatGPT:tä tuottamaan taiwanilaisille suunnattua sisältöä italiaksi, japaniksi ja perinteisillä kiinalaisilla kirjoitusmerkeillä.
Tilien välisen vuorovaikutuksen perusteella tämän operaation tuottamaa sisältöä julkaisseet, todennäköisesti epäaidot X-tilit vaikuttivat liittyvän laajempaan verkostoon, joka pyrki myös vahingoittamaan OpenAI:n mainetta. Vuoden 2025 lopulta alkaen tunnistimme joukon todennäköisesti epäaitoja X-tilejä, jotka julkaisivat eri versioita väitteistä, joiden mukaan niiden ChatGPT‑käyttäjätiedot olivat vaarantuneet ja tämä oli vaikuttanut kielteisesti niiden käyttäjien elämään. Mikään näistä tileistä ei vaikuttanut julkaisseen malliemme tuottamaa tekstiä. Ne olivat kuitenkin toistuvasti vuorovaikutuksessa ”Teknologia ja tullit” -kampanjassa tunnistamiemme X-tilien kanssa ja vahvistivat niiden viestejä.
Ensinnäkin yksi ”Teknologia ja tullit” -ryhmässä tunnistamistamme ChatGPT‑tileistä loi julkaisun, jonka mukaan Yhdysvaltain tiedustelupalvelut olisivat hakkeroineet matkaviestinverkkoja. ”ChatGPT‑tietomurto” -ryhmän todennäköisesti epäaidot X-tilit julkaisivat viestin uudelleen.
Toisella kerralla sekä ”ChatGPT‑tietomurto” -ryhmän että ”Teknologia ja tullit” -ryhmän tilit jakoivat lainauksella saman, operaatioon liittymättömän varmennetun X-tilin julkaisun muutaman tunnin sisällä toisistaan. Tarkistimme lisäksi, että kaikki julkaisua lainanneet tilit vaikuttivat epäaidoilta, mikä viittasi siihen, että ne olivat todennäköisesti osa samaa koordinoitua operaatiota. Kaikki tilit oli luotu vuoden 2025 lopulla. Niillä oli vain vähän seuraajia tai ei lainkaan seuraajia ja vain muutama julkaisu ”ChatGPT‑tietomurto” -kampanjan aikaan. X näyttää jäädyttäneen ne kaikki meidän arviostamme riippumatta.
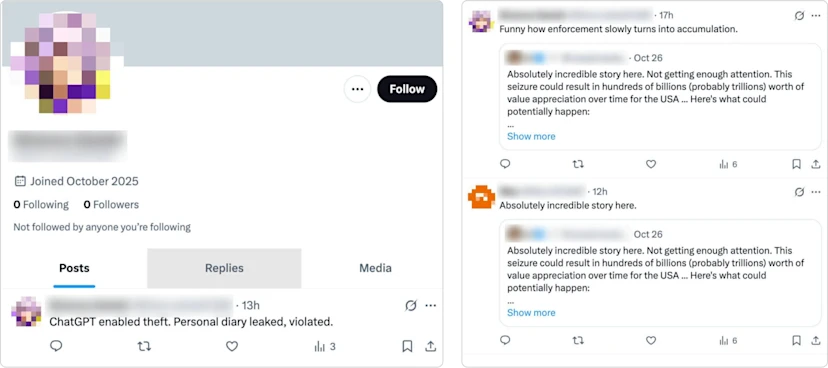
Vasemmalla tähän operaatioon yhdistetyn X-tilin julkaisu ChatGPT‑tietojen varastamisesta. Oikealla sekä ”ChatGPT‑tietomurto” -ryhmän että ”Teknologia ja tullit” -ryhmän X-tilejä, jotka lainaavat operaatioon liittymättömän käyttäjän julkaisua.
Sisällöissä oli myös huomionarvoisia yhtäläisyyksiä aiemmin tunnistettuihin, Kiinasta lähtöisin oleviin salaisiin vaikuttamisoperaatioihin. Edellä näkyvän ChatGPT:llä luodun presidentti Trumpia esittävän pilakuvan julkaissut X-tili julkaisi myös Filippiinien presidentti Marcosia koskevia kuvia, joita operaatio ”Nine-emdash Lineen” yhdistetyt epäaidot X-tilit olivat jakaneet aiemmin. Käsittelimme operaatiota lokakuussa 2025 julkaistussa raportissamme ”Tekoälyn haitallisen käytön torjuminen”. Tämä ei riitä osoittamaan kiistattomasti yhteyttä operaatioiden välillä, mutta vahvistaa vaikutelmaa toisiinsa kytkeytyvästä toiminnasta, joka voimistaa Kiinasta lähtöisin olevia vaikuttamispyrkimyksiä X:ssä.
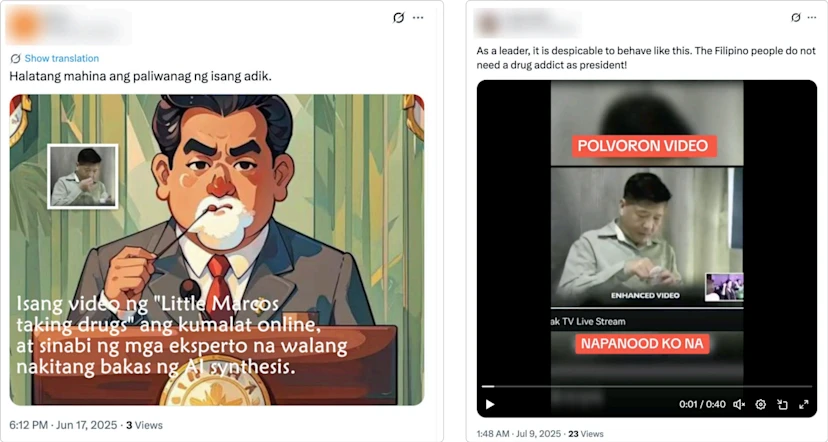
Vasemmalla ”Teknologia ja tullit” -ryhmään kuuluvan tilin jakama julkaisu, jonka pilakuvaan on upotettu kuva huumeita käyttävästä Marcosista. Oikealla huumeita käyttävää Marcosia esittävä video, jonka jakaneen tilin katsoimme kuuluvan operaatio Nine-emdash Lineen.
Vaikutus
Breakout Scale -asteikolla arvioimme tämän toiminnan kuuluvan luokkaan yksi: toiminta rajoittui yhdelle alustalle, eikä sen leviämisestä laajemmalle ole näyttöä. Useimmat tunnistamamme sosiaalisen median julkaisut saivat vain vähän tai eivät lainkaan havaittavaa huomiota. Emme löytäneet näyttöä siitä, että suuren tavoittavuuden aidot tilit olisivat vahvistaneet perättömiä väitteitä ChatGPT‑käyttäjien tietojen vaarantumisesta tai että väitteet olisivat levinneet X:n ulkopuolelle.
OpenAI:hin kohdistuvan operaation pitäisi silti herättää huolta, sillä kyseessä on strategisesti tärkeällä toimialalla toimiva yksityinen yritys. Toimintamalli muistuttaa Australian Strategic Policy Instituten(avautuu uudessa ikkunassa) ja Mandiantin(avautuu uudessa ikkunassa) aiemmin tunnistamia, Kiinasta lähtöisin olevia vaikuttamisoperaatioita, jotka kohdistuivat harvinaisten maametallien alalla Kiina-riippuvuutta vähentäviin yrityksiin. Vuonna 2022 Spamouflage/DRAGONBRIDGE-verkosto mustamaalasi epäaidoilla tileillä Lynas Rare Earthsia sen Texasiin suunnitteleman jalostuslaitoksen vuoksi. Myöhemmin verkosto otti kohteikseen kanadalaisen Appia Rare Earths & Uraniumin ja yhdysvaltalaisen USA Rare Earthin sen jälkeen, kun ne olivat julkistaneet uutta tuotantokapasiteettia koskevia suunnitelmia Pohjois-Amerikassa. Sekä ASPI että Mandiant arvioivat, että toiminnalla pyrittiin vahingoittamaan Kiinan harvinaisten maametallien markkinavaltaa haastavien kilpailijoiden mainetta.
Vastaavasti vaikuttaa siltä, että OpenAI:n mainetta yritettiin vahingoittaa samankaltaisin keinoin, joskin tuloksetta ja toimialalla, jolla Yhdysvallat on johtavassa asemassa. Myös ajoitus oli huomionarvoinen. Kampanja ajoittui Yhdysvaltain ja Kiinan välisen talous- ja teknologiakilpailun jyrkkään kärjistymiseen, jolloin presidentti Trump ilmoitti kiinalaisille tuotteille asetettavasta 100 prosentin lisätullista. Vielä olennaisempaa on, että kampanja seurasi neljättä täysistuntoa(avautuu uudessa ikkunassa), jossa Kiinan kommunistinen puolue hyväksyi 15. viisivuotissuunnitelmaa koskevat suositukset. Niissä tekoälyn asemaa vahvistettiin strategisena teknologiana ja teollisuuden painopisteenä sekä vaadittiin tekoälyinnovaatioiden nopeuttamista ja valtakunnallista ”AI+”-aloitetta.
Tämä rinnastuu hyödyllisellä tavalla aiempiin harvinaisten maametallien kampanjoihin, sillä vuonna 2021 julkaistu 14. viisivuotissuunnitelman yleiskatsaus(avautuu uudessa ikkunassa) kytki strategisten mineraalivarojen teollisuuden kansalliseen turvallisuuteen ja nimesi ”korkealaatuiset harvinaisten maametallien funktionaaliset materiaalit” keskeiseksi painopisteeksi. Molemmissa tapauksissa epäaidot tilit kohdistivat toimintansa demokratioissa toimiviin yksityisiin yrityksiin aloilla, joita Peking piti tärkeinä kansallisen kehityksen ja turvallisuuden kannalta.