Kampaania „Tehnoloogia ja tollitariifid“: USA tehnoloogiapoliitikat mõjutav tegevus
OpenAI blokeeris tõenäoliselt Hiina RV-st pärit kontod, mis kasutasid tehisintellekti USA tehnoloogiapoliitikat, tollitariife ja kaubanduspiiranguid käsitlevate kommentaaride ja karikatuuride loomiseks.
See juhtumiuuring avaldati algselt OpenAI 2026. aasta juuni(avaneb uues aknas) aruandes, mis käsitles Hiina RV-ga seotud mõjutusoperatsioone USA tehisintellektideebattide suunamiseks.
Tegutseja
Blokeerisime rühma ChatGPT kontosid, mis pärinesid tõenäoliselt Hiinast ja kasutasid meie mudeleid USA tehnoloogiapoliitikat ja tollitariife kritiseerivate lühikommentaaride ning poliitiliste karikatuuride loomiseks, tööaruannete toimetamiseks ja kasutaja abistamiseks sotsiaalmeedia jälgimissüsteemide kavandamisel. Kontodel esitati ChatGPT‑le lihtsustatud hiina keeles päringuid ja meie platvormile pääsemiseks kasutati VPN-e.
Nende päringutes kasutati korduvalt Hiina avaliku julgeoleku süsteemiga seotud isikutele omast terminoloogiat, näiteks sooviti avaliku arvamusega seotud riskihinnanguid meeleavalduste, koolikiusamisjuhtumite, rahvahulkade liikumise kohta Shanghais, politseiga seotud vahejuhtumite, petitsioonide esitamise ja liiklusjärelevalve kohta. Üks kasutaja nimetas enda hallatavaid sotsiaalmeediakontosid „veearmeeks“ (水军) – see on Hiinas levinud termin koordineeritud veebikontode kohta, mis ujutavad platvormid üle kriitika või trollimisega – ning palus ChatGPT‑l luua Hiina RV-le kasulikku või seda toetavaid narratiive edendavat sisu. Kokkuvõttes viitavad need märgid sellele, et kontod toetasid tõenäoliselt Hiina Kommunistliku Partei huvidega kooskõlas olevat tegevust, kuigi meil ei õnnestunud kindlaks teha haldajate täpset institutsioonilist kuuluvust.
Eraldi tuvastasime X-is OpenAI vastu suunatud võrgustiku, mis levitas valeväiteid ChatGPT kasutajaandmete kompromiteerimise kohta. Avalikest allikatest saadud käitumisnäitajate põhjal hindasime, et see tegevus kuulus tõenäoliselt samasse X-i võrgustikku, mille kõnealuse operatsiooni käigus tuvastasime.
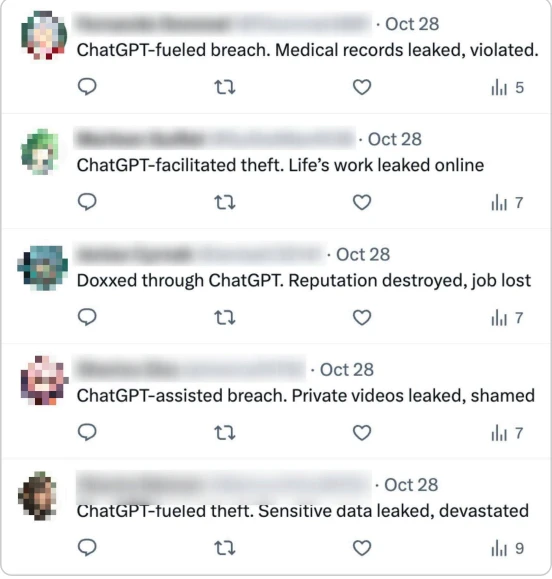
Kuvatõmmis tõenäoliselt ebaautentsetest X-i kontodest, mis väitsid ekslikult, et ChatGPT kasutajaandmed on kompromiteeritud.
Tegevusmuster
See kontorühm kasutas ChatGPT‑d peamiselt ingliskeelsete lühikommentaaride ja karikatuuride loomiseks, mida avaldasid tõenäoliselt ebaautentsed X-i kontod. Kõige silmatorkavam teema oli USA ja Hiina tehnoloogiline konkurents. Haldajad käsitlesid seda konkurentsi tollitariifide, haruldaste muldmetallide, tehisintellekti, 5G, uue energia ja tööstuse vastupanuvõime kaudu ning väitsid, et USA püüdleb tehnoloogilise ülemvõimu ja reeglite kehtestamise õiguse poole. Nad täpsustasid, et karikatuuridel tuleks kujutada ainult president Trumpi ning neil ei tohiks olla Hiina ega Hiina juhi Xi Jinpingi kujutisi.
Lisaks lõid nad suurel hulgal hiinakeelseid lühikommentaare ja artikleid mitmesugustel muudel teemadel, mille eesmärk oli toetada Hiina RV-d, rünnata USA-d ja Iisraeli, võimendada juudivastaseid stampe, nagu „juudi kapital manipuleerib avaliku arvamusega“, ning ahistada Hiina teisitimõtlejaid. Sageli tellisid nad kindla hulga lühikese tähemärgipiiranguga kommentaare kõnekeelses stiilis.
Samuti palusid nad ChatGPT‑l pakkuda välja veebis avaldatavat arvamust jälgiva tehisintellektisüsteemi kontseptsiooni. Nende kirjelduse järgi pidi selline süsteem automaatselt koguma sotsiaalmeediaplatvormidel tegutsevate „võtmeisikute“ teavet, mida nad pidasid „kahjulikuks“, säilitama logisid, laadima videod ulatuslikuks semantiliseks analüüsiks automaatselt alla ja saatma riskiteavitusi. Meie mudelid koostasid üldise 500-sõnalise vastuse, mis andis nõu andmete säilitamise ja haldamise kohta, kuid ei pakkunud ideid nende andmete jälgimise eesmärgil kogumiseks.
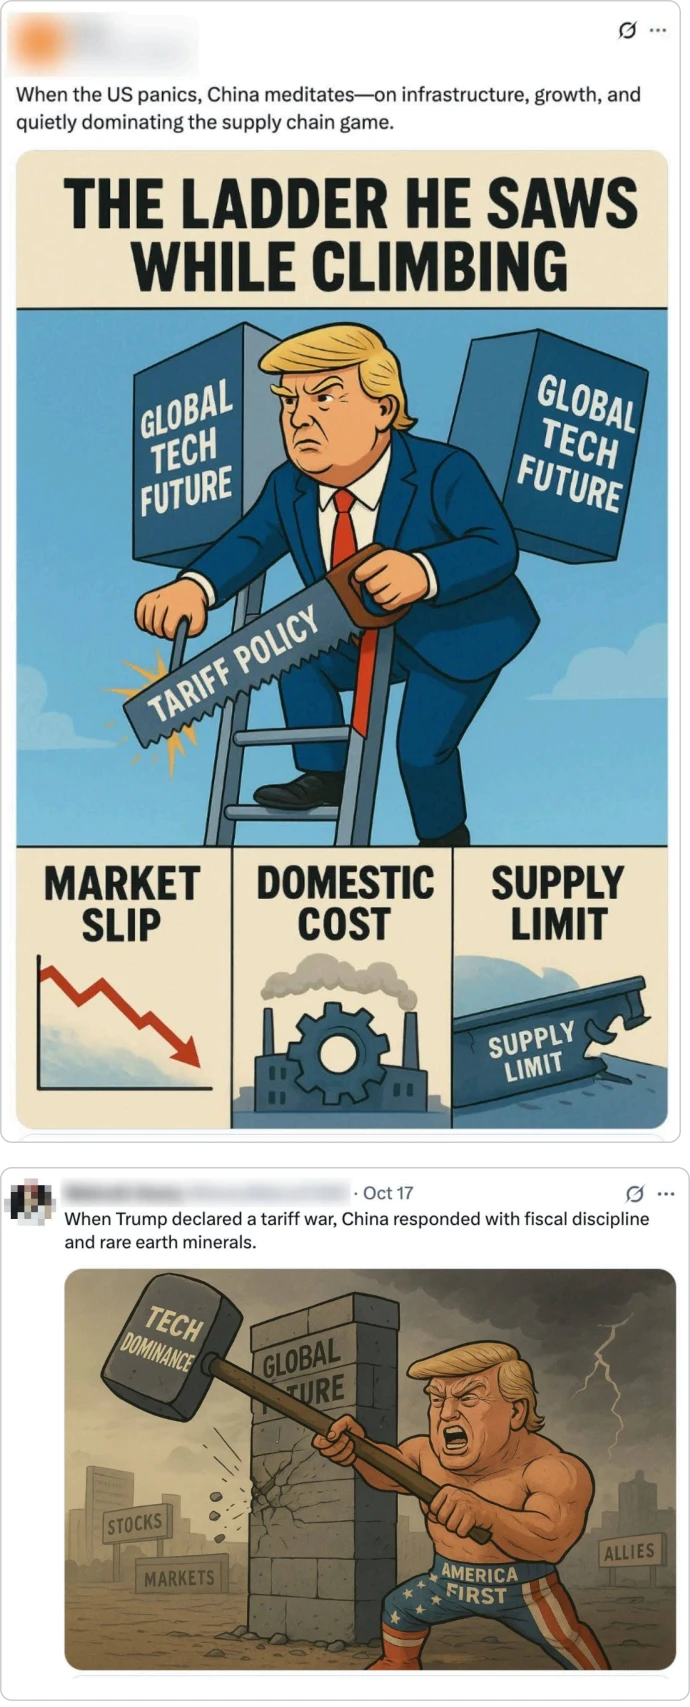
Kuvatõmmised X-i postitustest, mille tekst ja pildid loodi selle operatsiooni käigus.
Tegevus platvormidel
Operatsioon oli üleilmse haardega ja selle eesmärk oli mõjutada rahvusvahelist publikut. Nad keskendusid USA-d kritiseeriva sisu loomisele, süüdistades riiki isolatsionismis ja hegemonismis ning väites, et USA reedab oma liitlasi, sest peab kasumit lojaalsusest tähtsamaks. Lisaks inglise keelele palusid nad ChatGPT‑l luua Taiwanis elavale publikule suunatud sisu ka itaalia ja jaapani keeles ning traditsioonilises hiina kirjas.
Kontode suhtluse põhjal näisid operatsiooni käigus loodud sisu postitanud tõenäoliselt ebaautentsed X-i kontod olevat seotud laiema võrgustikuga, mis püüdis ühtlasi OpenAI mainet kahjustada. Alates 2025. aasta lõpust tuvastasime tõenäoliselt ebaautentsete X-i kontode rühma, mis avaldas eri versioone väidetest, et nende ChatGPT kasutajaandmed on kompromiteeritud ja see on nende elu halvasti mõjutanud. Ükski neist kontodest ei paistnud olevat postitanud meie mudelite loodud teksti. Küll aga suhtlesid nad korduvalt kampaanias „Tehnoloogia ja tollitariifid“ tuvastatud X-i kontodega ning võimendasid nende sõnumeid.
Esiteks koostas üks kampaania „Tehnoloogia ja tollitariifid“ kontorühmas tuvastatud ChatGPT konto postituse, milles väideti, et USA luureasutused häkkisid mobiilsidevõrke. Seda postitust jagasid edasi tõenäoliselt ebaautentsed X-i kontod kontorühmast „ChatGPT kompromiteerimine“.
Ühel teisel korral tsiteerisid nii kontorühma „ChatGPT kompromiteerimine“ kui ka kampaania „Tehnoloogia ja tollitariifid“ kontod mõnetunnise vahega sama, operatsiooniga mitteseotud kinnitatud X-i konto postitust. Samuti kontrollisime, et kõik seda postitust tsiteerinud kontod näisid olevat ebaautentsed, mis viitab sellele, et tõenäoliselt kuulusid need kõik samasse koordineeritud operatsiooni. Kõik need kontod olid loodud 2025. aasta lõpus, neil oli vähe jälgijaid või polnud neid üldse ning kampaania „ChatGPT kompromiteerimine“ ajal oli neil vaid mõni postitus. Paistab, et X peatas kõik need kontod meie hinnangust sõltumatult.
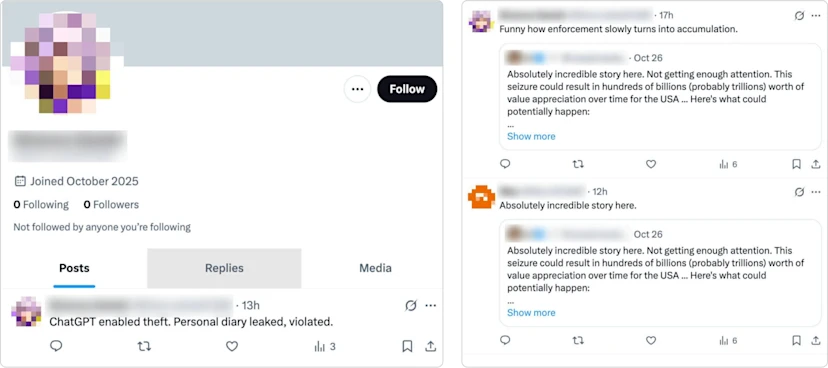
Vasakul: operatsiooniga seotud X-i konto, millel avaldati postitus ChatGPT andmete varguse kohta. Paremal: kontorühma „ChatGPT kompromiteerimine“ ja kampaania „Tehnoloogia ja tollitariifid“ X-i kontod, mis tsiteerisid operatsiooniga mitteseotud kasutaja postitust.
Tähelepanuväärne on ka sisu mõningane kattumine varem tuvastatud Hiina RV-st lähtunud varjatud mõjutusoperatsioonidega. Eespool kujutatud president Trumpi kohta ChatGPT loodud karikatuuri postitanud X-i konto avaldas ka pilte Filipiinide presidendist Marcosest. Neid olid varem jaganud operatsiooniga „Üheksa kriipsu joon“ seotud ebaautentsed X-i kontod, mida käsitlesime oma 2025. aasta oktoobri aruandes „Tehisintellekti pahatahtliku kasutamise tõkestamine“. Sellest ei piisa kahe operatsiooni seose lõplikuks tõendamiseks, kuid see kinnitab muljet X-is tegutsevast võrgustikust, mis võimendab Hiinast lähtuvaid mõjutuspüüdlusi.
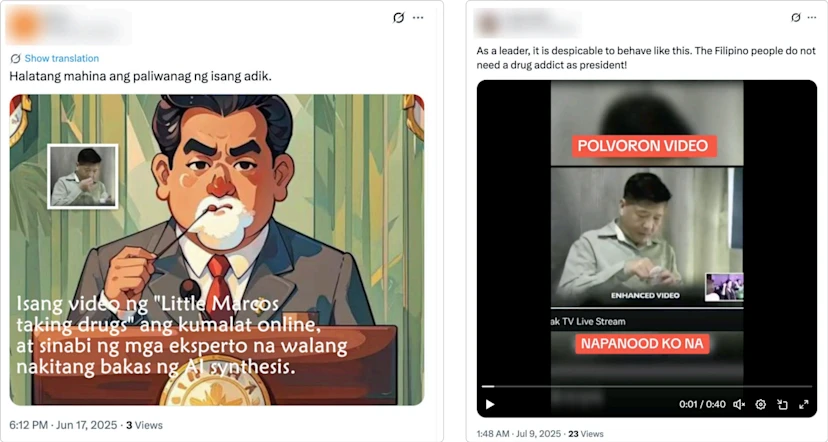
Vasakul: kampaania „Tehnoloogia ja tollitariifid“ konto jagatud postitus karikatuuriga, millesse oli lisatud kujutis narkootikume tarvitavast Marcosest. Paremal: narkootikume tarvitava Marcose video, mida jagas meie hinnangul operatsiooni „Üheksa kriipsu joon“ kuulunud konto.
Mõju
Läbimurde skaala alusel hindame selle tegevuse esimesse kategooriasse: tegevus piirdus ühe platvormiga ja puuduvad tõendid selle sealt edasi levimise kohta. Enamik meie tuvastatud sotsiaalmeediapostitusi sai vähe või üldse mitte märgatavat vastukaja. Me ei leidnud tõendeid, et suure jälgijaskonnaga autentsed kontod oleksid võimendanud valeväiteid ChatGPT kasutajaandmete kompromiteerimise kohta või et need oleksid levinud X-i platvormilt mujale.
Sellest hoolimata peaks muret tekitama asjaolu, et operatsioon oli suunatud strateegiliselt olulises valdkonnas tegutseva eraettevõtte OpenAI vastu. See tegevusmuster sarnaneb varasemate Hiina RV-st lähtunud mõjutusoperatsioonidega, mille Austraalia Strateegilise Poliitika Instituut(avaneb uues aknas) ja Mandiant(avaneb uues aknas) tuvastasid haruldaste muldmetallide valdkonnas Hiinast sõltuvust vähendada püüdvate ettevõtete vastu. 2022. aastal kasutas Spamouflage’i/DRAGONBRIDGE’i võrgustik ebaautentseid kontosid, et halvustada ettevõtet Lynas Rare Earths Texasesse kavandatud töötlemisrajatise tõttu. Pärast Põhja-Ameerika uute tootmisvõimsustega seotud teadaandeid võeti sihikule ka Kanada Appia Rare Earths & Uranium ja USA-s asuv USA Rare Earth. Nii ASPI kui ka Mandiant hindasid, et tegevuse eesmärk oli kahjustada Hiina RV haruldaste muldmetallide turgu valitseva seisundi konkurentide mainet.
Samamoodi näib, et OpenAI maine kahjustamiseks kasutati sarnast taktikat, ehkki edutult ja valdkonnas, kus juhtpositsioonil on USA. Ajastus oli tähelepanuväärne. Kampaania leidis aset USA ja Hiina majandus- ja tehnoloogiakonkurentsi järsu teravnemise ajal, mil president Trump teatas Hiina kaupadele täiendava 100-protsendilise tollitariifi kehtestamisest. Veelgi olulisem on see, et kampaania järgnes neljandale pleenumile(avaneb uues aknas), kus Hiina Kommunistlik Partei võttis vastu 15. viisaastakuplaani soovitused, millega tõsteti tehisintellekt strateegilise tehnoloogia ja tööstusprioriteedi staatusesse ning kutsuti üles kiirendama tehisintellekti innovatsiooni ja käivitama üleriigilise algatuse „AI+“.
See loob kasuliku paralleeli varasemate haruldaste muldmetallide kampaaniatega, sest 2021. aastal avaldatud 14. viisaastakuplaani põhijooned(avaneb uues aknas) käsitlesid strateegiliste maavarade tööstust julgeolekuküsimusena ja nimetasid „haruldaste muldmetallide kvaliteetsed funktsionaalsed materjalid“ konkreetselt üheks peamiseks prioriteediks. Mõlemal juhul võtsid ebaautentsed kontod sihikule demokraatlike riikide eraettevõtted, mis tegutsesid Pekingi hinnangul riigi arengu ja julgeoleku jaoks olulistes sektorites.