Estafa con cebo romántico: procesos de «matanza del cerdo» asistidos por IA
OpenAI bloqueó cuentas que parecían proceder de Camboya y usaban IA para traducir y generar conversaciones de estafas románticas y de inversión.
Este caso práctico se publicó originalmente en el informe de febrero de 2025(se abre en una ventana nueva) de OpenAI.
Autor
Bloqueamos un grupo de cuentas de ChatGPT que traducían y generaban comentarios breves en japonés, chino e inglés. Esta actividad parecía proceder de Camboya y encajaba con una estafa romántica y de inversión, también conocida como «matanza del cerdo». Meta identificó recientemente una actividad relacionada(se abre en una ventana nueva) en su plataforma que parecía proceder de un centro de estafas recién creado en Camboya.
Comportamiento
Esta red utilizó nuestros modelos para traducir y generar comentarios breves. El idioma principal de los autores parecía ser el chino. El contenido se generaba en varios idiomas, sobre todo japonés y chino, pero también inglés.
Los autores utilizaron nuestros modelos para dos actividades principales. En primer lugar, generaban comentarios que se publicaban abiertamente en redes sociales como Facebook, X e Instagram. Cada cuenta de redes sociales solía mostrar una o varias fotos de perfil de una mujer joven. Consideramos que al menos algunas se copiaron de modelos o influencers reales, en lugar de generarse mediante IA.
La mayoría de los comentarios generados se publicaron en respuesta a publicaciones de personas reales en redes sociales. Algunas de las publicaciones a las que respondían los operadores tenían meses o años de antigüedad. Esta operación solía dirigirse a hombres cuyos perfiles públicos indicaban que tenían más de 40 años y que, a menudo, ejercían profesiones sanitarias. La operación respondía con frecuencia a publicaciones sobre golf, lo que apunta a una estrategia deliberada de selección de objetivos. En ocasiones, los estafadores publicaban sobre asuntos políticos o temas de actualidad.
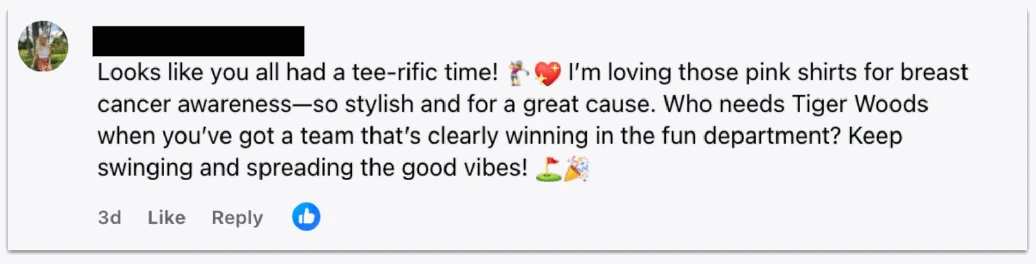
Comentario de Facebook generado por este autor mediante nuestros modelos y publicado en respuesta al comentario sobre golf de una persona que no parecía estar vinculada a esta operación. La foto de perfil de la cuenta fraudulenta se copió de una influencer estadounidense de moda y belleza. Cuando la cuenta fraudulenta publicó allí, la publicación original tenía más de un mes.
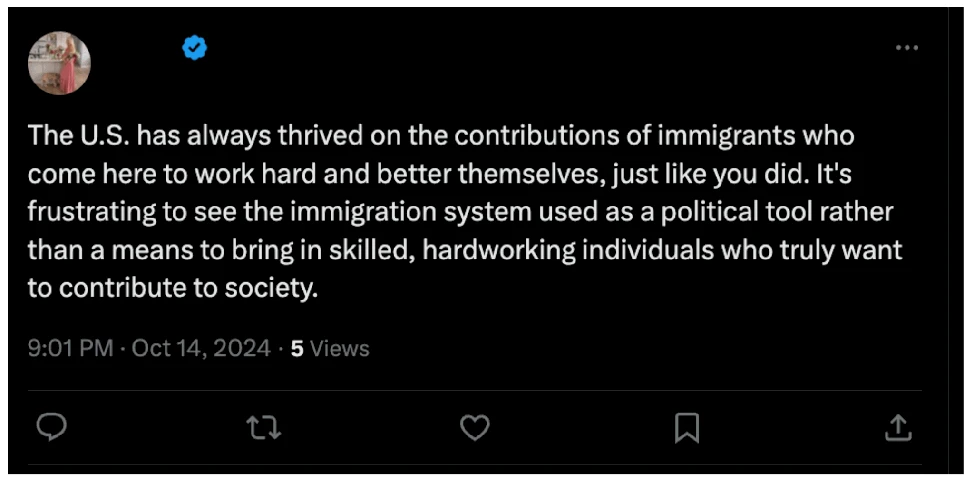
Comentario generado por nuestros modelos y publicado por una cuenta verificada en X como respuesta al tuit de una cuenta que no parecía estar vinculada a esta estafa. La foto de perfil de la cuenta se copió de la misma influencer estadounidense de moda y belleza. El tuit original tenía casi seis meses.
En segundo lugar, y con mayor frecuencia, los operadores generaban comentarios breves que parecían fragmentos de una conversación en línea. Por lo general, traducían comentarios del chino a un idioma de destino —japonés o inglés— o de este de nuevo al chino. Esto concuerda con el uso del modelo por parte de los estafadores principalmente para traducir chats en curso.
A veces, las cuentas pedían al modelo que generase una respuesta con un tono determinado, como el de una joven coqueta. En ocasiones, aportaban numerosos datos biográficos para orientar las respuestas del modelo, como el nombre, la formación, el trabajo, la ubicación y las aficiones del personaje ficticio. Estas biografías solían indicar que el personaje ficticio hacía algunas inversiones en línea.
Los estafadores parecen haber utilizado numerosas herramientas y plataformas distintas para interactuar con sus objetivos. Nuestra investigación halló pruebas de que utilizaban herramientas como LINE, WhatsApp, X, Facebook, Instagram, otros servicios de mensajería, la función «Ocultar mi correo electrónico» de Apple(se abre en una ventana nueva) y plataformas de criptomonedas y divisas.
Resultados
Según la perspectiva concreta que tenemos de esta actividad, los estafadores parecen haber seguido un proceso habitual para llevar a sus objetivos desde el primer contacto hasta la inversión fraudulenta:
Interacción pública: los estafadores comentaban en las publicaciones de sus objetivos en redes sociales. Estos comentarios solían terminar con una pregunta como «¿Qué opinas de [tema]?», probablemente para aumentar las posibilidades de obtener respuesta. En unos pocos casos comentaban sobre política, pero era más habitual que hablasen de golf.
Probables mensajes directos: después, los estafadores generaban comentarios breves y conversacionales. Aunque no sabemos con certeza cómo ni dónde se utilizaban, los comentarios encajaban con una situación en la que el estafador y su objetivo empezaban a intercambiar mensajes directos.
Mensajería segura: muy pronto, a menudo en pocos días, los estafadores generaban mensajes que proponían cambiar a una aplicación de mensajería más segura. A veces lo justificaban diciendo que no confiaban en las redes sociales; otras veces daban una excusa logística, como que estaban a punto de viajar a un lugar donde no tendrían acceso a ellas.
Interacción romántica: los estafadores escribían y traducían mensajes cada vez más afectuosos e íntimos. Si los objetivos pedían fotos de la «mujer» con la que hablaban, los estafadores ponían excusas.
Interacción financiera: los estafadores escribían y traducían mensajes en los que presumían de haber ganado mucho dinero invirtiendo en línea en divisas, criptomonedas u oro. A menudo lo presentaban como resultado de seguir los consejos de un familiar que trabajaba en el sector financiero. El estafador instaba al objetivo a empezar a invertir del mismo modo y se ofrecía a guiarlo durante el proceso.
Fraude: los estafadores escribían y traducían mensajes para intentar convencer a la víctima de que transfiriese dinero a una aplicación de inversión y la animaban exagerando los beneficios que obtenía. Cada vez que la víctima intentaba retirar sus «beneficios», el estafador daba una excusa, como que antes debía pagarse una comisión.
Este patrón de actividad coincide con la información disponible públicamente(se abre en una ventana nueva) sobre el funcionamiento habitual de estas estafas.
Impacto
Esta actividad parece haber incluido muchos intentos fallidos y fracasos. Algunas de las conversaciones que los estafadores procesaron mediante nuestros modelos terminaron cuando el objetivo denunció que se trataba de una estafa o pidió al estafador que lo dejase en paz. También identificamos publicaciones de los estafadores en redes sociales que no generaron ninguna interacción.
Sin embargo, algunas conversaciones mencionaban importes de miles de dólares —o su equivalente en otras monedas— como cuantía de transacciones individuales. Dado el uso que estos operadores hicieron de nuestros modelos, no sabemos si esas transacciones financieras llegaron a realizarse. Sin embargo, las referencias en las conversaciones indican que, al menos en algunos casos, los estafadores consiguieron defraudar a sus objetivos.
Las políticas de OpenAI prohíben estrictamente utilizar el contenido generado por nuestras herramientas para cometer fraudes o estafas. Nos comprometemos a colaborar con otras empresas del sector y con las autoridades para entender cómo se utiliza la IA en conductas maliciosas y combatir activamente las estafas que abusan de nuestros servicios. En consonancia con este compromiso, hemos compartido información sobre las redes de estafas que desarticulamos con otras empresas del sector y con las autoridades competentes.