Operación “Cita señuelo”: estafa con IA dirigida a personas que buscan pareja
OpenAI bloqueó cuentas muy probablemente originadas en Camboya que usaban IA para captar y estafar a personas de Indonesia que buscaban pareja, con funciones de traducción e interacción.
Este estudio de caso se publicó originalmente en el informe de OpenAI de febrero de 2026(se abre en una nueva ventana) sobre la desarticulación de usos maliciosos de la IA.
Responsables
Bloqueamos un conjunto de cuentas de ChatGPT y a un cliente de la API que usaban nuestros modelos para llevar a cabo una estafa semiautomatizada de romance y tareas que probablemente defraudaba a cientos de víctimas al mes. Es muy probable que esta actividad se haya originado en Camboya y coincide con informes(se abre en una nueva ventana) públicos recientes sobre operaciones delictivas de estafa dirigidas por ciudadanos chinos en ese país. En casos aislados, algunos usuarios se identificaron como trabajadores de centros de estafas en Camboya; por ejemplo, al pedirle al modelo asesoría fiscal e indicar que su ocupación era “estafador”.
Comportamiento
La red utilizaba ChatGPT y el acceso a nuestros modelos mediante la API para llevar a cabo una estafa de romance y tareas semiautomatizada a gran escala, siguiendo un flujo de trabajo estructurado y un modelo operativo similar al de los programas de ventas por contacto en frío.
1. Contacto: en la primera etapa del embudo de captación, la operación utilizaba sus cuentas de ChatGPT para generar textos promocionales de un servicio de citas y acompañantes de lujo llamado “Club Romántico”. Luego, esos textos se publicaban en redes sociales como anuncios pagados. Los estafadores se dirigían a hombres indonesios interesados en contenido sobre estilos de vida lujosos, con palabras clave publicitarias como “golf”, “yates” y “alta cocina”. Los anuncios incluían enlaces a un chatbot de IA que tenía instrucciones de hacerse pasar por una recepcionista coqueta. La supuesta recepcionista pedía a las víctimas potenciales que eligieran entre una lista de tipos de mujeres y relaciones antes de dirigirlas a Telegram mediante una URL de seguimiento y un código promocional.
El logotipo de “Club Romántico”, creado con ChatGPT por un estafador de esta red.
2. Enganche: una vez en Telegram, la operación combinaba operadores humanos que usaban ChatGPT con procesos automatizados mediante la API. Las falsas recepcionistas continuaban la conversación con un lenguaje cada vez más romántico y sexualmente explícito, y luego invitaban a las víctimas potenciales a unirse a plataformas de citas en línea llamadas “Código del Amor” y “Acción Sexual”. La plataforma mostraba perfiles de supuestas “chicas disponibles” y un flujo de anuncios generados por IA que felicitaban a clientes ficticios por completar “misiones”, desbloquear bonificaciones y ganar premios.
Imagen de una recepcionista falsa de la plataforma de citas “Código del Amor”, creada por un estafador con ChatGPT.
Después de ganarse su confianza, la falsa recepcionista pasaba la conversación a un “mentor”, que utilizaba ChatGPT para generar y traducir mensajes de manipulación emocional que presionaban a las víctimas potenciales a completar una serie de “tareas” o “misiones”. Cada tarea sucesiva exigía pagos cada vez mayores mediante transferencias bancarias o billeteras digitales, como comprar una “tarjeta VIP”, apoyar a una “chica elegida” en una competencia o pagar un depósito para un hotel. Imagen de una recepcionista falsa de la plataforma de citas “Código del Amor”, creada por un estafador con ChatGPT.
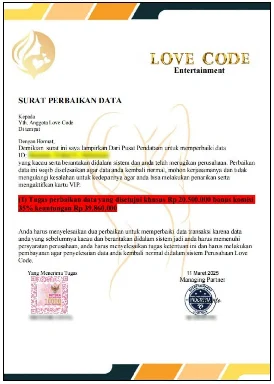
Copia de una carta que un estafador compartió con ChatGPT, en la que le indica a una víctima que debe pagar Rp 20 500 000 ($12 000) para corregir un error ficticio de procesamiento de datos en el sistema Código del Amor, pero que recibirá una “bonificación” del 35 % de Rp 39 860 000. Información ocultada por investigadores de OpenAI.
3. Golpe: en la etapa final, los estafadores intentaban cobrar un pago mayor, que describían como el “golpe final”, inventando cargos adicionales como “pagos compensatorios” o “depósitos de verificación”. A juzgar por los mensajes que los estafadores pegaban en ChatGPT, una vez que la víctima enviaba el monto máximo posible, la bloqueaban en Telegram y marcaban el caso como cerrado. Copia de una carta que un estafador compartió con ChatGPT, en la que le indica a una víctima que debe pagar Rp 20 500 000 ($12 000) para corregir un error ficticio de procesamiento de datos en el sistema Código del Amor, pero que recibirá una “bonificación” del 35 % de Rp 39 860 000. Información ocultada por investigadores de OpenAI.
Ejecución
Además de las estafas románticas, la operación también utilizaba nuestros modelos como apoyo para sus actividades cotidianas. Esto incluía pedirle a ChatGPT orientación para realizar tareas técnicas, como integrar la API de OpenAI o actualizar el sitio web del servicio de citas falso, analizar cuentas financieras y generar informes diarios que asignaban a cada víctima potencial un monto de “golpe final” calculado por los estafadores: la cantidad estimada que intentarían obtener en el último cobro.
En otros casos, los estafadores le pedían a ChatGPT que tradujera mensajes entre supervisores de habla china y trabajadores de los centros de estafas de habla indonesia, y que llevara un seguimiento del desempeño de los departamentos llamados “Captación de clientes potenciales”, “Equipo de recepción” y “Equipo de supervisión”.
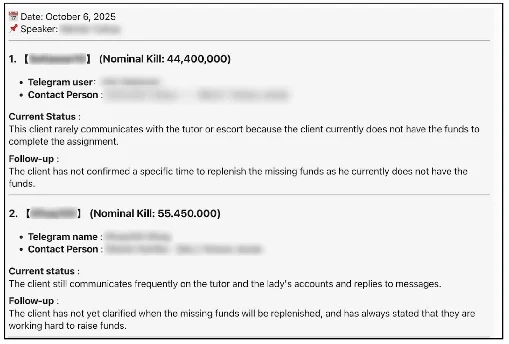
Extracto traducido de un informe de seguimiento de estafadores generado con ChatGPT que muestra la identidad y el estado de cada víctima, el personal asignado y el monto estimado del “golpe final” en rupias indonesias. Información ocultada por investigadores de OpenAI.
Impacto
Evaluar el impacto de esta red requiere cautela. Nuestra principal fuente de evidencia son los datos que ingresaron los propios estafadores. Esos datos sugieren que los estafadores podrían haber estado interactuando con cientos de víctimas potenciales a la vez y generando miles de dólares al día. Sin embargo, no podemos verificar de forma independiente si esas afirmaciones eran ciertas.
Las políticas de OpenAI prohíben estrictamente utilizar el contenido generado por nuestras herramientas para cometer fraudes o estafas. Nos comprometemos a colaborar con otras empresas del sector y con las autoridades para comprender cómo influye la IA en las conductas maliciosas y desarticular activamente las estafas que hacen un uso indebido de nuestros servicios.