Podvodné zaměstnávání: klamání při náboru s pomocí AI
OpenAI zablokovala účty, které mohly sloužit k podvodnému zaměstnávání vykazujícímu znaky veřejně popsaných aktivit pracovníků v IT napojených na Severní Koreu.
Tato případová studie byla původně zveřejněna ve zprávě OpenAI z února 2025(otevře se v novém okně).
Aktér
Zablokovali jsme několik účtů, které mohly sloužit k podvodnému zaměstnávání. Pozorovaná aktivita odpovídá taktikám, technikám a postupům (TTP), které společnosti Microsoft(otevře se v novém okně) a Google(otevře se v novém okně) připisují schématu s pracovníky v IT, jež může být napojené na Severní Koreu.
Ačkoli nedokážeme určit, odkud aktéři pocházejí ani kde se nacházejí, narušená aktivita vykazovala znaky veřejně popsané(otevře se v novém okně) v souvislosti se snahami severokorejského státu získávat příjmy prostřednictvím podvodného náboru. Při něm jednotlivci podvodně získávají pozice v západních společnostech, aby podporovali finanční síť režimu.
Chování
Různé účty používaly naše modely k tvorbě obsahu, který se podle všeho zaměřoval na jednotlivé fáze náboru pomocí různých podvodných praktik, jež se vzájemně podporovaly.
Aktéři používali virtuální privátní sítě (VPN), nástroje pro vzdálený přístup, jako je AnyDesk, a telefony využívající přenos hlasu přes internetový protokol (VoIP), které se většinou jevily jako umístěné ve Spojených státech. Ačkoli máme jen omezený přehled o tom, jak aktéři svůj obsah šířili, identifikovali jsme obsah zveřejněný na síti LinkedIn.
Výstupy
Jednu hlavní skupinu obsahu vytvořeného těmito aktéry tvořily osobní dokumenty fiktivních „uchazečů o zaměstnání“, například životopisy, pracovní profily na internetu a motivační dopisy. Tyto životopisy a profily byly často upraveny pro konkrétní pracovní nabídku, aby uchazeč působil co nejkvalifikovaněji. Druhou skupinu tvořily „podpůrné“ identity, které poskytovaly reference pro „uchazeče o zaměstnání“ a doporučovaly je na volná místa.
Provozovatelé zároveň vytvářeli příspěvky na sociální sítě, jimiž získávali skutečné lidi k podpoře svých podvodů. Hledali například lidi ochotné přijímat notebooky a provozovat je ze svého domova nebo podvodu propůjčit svou identitu, aby uchazeči mohli projít prověrkami minulosti.
Nakonec se zdá, že identity „uchazečů o zaměstnání“ používaly naše modely při pohovorech k vytváření věrohodných odpovědí na technické i behaviorální otázky. Nezaznamenali jsme však, že by používaly naše nástroje pro řečový vstup i výstup.
Poté, co zdánlivě získali zaměstnání, používali naše modely k plnění pracovních úkolů, jako je psaní kódu, řešení technických problémů a komunikace se spolupracovníky. Naše modely používali také k vymýšlení krycích historek, které měly vysvětlit neobvyklé chování, například vyhýbání se videohovorům, přístup k firemním systémům z nepovolených zemí nebo práci v neobvyklou dobu.
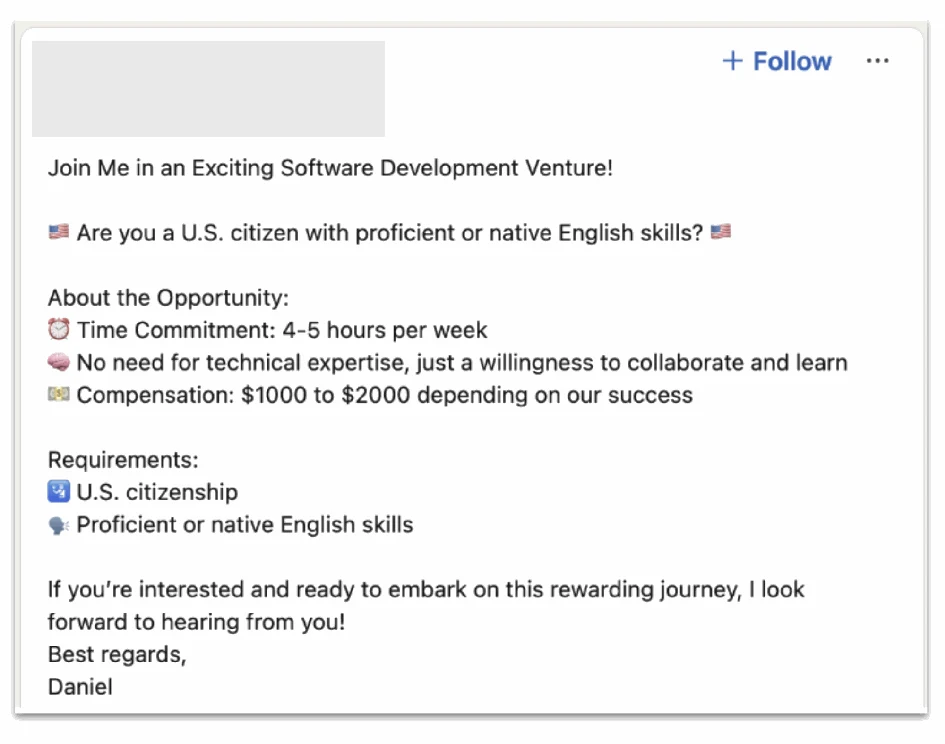
Ukázka obsahu, který tento aktér vytvořil pomocí našich modelů a následně zveřejnil na sociální síti se zjevným cílem získat občany USA, aby nevědomky podpořili jeho podvod.
Dopad
Vzhledem k tomu, že máme přehled pouze o malé části těchto aktivit, by posouzení jejich dopadu vyžadovalo informace od více zúčastněných stran.
Zásady OpenAI přísně zakazují používat výstupy našich nástrojů k podvodům či nekalým praktikám. Při vyšetřování podvodného zaměstnávání jsme identifikovali a zablokovali desítky účtů. Poznatky o narušených podvodných sítích jsme sdíleli s dalšími subjekty v odvětví a příslušnými orgány. Posílili jsme tak naši společnou schopnost tyto hrozby odhalovat, předcházet jim a reagovat na ně a zároveň zvýšili naši společnou bezpečnost.