Измамна схема за наемане: заблуда с помощта на ИИ
OpenAI блокира акаунти, вероятно използвани за измамна схема за наемане с характеристики на публично известна дейност на ИТ служители, свързана със Северна Корея.
Този казус първоначално е публикуван в доклада на OpenAI от февруари 2025 г.(отваря се в нов прозорец)
Извършител
Блокирахме редица акаунти, които вероятно са били използвани за подпомагане на измамна схема за наемане на работа. Наблюдаваната от нас дейност съответства на тактиките, техниките и процедурите (TTP), които Microsoft(отваря се в нов прозорец) и Google(отваря се в нов прозорец) свързват със схема с ИТ служители, вероятно имаща връзка със Северна Корея.
Макар да не можем да установим местоположението или националността на извършителите, прекъснатата от нас дейност имаше характеристики, за които публично се съобщава(отваря се в нов прозорец) във връзка с усилията на севернокорейската държава да насочва приходи чрез измамни схеми за наемане. При тях хора чрез измама получават позиции в западни компании, за да подпомагат финансовата мрежа на режима.
Поведение
Различните акаунти използваха нашите модели, за да генерират съдържание, което привидно обхващаше всяка стъпка от процеса по наемане чрез различни взаимно допълващи се измамни практики.
Извършителите използваха виртуални частни мрежи (VPN), инструменти за отдалечен достъп като AnyDesk и телефония през интернет (VOIP), които в повечето случаи изглеждаха локализирани в Съединените щати. Макар да имаме ограничена видимост върху начините, по които тези извършители са разпространявали съдържанието си, открихме съдържание, публикувано в LinkedIn.
Генерирано съдържание
Една от основните групи съдържание, генерирано от тези извършители, включваше лични документи за фиктивните „кандидати за работа“, като автобиографии, онлайн професионални профили и мотивационни писма. Тези автобиографии и профили често бяха съобразявани с конкретна обява за работа, за да се увеличи вероятността кандидатът да изглежда добре квалифициран. Втората група включваше създаване на помощни фиктивни самоличности, използвани за даване на препоръки за „кандидатите за работа“ и за насочването им към възможности за наемане.
Успоредно с това операторите създаваха публикации за социалните мрежи, с които набираха реални хора да подпомагат схемите им. Сред тях например имаше хора, готови да получават и държат лаптопи в домовете си или да предоставят самоличността си за схемата, за да могат кандидатите да преминат проверките за миналото им.
И накрая, изглежда, че фиктивните „кандидати за работа“ са използвали нашите модели по време на интервюта, за да генерират правдоподобни отговори на технически и поведенчески въпроси. Не наблюдавахме обаче да използват нашите инструменти за реч към реч.
След като очевидно са били наети, те използваха нашите модели за служебни задачи, като писане на код, отстраняване на технически проблеми и обмен на съобщения с колеги. Те използваха моделите ни и за да измислят прикрития, с които да обясняват необичайно поведение, като избягване на видеоразговори, достъп до корпоративни системи от неразрешени държави или работа в необичайни часове.
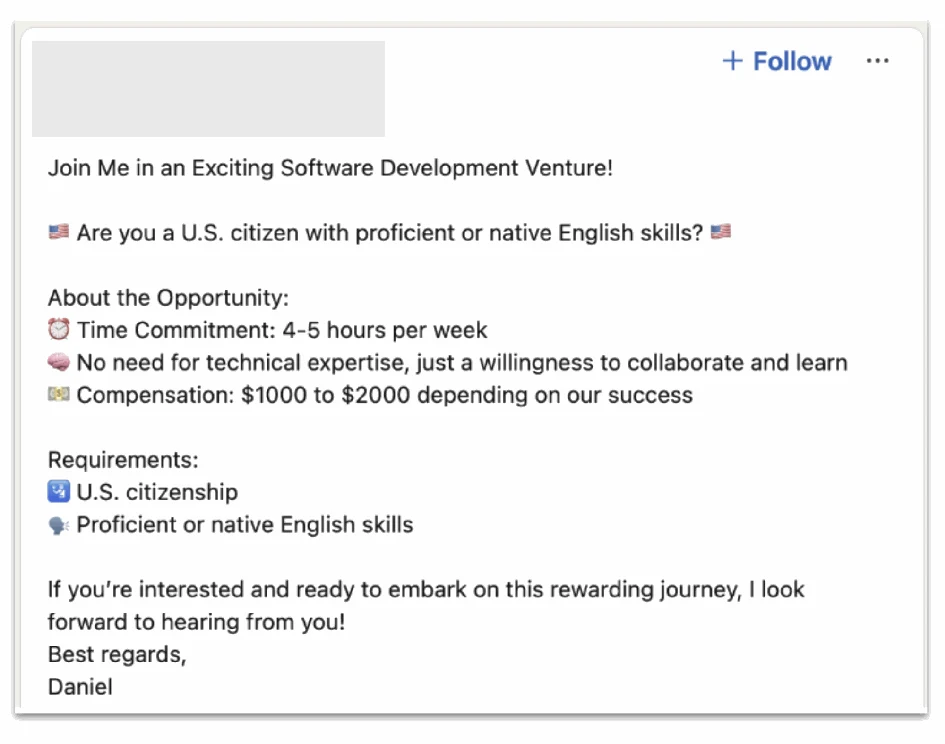
Пример за съдържание, което този извършител е генерирал с нашите модели и след това е публикувал в социална мрежа, очевидно с цел да привлече граждани на САЩ, които несъзнателно да подпомогнат схемата му.
Въздействие
Тъй като имаме видимост само върху малка част от цялостната дейност, оценката на въздействието ѝ би изисквала информация от множество заинтересовани страни.
Правилата на OpenAI строго забраняват използването на резултати от нашите инструменти за измами или мошеничество. При разследването ни на измамни схеми за наемане на работа установихме и блокирахме десетки акаунти. Споделихме информация за прекъснатите от нас измамни мрежи с партньори от индустрията и съответните органи. Така подобряваме общата си способност да откриваме, предотвратяваме и реагираме на подобни заплахи, като същевременно повишаваме общата си сигурност.