Schemă înșelătoare de angajare: fraudarea recrutării cu ajutorul IA
OpenAI a blocat conturi posibil folosite pentru a facilita o schemă înșelătoare de angajare, cu trăsături ale activității lucrătorilor IT asociate Coreei de Nord și semnalate public.
Acest studiu de caz a fost publicat inițial în raportul OpenAI din februarie 2025(se deschide într-o fereastră nouă).
Actor
Am blocat mai multe conturi care ar fi putut fi folosite pentru a facilita o schemă înșelătoare de angajare. Activitatea observată corespunde tacticilor, tehnicilor și procedurilor (TTP) pe care Microsoft(se deschide într-o fereastră nouă) și Google(se deschide într-o fereastră nouă) le-au atribuit unei scheme cu lucrători IT, posibil asociată Coreei de Nord.
Deși nu putem stabili unde se află sau ce naționalitate au actorii, activitatea pe care am perturbat-o prezenta caracteristici semnalate public(se deschide într-o fereastră nouă) în legătură cu eforturile statului nord-coreean de a obține venituri prin scheme înșelătoare de angajare, în cadrul cărora persoane obțin în mod fraudulos posturi la companii occidentale pentru a susține rețeaua financiară a regimului.
Comportament
Diferitele conturi au folosit modelele noastre pentru a genera conținut care părea să vizeze fiecare etapă a procesului de recrutare prin diverse practici înșelătoare, concepute să se susțină reciproc.
Actorii au folosit rețele private virtuale (VPN), instrumente de acces de la distanță precum AnyDesk și telefoane cu voce prin IP (VOIP), care păreau în mare parte să se afle în Statele Unite. Deși avem o vizibilitate limitată asupra modului în care acești actori și-au distribuit conținutul, am identificat conținut publicat pe LinkedIn.
Rezultate generate
O categorie principală de conținut generat de acești actori consta în documente personale pentru „candidații” fictivi, precum CV-uri, profiluri profesionale online și scrisori de intenție. Aceste CV-uri și profiluri erau adesea adaptate unui anumit anunț de angajare, pentru a spori șansele ca persoana să pară un candidat foarte bine calificat. O a doua categorie consta în crearea unor identități fictive „de sprijin”, folosite pentru a furniza referințe despre „candidați” și a-i recomanda pentru oportunități de angajare.
În paralel, operatorii au creat postări pe rețelele sociale pentru a recruta persoane reale care să le sprijine schemele. Printre acestea se numărau, de exemplu, persoane dispuse să primească și să găzduiască laptopuri la domiciliu sau să-și împrumute identitatea pentru schemă, astfel încât candidații să poată trece verificările antecedentelor.
În cele din urmă, se pare că identitățile fictive ale „candidaților” au folosit modelele noastre în timpul interviurilor pentru a genera răspunsuri plauzibile la întrebări tehnice și comportamentale. Totuși, nu am observat că ar fi folosit instrumentele noastre de conversie voce-voce.
După ce aparent au fost angajați, au folosit modelele noastre pentru sarcini profesionale precum scrierea de cod, depanarea și comunicarea prin mesaje cu colegii. De asemenea, au folosit modelele noastre pentru a inventa explicații care să justifice comportamente neobișnuite, precum evitarea apelurilor video, accesarea sistemelor companiei din țări neautorizate sau lucrul la ore neregulate.
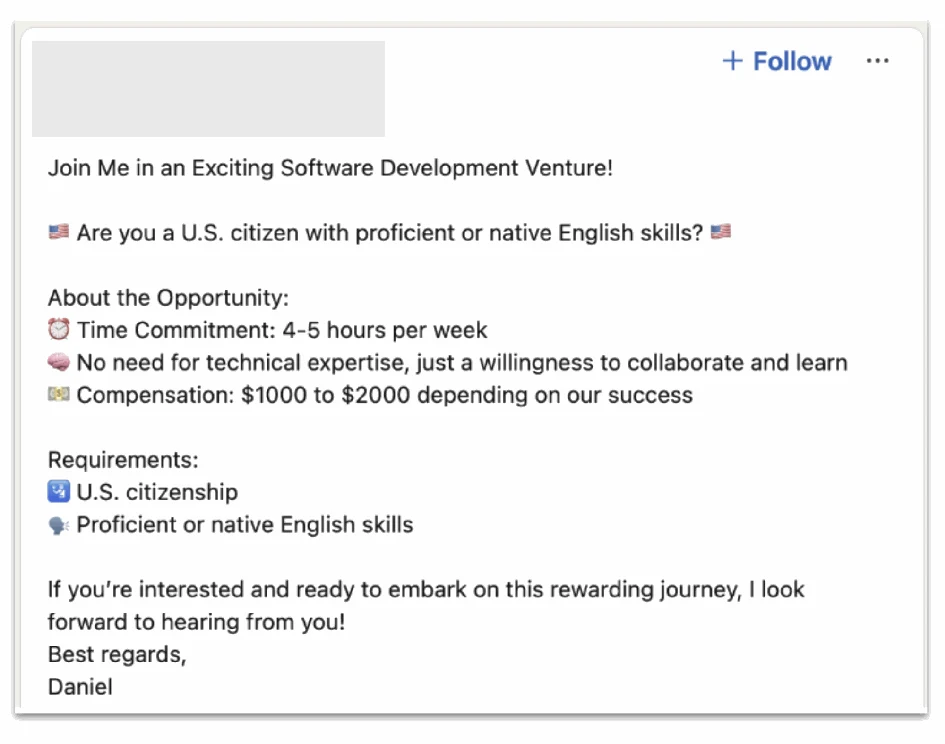
Exemplu de conținut pe care acest actor l-a generat cu ajutorul modelelor noastre și apoi l-a publicat pe o rețea de socializare, aparent pentru a recruta cetățeni americani care să-i sprijine fără să știe planul.
Impact
Întrucât avem vizibilitate doar asupra unei mici părți din ansamblul acestei activități, evaluarea impactului său ar necesita informații de la mai multe părți interesate.
Politicile OpenAI interzic cu strictețe folosirea rezultatelor instrumentelor noastre pentru fraude sau înșelătorii. În urma investigației noastre privind schemele înșelătoare de angajare, am identificat și am blocat zeci de conturi. Am transmis altor organizații din domeniu și autorităților relevante informații despre rețelele frauduloase pe care le-am perturbat, sporindu-ne capacitatea colectivă de a detecta, preveni și contracara astfel de amenințări și contribuind totodată la siguranța comună.