Oszukańczy proceder zatrudnienia: oszustwa rekrutacyjne wspomagane przez AI
OpenAI zablokowało konta, które mogły wspierać oszukańczy proceder zatrudnienia o cechach publicznie opisywanej aktywności pracowników IT powiązanej z Koreą Północną.
To studium przypadku pierwotnie opublikowano w raporcie OpenAI z lutego 2025 r.(otwiera nowe okno).
Sprawca
Zablokowaliśmy szereg kont, które mogły służyć do prowadzenia oszukańczego procederu zatrudnienia. Zaobserwowana przez nas aktywność odpowiada taktykom, technikom i procedurom (TTP), które Microsoft(otwiera nowe okno) i Google(otwiera nowe okno) przypisały procederowi z udziałem pracowników IT, potencjalnie powiązanemu z Koreą Północną.
Choć nie możemy ustalić lokalizacji ani narodowości sprawców, zakłócona przez nas aktywność wykazywała cechy opisywane publicznie(otwiera nowe okno) w związku z działaniami państwa północnokoreańskiego, mającymi pozyskiwać dochody poprzez oszukańcze rekrutacje. Osoby biorące w nich udział podstępnie zdobywają posady w zachodnich firmach, by wspierać sieć finansową reżimu.
Działania
Na różnych kontach używano naszych modeli do generowania treści, które miały wspierać poszczególne etapy rekrutacji za pomocą różnych oszukańczych praktyk, wzajemnie się uzupełniających.
Sprawcy korzystali z wirtualnych sieci prywatnych (VPN), narzędzi zdalnego dostępu, takich jak AnyDesk, oraz telefonii internetowej (VoIP), aby sprawiać wrażenie, że działają głównie ze Stanów Zjednoczonych. Choć mamy ograniczony wgląd w sposoby rozpowszechniania tych treści przez sprawców, zidentyfikowaliśmy materiały opublikowane na LinkedIn.
Wygenerowane treści
Jedną z głównych grup treści generowanych przez tych sprawców stanowiły dokumenty fikcyjnych „kandydatów do pracy”, takie jak CV, internetowe profile zawodowe i listy motywacyjne. CV i profile często dostosowywano do konkretnego ogłoszenia, aby zwiększyć szanse na przedstawienie kandydata jako osoby o wysokich kwalifikacjach. Druga grupa obejmowała tworzenie person „wspierających”, które potwierdzały referencje „kandydatów do pracy” i polecały ich potencjalnym pracodawcom.
Jednocześnie operatorzy przygotowywali posty do mediów społecznościowych, aby pozyskiwać prawdziwe osoby do wspierania swoich działań. Poszukiwali na przykład osób gotowych odbierać i przechowywać laptopy w swoich domach albo użyczyć swojej tożsamości, aby umożliwić kandydatom przejście weryfikacji przeszłości.
Ponadto persony „kandydatów do pracy” najwyraźniej korzystały z naszych modeli podczas rozmów kwalifikacyjnych, aby generować wiarygodne odpowiedzi na pytania techniczne i behawioralne. Nie zaobserwowaliśmy jednak, by korzystały z naszych narzędzi głos na głos.
Gdy najwyraźniej udało im się zdobyć pracę, używały naszych modeli do wykonywania obowiązków służbowych, takich jak pisanie kodu, rozwiązywanie problemów i komunikacja ze współpracownikami. Korzystały też z naszych modeli, aby wymyślać wiarygodne wyjaśnienia nietypowych zachowań, takich jak unikanie rozmów wideo, uzyskiwanie dostępu do systemów firmowych z nieautoryzowanych krajów czy praca w nietypowych godzinach.
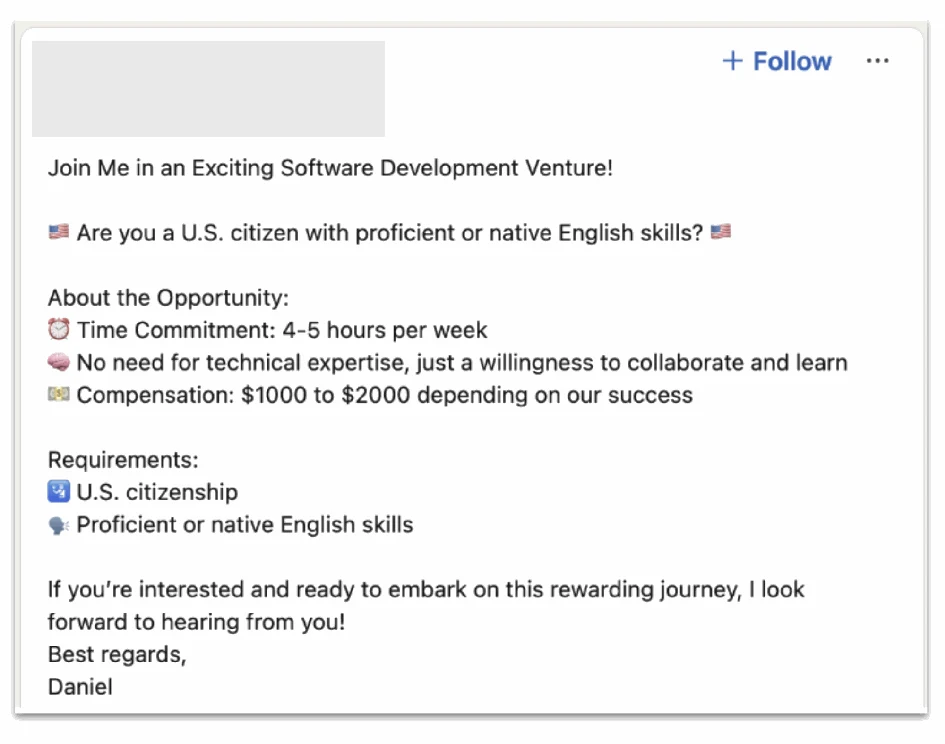
Przykład treści, które ten sprawca wygenerował za pomocą naszych modeli, a następnie opublikował w serwisie społecznościowym — najwyraźniej po to, by pozyskać obywateli USA, którzy nieświadomie wspieraliby jego proceder.
Skutki
Ponieważ mamy wgląd jedynie w niewielką część tej aktywności, ocena jej skutków wymagałaby informacji od wielu zainteresowanych stron.
Zasady OpenAI surowo zabraniają wykorzystywania wyników działania naszych narzędzi do oszustw i wyłudzeń. W toku dochodzenia dotyczącego oszukańczych procederów zatrudnienia zidentyfikowaliśmy i zablokowaliśmy dziesiątki kont. Przekazaliśmy przedstawicielom branży i właściwym organom informacje o rozbitych przez nas sieciach oszustów, zwiększając naszą wspólną zdolność do wykrywania takich zagrożeń, zapobiegania im i reagowania na nie, a zarazem wzmacniając wspólne bezpieczeństwo.