Nowe horyzonty cyberbezpieczeństwa
Transmisja na żywo głównego wystąpienia o nowej erze cyberobrony. 12 listopada, 10:00 czasu pacyficznego.
Pionierska inteligencja dla cyberbezpieczeństwa
Szybciej wykrywaj podatności w zabezpieczeniach, testuj zabezpieczenia i opracowuj poprawki dzięki pionierskim modelom i agentom.
Cyberobrona wymaga nowego podejścia
AI pozwala atakującym szybciej wykrywać i wykorzystywać podatności. Obrońcy mogą jeszcze zyskać przewagę, ale mają na to coraz mniej czasu.
Teraz nadszedł czas na ciągłą obronę.
Wykorzystaj AI we wszystkich działaniach związanych z bezpieczeństwem
Uzyskaj dostęp do modeli do cyberbezpieczeństwa w ramach Daybreak
Daybreak zapewnia dostęp do modeli do cyberbezpieczeństwa po zatwierdzeniu wniosku. Korzystaj z Blue do działań obronnych, a z Red — do zaawansowanych, autoryzowanych testów.

Daybreak Blue

Daybreak Red
Od wykrywania podatności po zweryfikowane poprawki
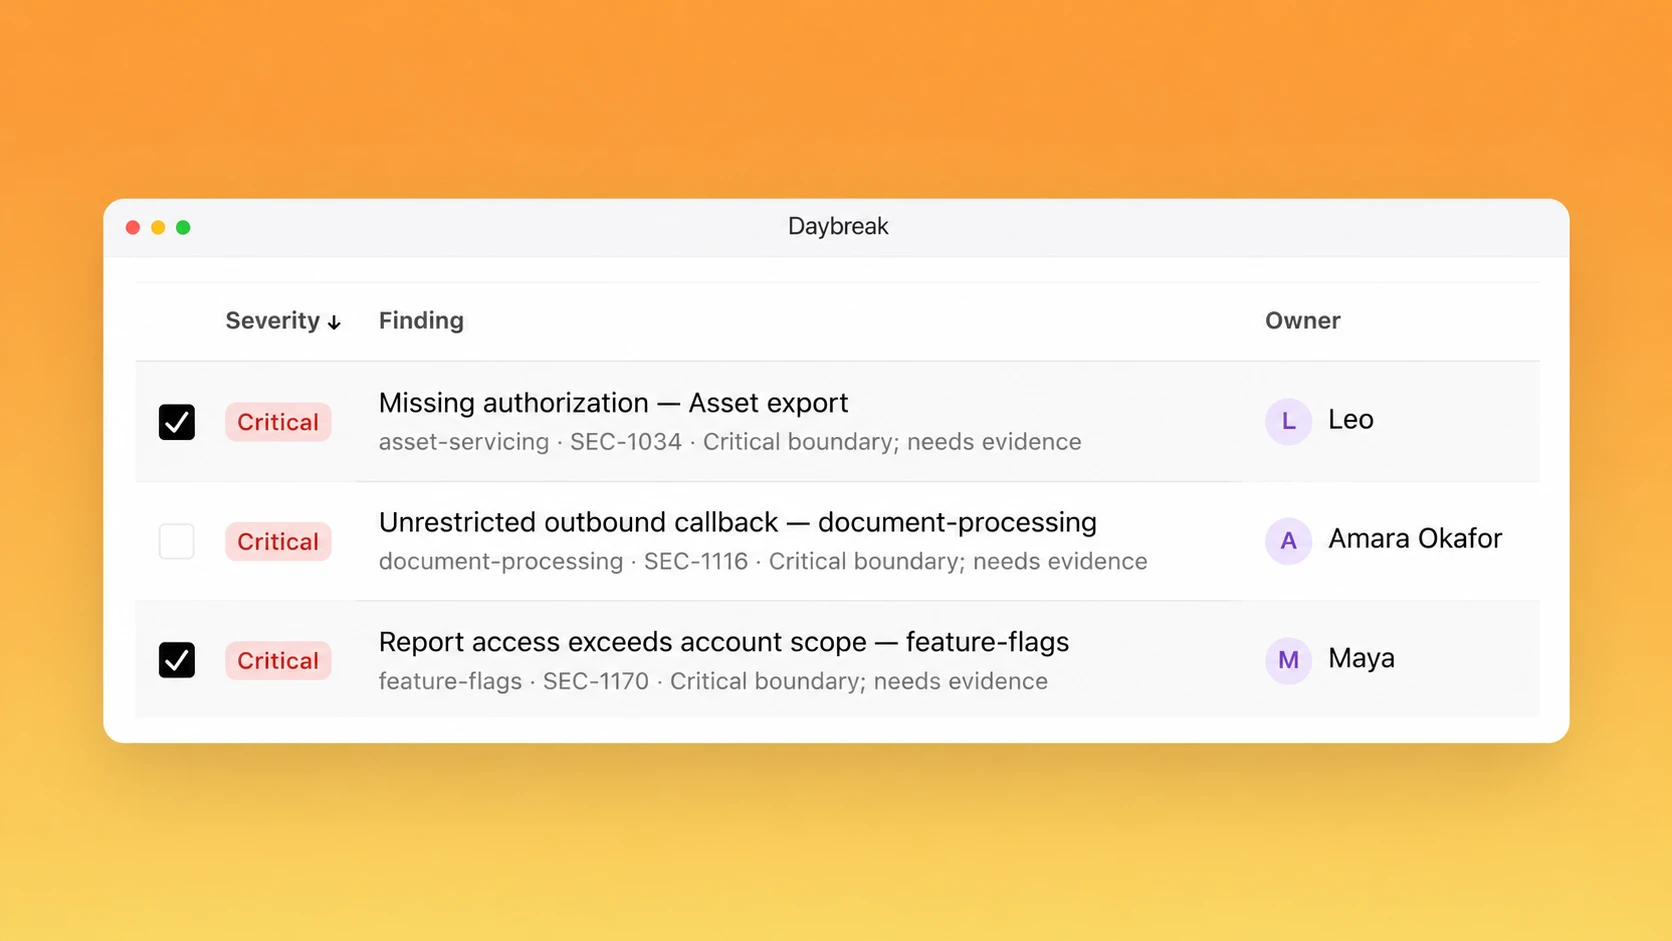
Twórz pętle pracy agentów, aby analizować wykryte problemy, ustalać priorytety na podstawie ryzyka i przygotowywać poprawki do przeglądu przez zespół.
Zabezpiecz kod w narzędziach, których już używasz
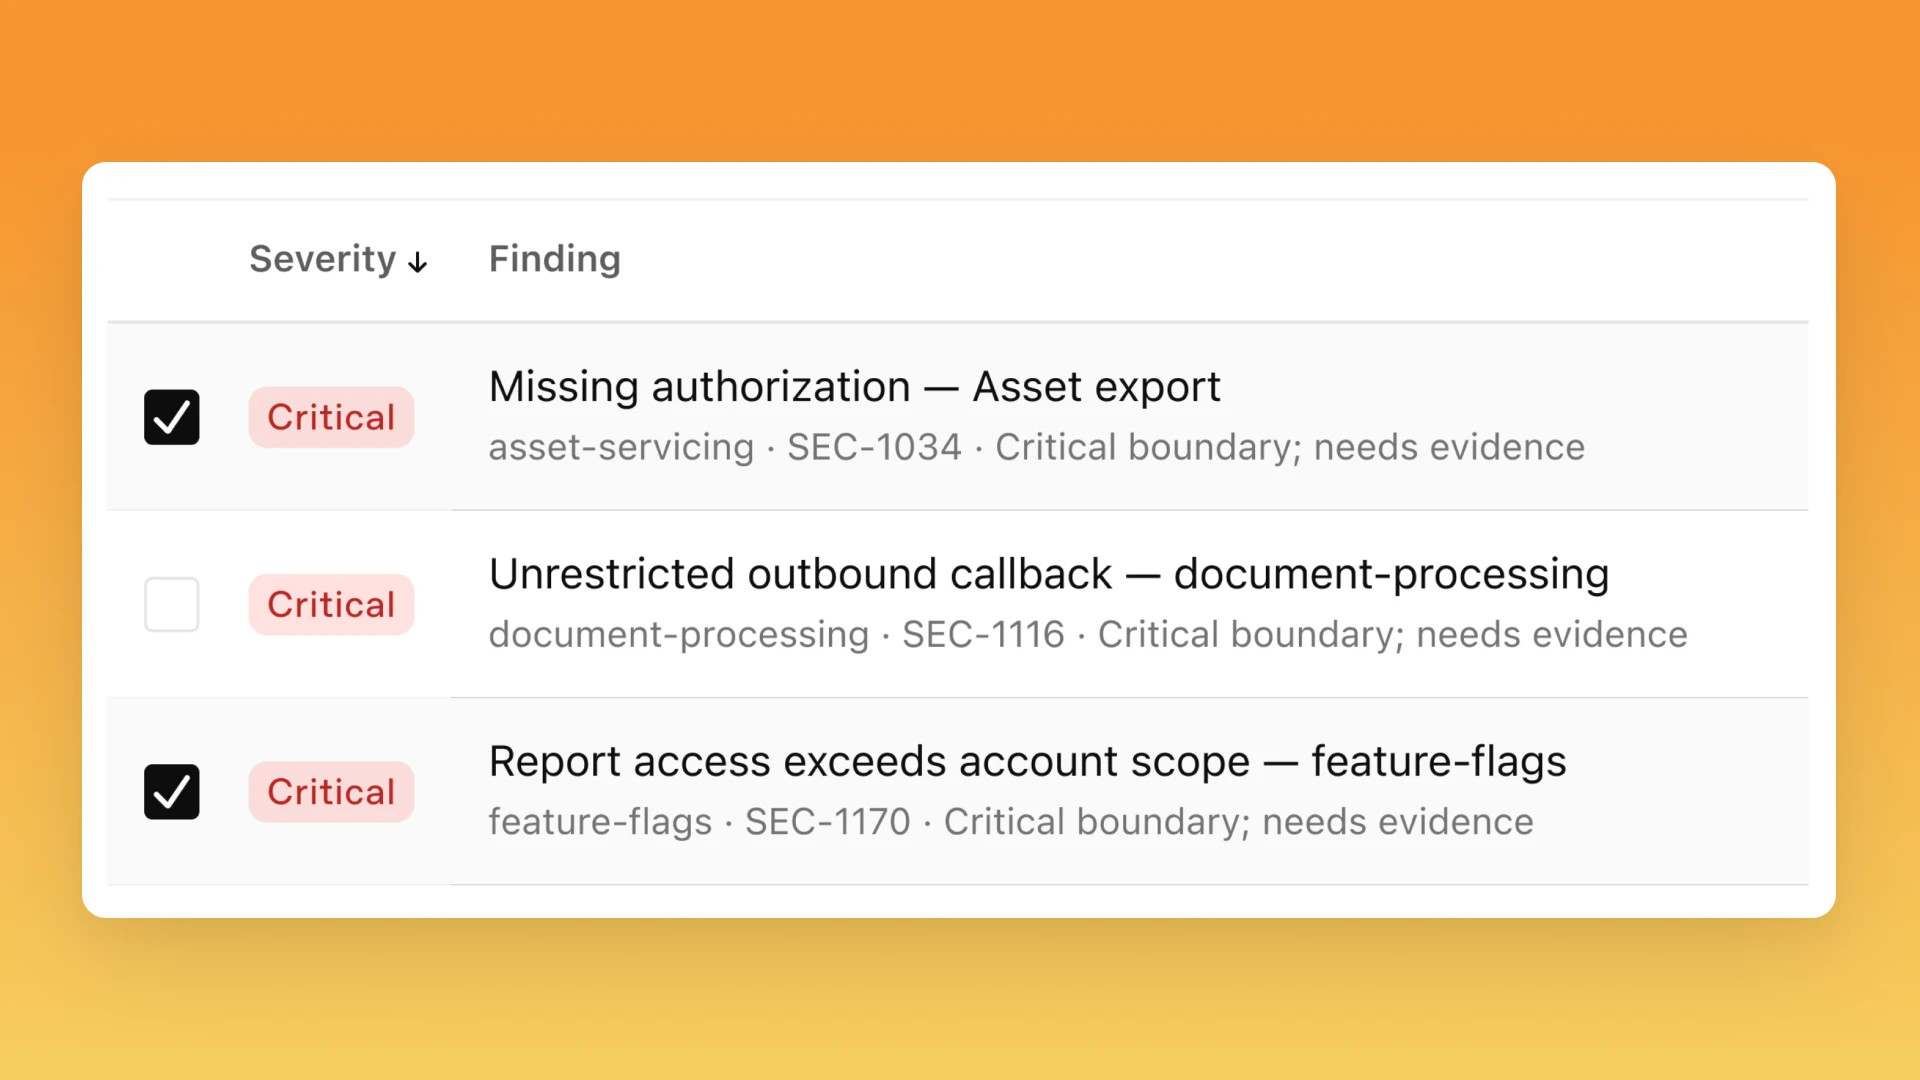
Daybreak Defense Factory
Przejdź od znalezionych luk do poprawek jednym kliknięciem. Skany i procesy wprowadzania poprawek odbywają się w całości zdalnie.
Wtyczka Daybreak
Skanuj kod i twórz poprawki bezpośrednio w Codex. Skanowanie odbywa się lokalnie i tam też zapisywane są wykryte problemy.
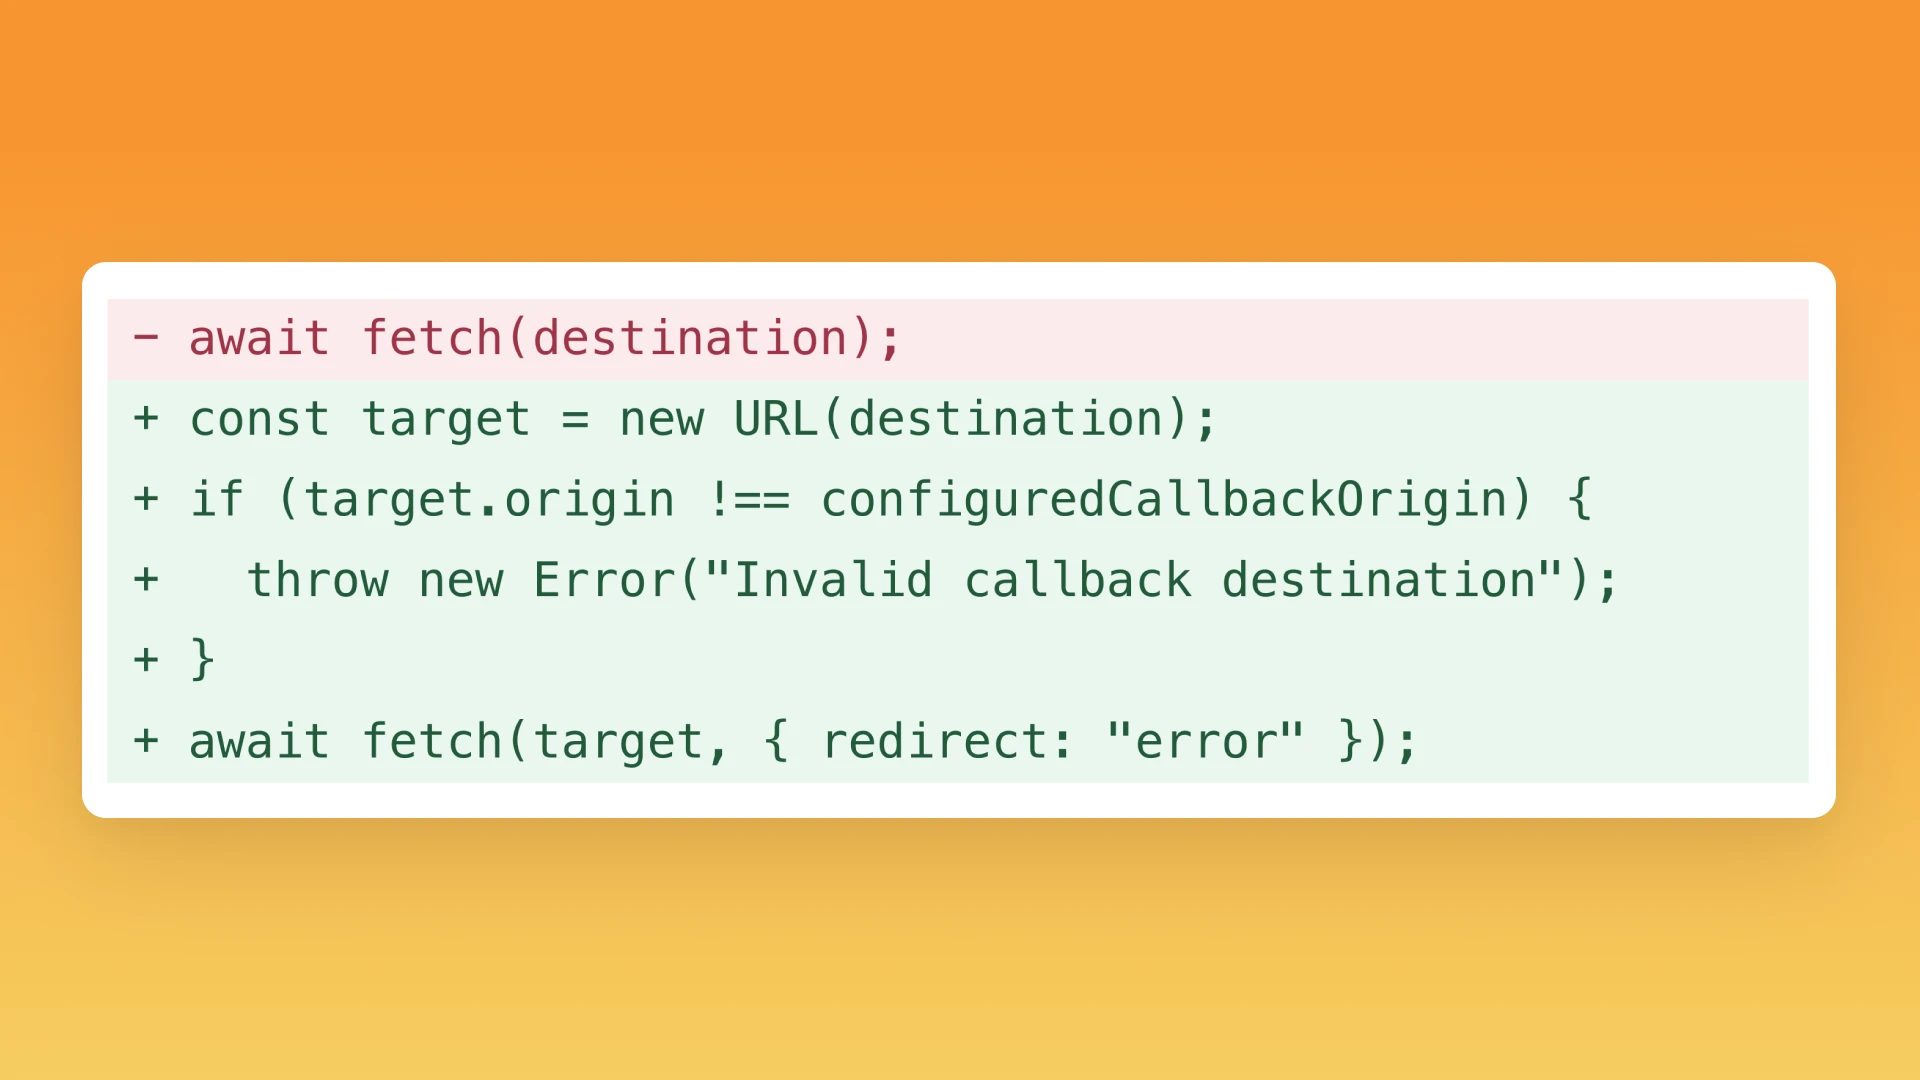
Przegląd PR
Ogranicz ryzyko ponownego wprowadzenia luk w zabezpieczeniach, sprawdzając pull requesty.
Elementy składowe ciągłej obrony
Codex Security CLI
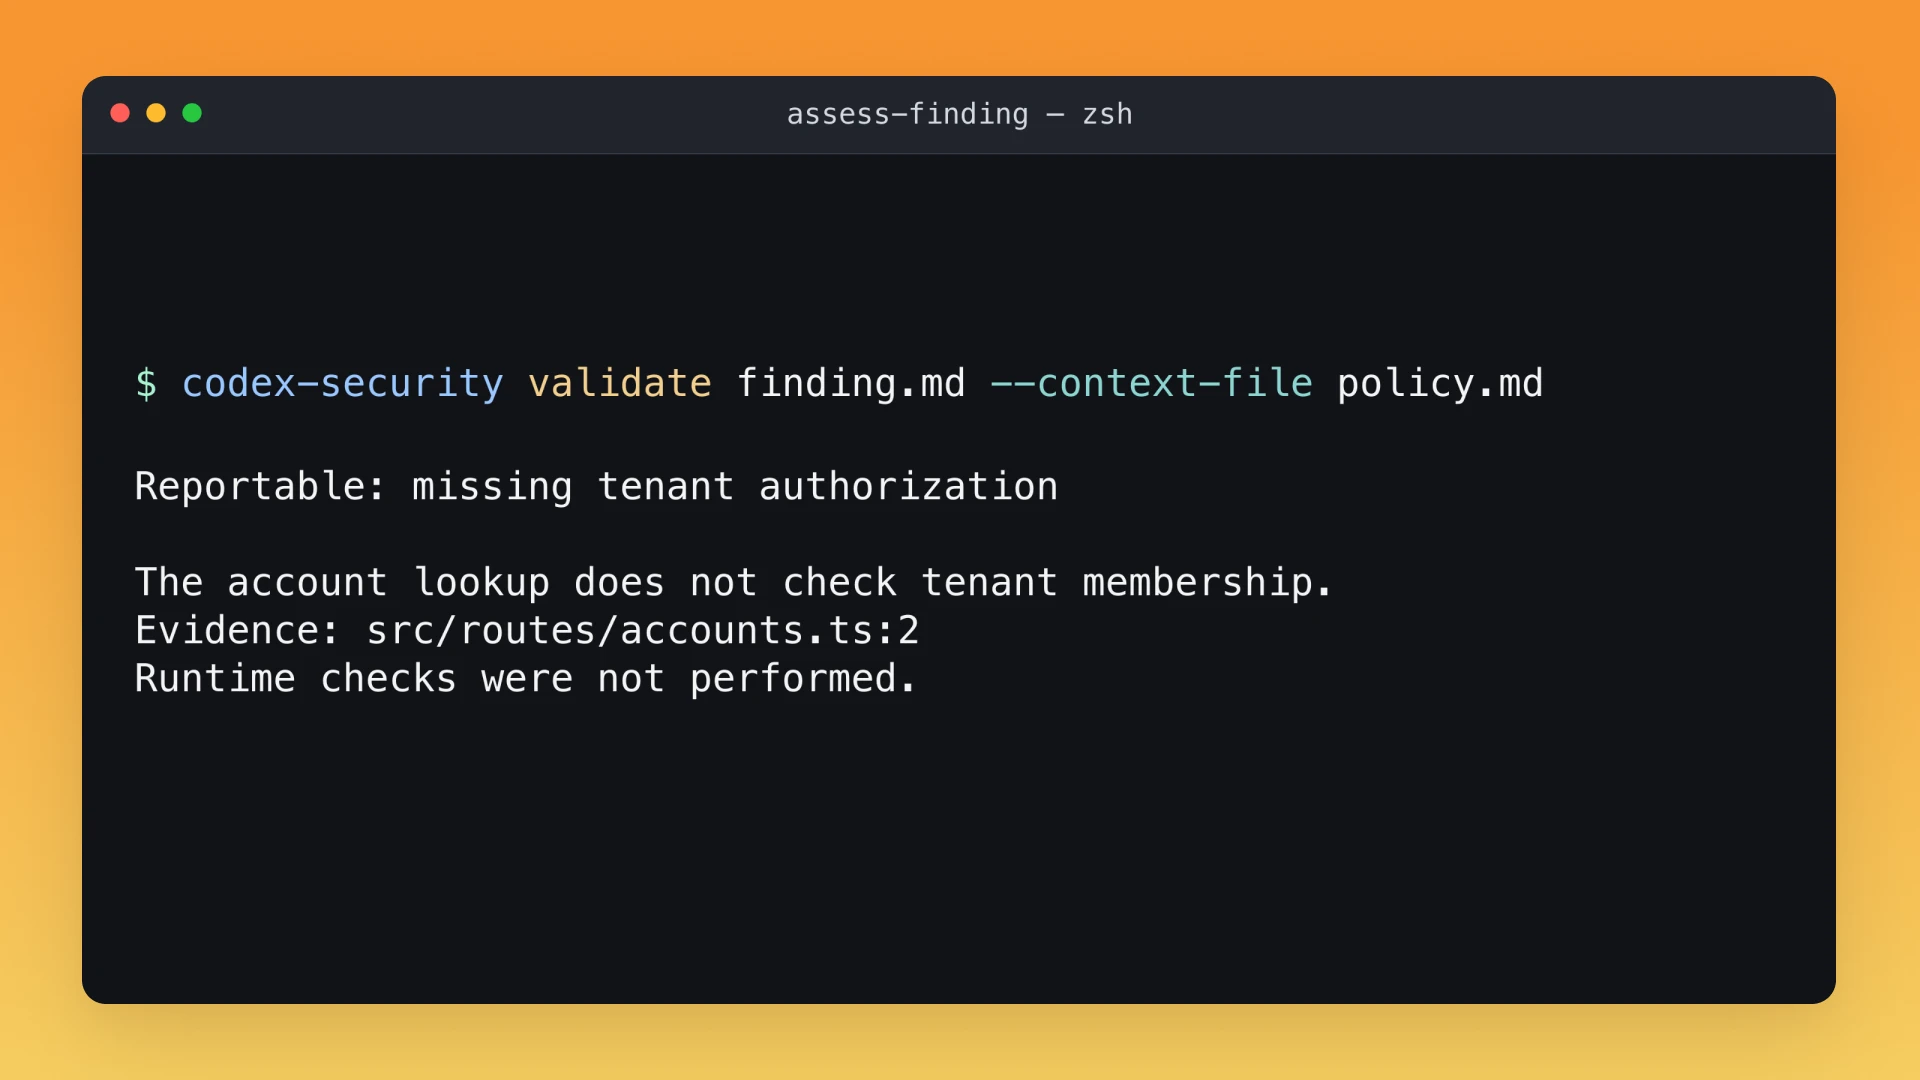
Skanuj kod lub zmiany z poziomu terminala. Uwzględniaj w procesie tworzenia oprogramowania wykryte problemy, raporty o pokryciu skanowaniem i dowody potwierdzające wyniki.
Skany bezpieczeństwa w CI
Uruchom Codex Security CLI w swoim potoku CI obok dotychczasowych kontroli.
Codex Security SDK
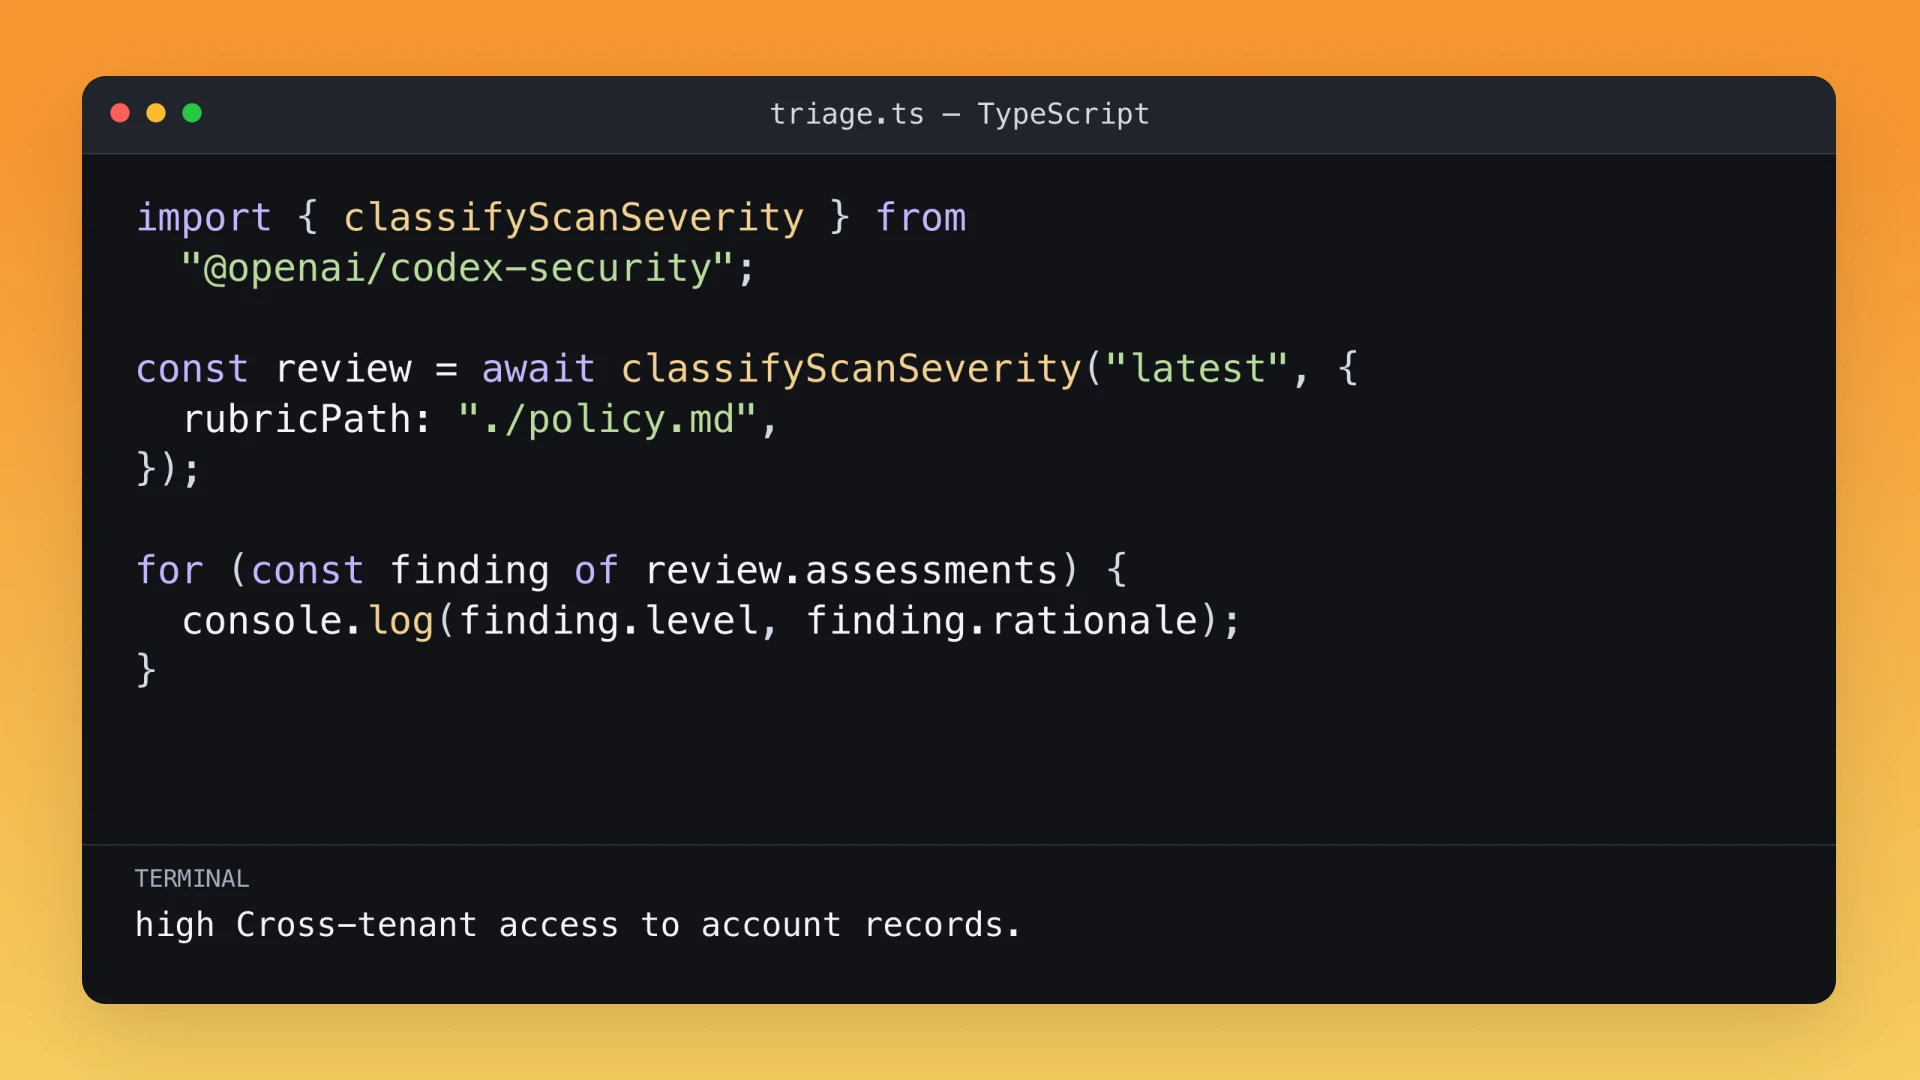
Włącz skanowanie bezpieczeństwa do aplikacji w TypeScript i uzyskuj ustrukturyzowane wyniki, dane o pokryciu skanowaniem oraz artefakty skanowania.
OpenAI API
Twórz niestandardowe przepływy pracy związane z bezpieczeństwem przy użyciu modeli OpenAI oraz własnych narzędzi i kontekstu.