„OpenAI“ gynėjams siūlo 1 mlrd. JAV dolerių vertės „Daybreak“ kreditų
Kuriame ateities kibernetinę gynybą
Kibernetinio saugumo užduotis, kurioms anksčiau reikėjo specializuotų priemonių, tyrimų ir daugybės perdavimų, dabar galima suskaidyti į tūkstančius protavimo žingsnių ir patikėti galingiems modeliams.
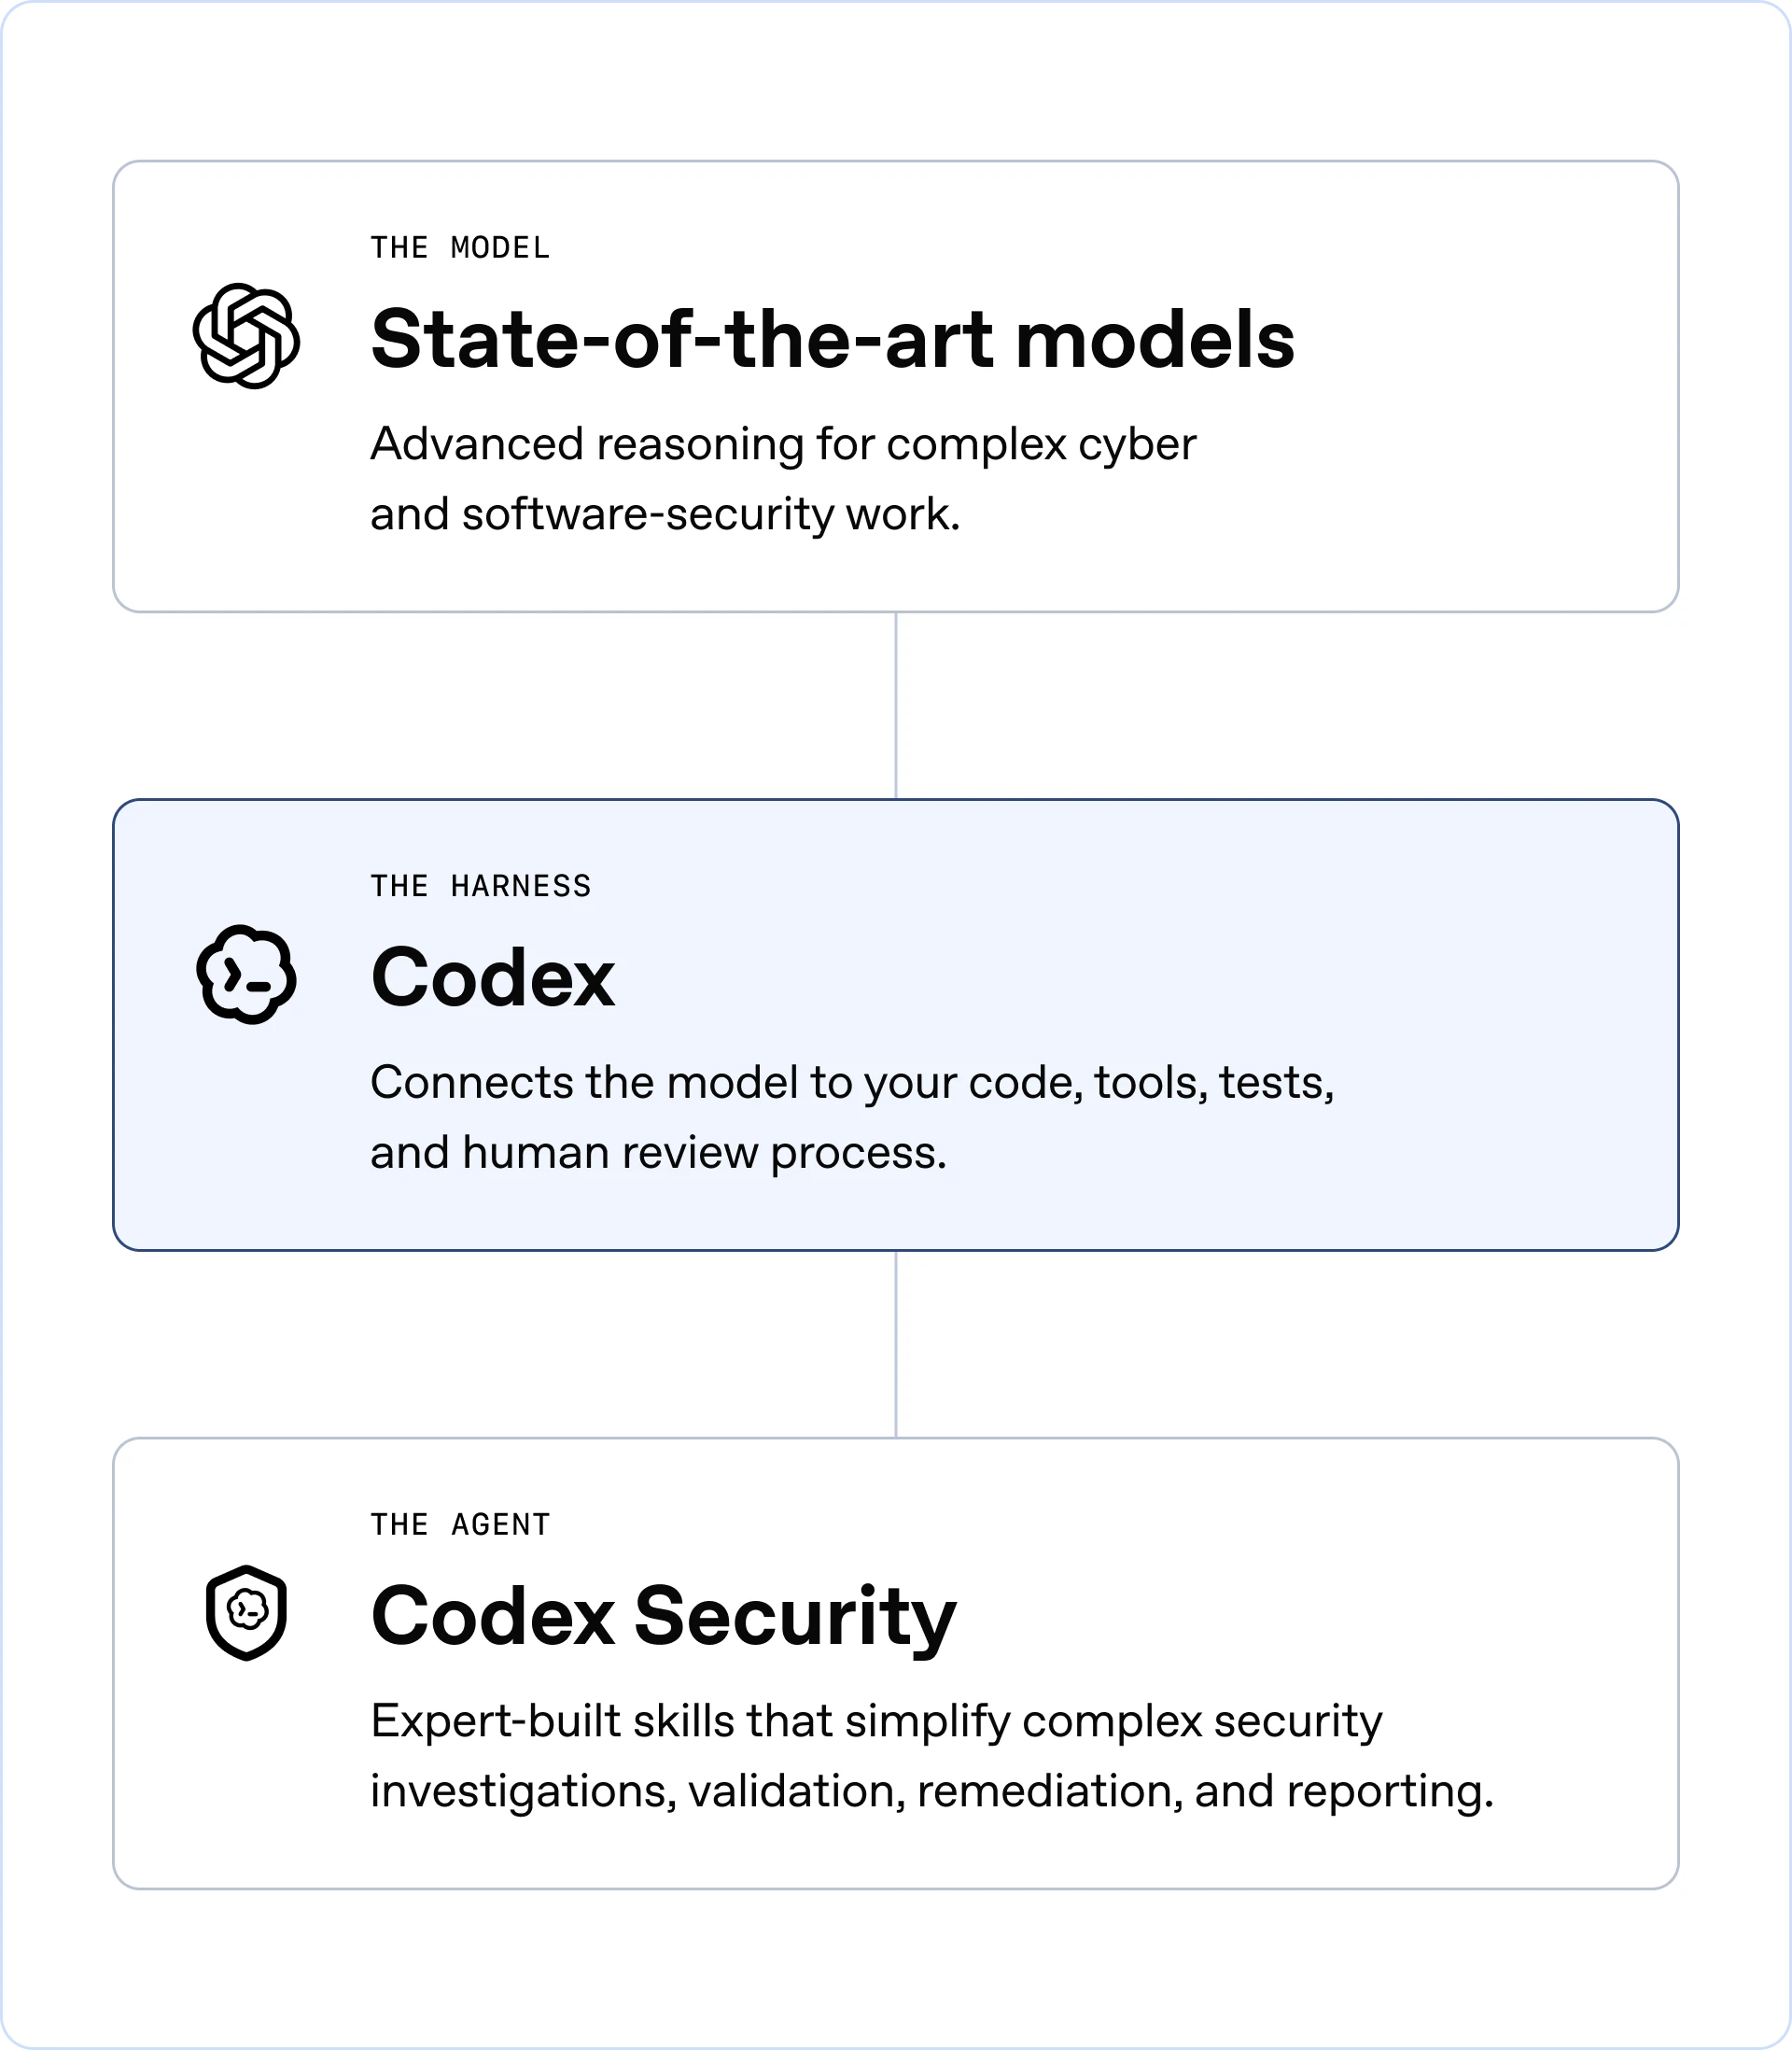
„Daybreak“ paverčia šiuos pajėgumus valdomu kibernetinės gynybos kompleksu, kurį sudaro priešakiniai modeliai, „Codex“ infrastruktūra, „Codex Security“, patikimos darbo eigos ir ekosistemos partneriai, – visa tai leidžia gynėjams greičiau sumažinti riziką, o patikimą prieigą ir veiksmus palieka žmogaus rankose.
Paverskite gynybą nepertraukiamu ciklu
„Daybreak“ užtikrina agentinės gynybos ciklą: inventorizavimą, aptikimą, tikrinimą, priskyrimą, trūkumų šalinimą ir pagrindimą. „Codex Security“, „GPT Cyber“ modeliai, „Patch the Planet“(atsidaro naujame lange) ir „Daybreak Defense Network“ kartu integruoja valdomus gynybinius pajėgumus į komandų jau naudojamas priemones ir darbo eigas.
Iš prigimties valdoma struktūra
Priešakiniai modeliai gali atlikti vis ilgesnes ir sudėtingesnes kibernetinių užduočių sekas. „Daybreak“ sukurta tam, kad šie pajėgumai būtų atsakingai perduoti gynėjams – užtikrinant žmogaus vertinimą, stebėseną, apsaugos priemones ir bendradarbiavimą su bendruomene. Naudodamiesi „Daybreak Access“, patvirtinti gynėjai gali pasitelkti galingesnes ir lankstesnes gynybines priemones su griežtesniu patikrinimu, aprėpties valdymu ir priežiūra.
Sukurta jūsų laukiantiems darbams
Saugus SDLC / „AppSec“
Raskite, patikrinkite ir ištaisykite pažeidžiamumus prieš išleisdami programinę įrangą.
Gynybinės operacijos
Tirkite grėsmes, tobulinkite aptikimą ir padėkite reaguoti į incidentus.
Sankcionuotas saugumo testavimas
Testuokite sistemas turėdami leidimą, kad pažeidžiamumus rastumėte ir pašalintumėte pirmieji.
Sukurta kartu su pirmaujančiais gynėjais
„Daybreak“ bendradarbiauja su pirmaujančiomis saugumo įmonėmis, sistemų integratoriais ir specializuotomis įmonėmis, kad įrankiuose ir darbo procesuose, kuriais jau pasitiki gynybos specialistai, būtų pritaikytas priešakinis DI.
Tapkite „Daybreak“ partneriu
Bendradarbiaukite su „OpenAI“ ir integruokite „GPT Cyber“ modelius į savo saugumo sprendimus.
Dirbkite su „Daybreak“ partneriu
Integruokite „GPT Cyber“ į jūsų organizacijos jau naudojamas priemones ir paslaugas.

„Daybreak“ – priešakinėse linijose dirbantiems gynėjams, kuriems jos labiausiai reikia
„OpenAI“ per šešis mėnesius skiria 1 mlrd. JAV dolerių subsidijuojamai prieigai prie „Daybreak“, siekdama padėti apsaugoti būtiniausias paslaugas ir skaitmeninę infrastruktūrą, nuo kurios visi priklausome.
Valstybės ir savivaldybių institucijos, ypatingos svarbos infrastruktūros operatoriai, bendruomenių bankai, ne pelno organizacijos ir atvirojo kodo prižiūrėtojai gali išreikšti norą gauti paramą, padėsiančią rasti, prioritetizuoti ir ištaisyti saugumo pažeidžiamumus.
Taisome programinę įrangą, kuria remiasi pasaulis
Atvirasis kodas sudaro didelę interneto dalį ir, kaip apskaičiuota, yra 70–90 % šiuolaikinės programinės įrangos(atsidaro naujame lange) pagrindas. Tačiau daugelį kritinės svarbos projektų prižiūri nedidelės komandos, kurių laikas ir finansavimas yra riboti.
„OpenAI“ nori, kad šią bendrai naudojamą infrastruktūrą prižiūrintys žmonės tiesiogiai gautų naudos iš priešakinio DI, o nebūtų dar labiau užversti nepatikrintomis ataskaitomis.
„Patch the Planet“, sukurtas kartu su „Trail of Bits“, jungia priešakinius modelius su ekspertų peržiūra, kad būtų patvirtinti rezultatai, sukurtos ir išbandytos pataisos, koordinuojamas informacijos atskleidimas, o prižiūrėtojai išlieka kontroliuojantys, kas bus įdiegta.
Ką gynėjai pasiekė
Įsipareigojame didinti kibernetinį atsparumą
17 mln. USD
API kreditai ir tiesioginė parama atvirojo kodo saugumui ir platesnei prižiūrėtojų ekosistemai.
Peržiūrimos kodo bazės
41
Atvirojo kodo projektai, kuriems atliekami dirbtinio intelekto pagalba atliekami tyrimai ir ekspertinė saugumo peržiūra.
Nustatytos problemos
858
Nustatytos išvados, skirtos patvirtinimui, prioritetizavimui ir koordinuotam atskleidimui.
Pataisos sukurtos
263
Tikslinės pataisos sukurtos ir išbandytos prieš prižiūrėtojo peržiūrą.
Pataisos priimtos aukštesnėje versijoje
143
Pataisos, kurias prižiūrėtojai priėmė į savo projektus.
„OpenAI“ įsipareigojimas apima API kreditus ir tiesioginę paramą darbui su „Trail of Bits“, „Calif“, „Linux Arkrites“ ir platesne prižiūrėtojų ekosistema.
Naujausia iš „Daybreak“
Sekite skelbiamas mūsų technines įžvalgas, pataisas ir ekosistemos naujienas.