Vildledende ansættelsessvindel: AI-assisteret bedrag ved rekruttering
OpenAI udelukkede konti, der muligvis understøttede et vildledende ansættelsessvindelnummer med kendetegn fra offentligt omtalte nordkoreansk tilknyttede IT-medarbejderaktiviteter.
Denne casestudie blev oprindeligt offentliggjort i OpenAIs rapport fra februar 2025(åbner i et nyt vindue).
Aktør
Vi udelukkede en række konti, som muligvis blev brugt til at understøtte et vildledende ansættelsessvindelnummer. Den aktivitet, vi observerede, stemmer overens med de taktikker, teknikker og procedurer (TTP'er), som Microsoft(åbner i et nyt vindue) og Google(åbner i et nyt vindue) har knyttet til et svindelnummer med IT-medarbejdere, der muligvis har forbindelse til Nordkorea.
Selvom vi ikke kan fastslå aktørernes placering eller nationalitet, havde den aktivitet, vi afbrød, ligheder med offentligt omtalte(åbner i et nyt vindue) nordkoreanske statslige forsøg på at kanalisere indtægter gennem vildledende ansættelsesordninger, hvor personer svigagtigt bliver ansat i vestlige virksomheder for at støtte regimets finansielle netværk.
Adfærd
De forskellige konti brugte vores modeller til at generere indhold, der tilsyneladende var målrettet hvert trin i rekrutteringsprocessen med forskellige vildledende metoder, som alle var udformet til at understøtte hinanden.
Aktørerne brugte virtuelle private netværk (VPN'er), fjernadgangsværktøjer som AnyDesk og IP-telefoner (VOIP), der for størstedelens vedkommende så ud til at befinde sig i USA. Selvom vi kun har begrænset indsigt i, hvordan disse aktører distribuerede deres indhold, fandt vi indhold, der var slået op på LinkedIn.
Genereret indhold
En væsentlig type indhold, som disse aktører genererede, bestod af personlige dokumenter til de fiktive »jobansøgere«, såsom CV'er, onlinejobprofiler og ansøgninger. Disse CV'er og profiler blev ofte tilpasset et bestemt stillingsopslag for at øge sandsynligheden for, at personen fremstod som en velkvalificeret kandidat. En anden type bestod i at oprette »støttepersonaer«, som fungerede som referencer for »jobansøgerne« og anbefalede dem til ledige stillinger.
Samtidig udarbejdede operatørerne opslag til sociale medier for at rekruttere virkelige personer til at støtte deres svindelnumre. Det omfattede eksempelvis personer, der var villige til at modtage og opbevare bærbare computere i deres hjem eller låne deres identitet til svindelnummeret, så ansøgerne kunne bestå baggrundstjek.
Endelig ser det ud til, at personaerne for »jobansøgerne« brugte vores modeller under jobsamtaler til at generere troværdige svar på tekniske og adfærdsrelaterede spørgsmål. Vi observerede dog ikke, at de brugte vores tale-til-tale-værktøjer.
Efter tilsyneladende at være blevet ansat brugte de vores modeller til at udføre arbejdsopgaver såsom at skrive kode, foretage fejlfinding og kommunikere med kolleger. De brugte også vores modeller til at udtænke dækhistorier, der kunne forklare usædvanlig adfærd såsom at undgå videoopkald, tilgå virksomhedssystemer fra lande uden tilladelse eller arbejde på uregelmæssige tidspunkter.
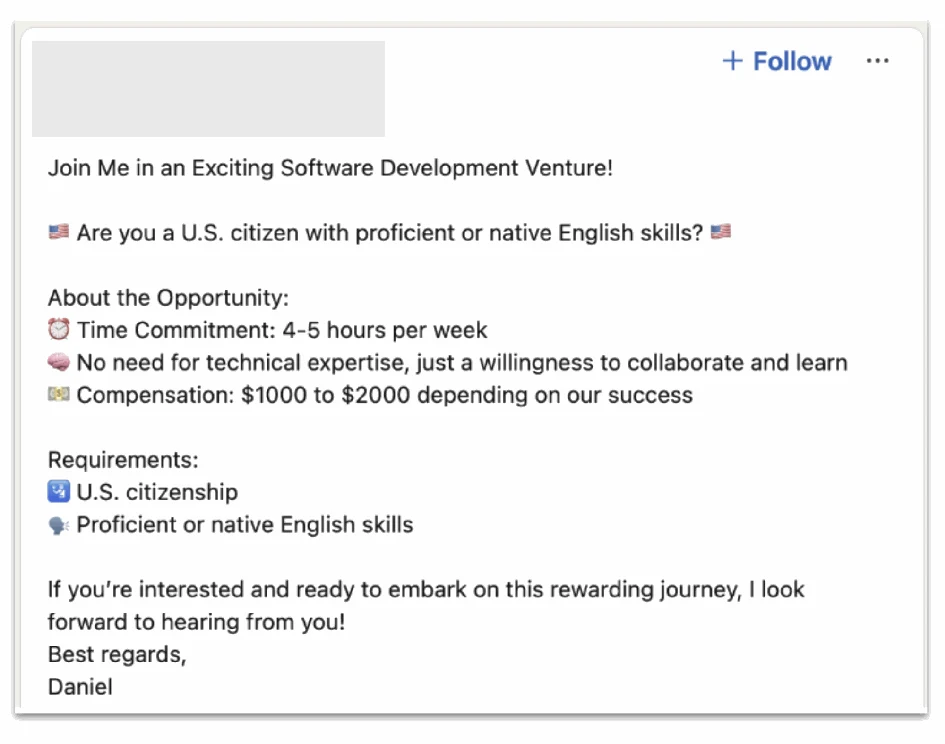
Eksempel på indhold, som denne aktør brugte vores modeller til at generere og derefter slog op på et socialt netværk, tilsyneladende med det formål at rekruttere amerikanske borgere til uforvarende at støtte svindelnummeret.
Konsekvenser
Da vi kun har indsigt i en lille del af den samlede aktivitet, vil en vurdering af dens konsekvenser kræve oplysninger fra flere interessenter.
OpenAIs politikker forbyder strengt brug af output fra vores værktøjer til bedrageri eller svindel. Gennem vores undersøgelse af vildledende ansættelsessvindel identificerede og udelukkede vi snesevis af konti. Vi har delt vores viden om de svindelnetværk, vi afbrød, med branchekolleger og relevante myndigheder. Det styrker vores fælles evne til at opdage, forebygge og reagere på sådanne trusler og fremmer vores fælles sikkerhed.