Kybernetická bezpečnost na špičce vývoje
Živě vysílaná hlavní přednáška o další éře kybernetické obrany. 12. listopadu, 10:00 PT.
Průkopnická inteligence pro kybernetickou bezpečnost
Najděte zranitelnosti, testujte zabezpečení a vyvíjejte opravy rychleji pomocí průkopnických modelů a agentů.
Kybernetická obrana potřebuje novou strategii
Umělá inteligence útočníkům urychluje hledání a zneužívání zranitelností. Obránci teď můžou získat náskok, ale času na to mají stále méně.
Teď je čas zajistit nepřetržitou obranu.
Využívejte AI napříč celým svým bezpečnostním programem
Přístup k kybernetickým modelům prostřednictvím Daybreak
Daybreak poskytuje schválený přístup pro práci v oblasti kybernetické bezpečnosti. Modrou variantu použijte pro obranné pracovní postupy a červenou pro pokročilé, autorizované testování.

Daybreak Blue

Daybreak Red
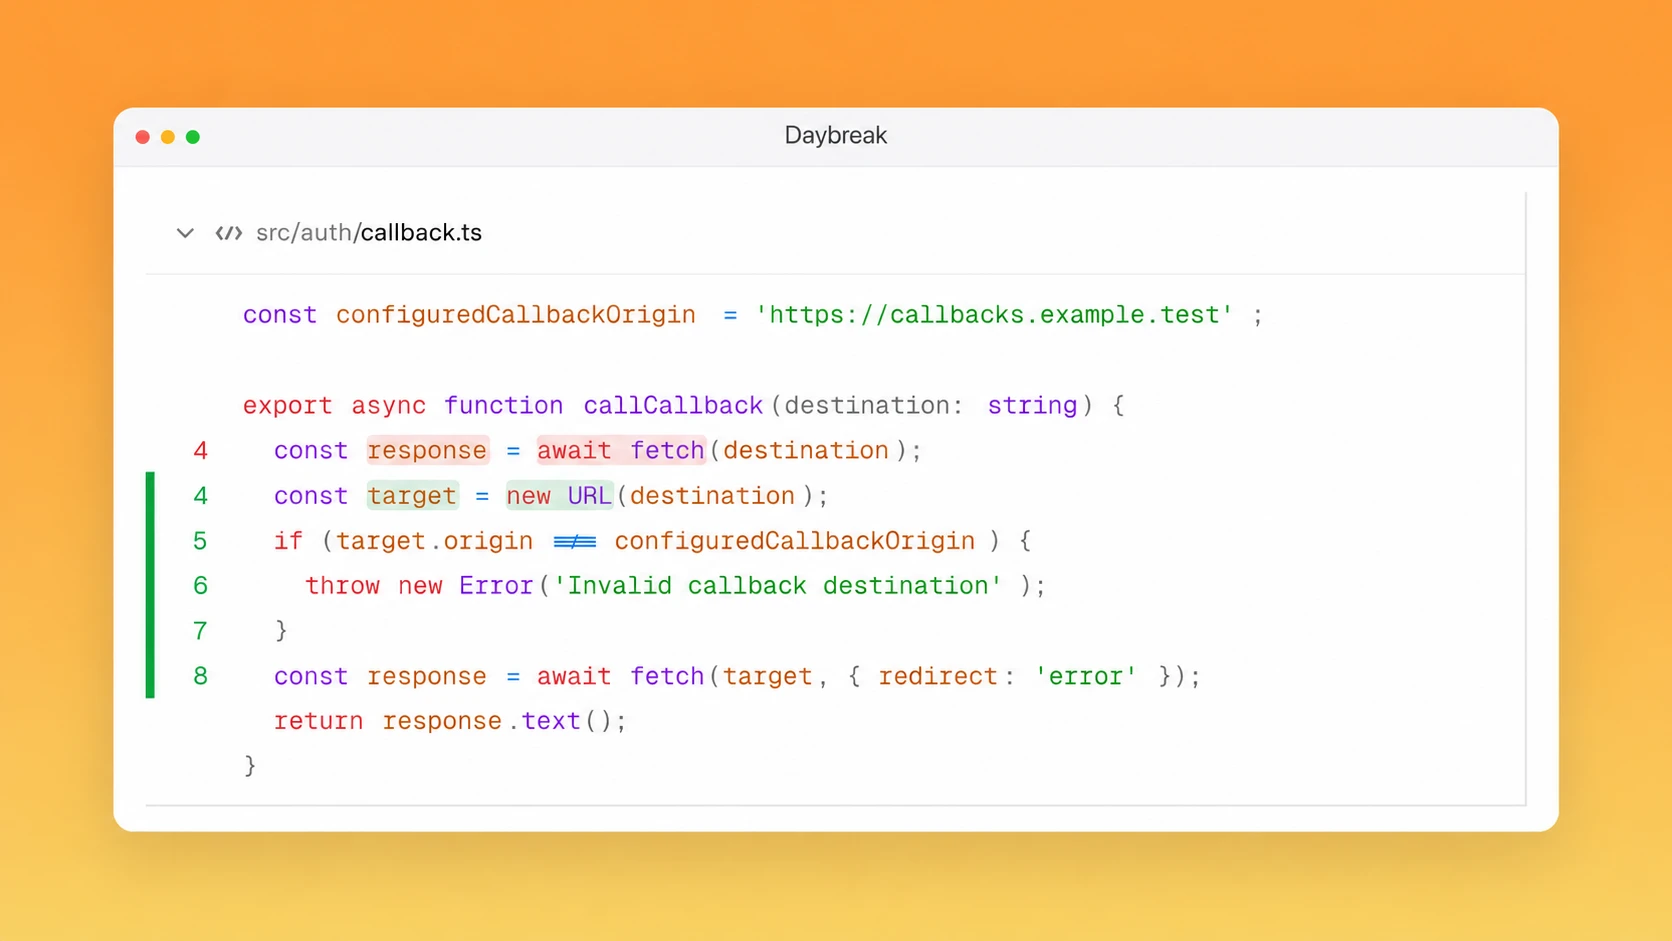
Od odhalování zranitelností po ověřené opravy
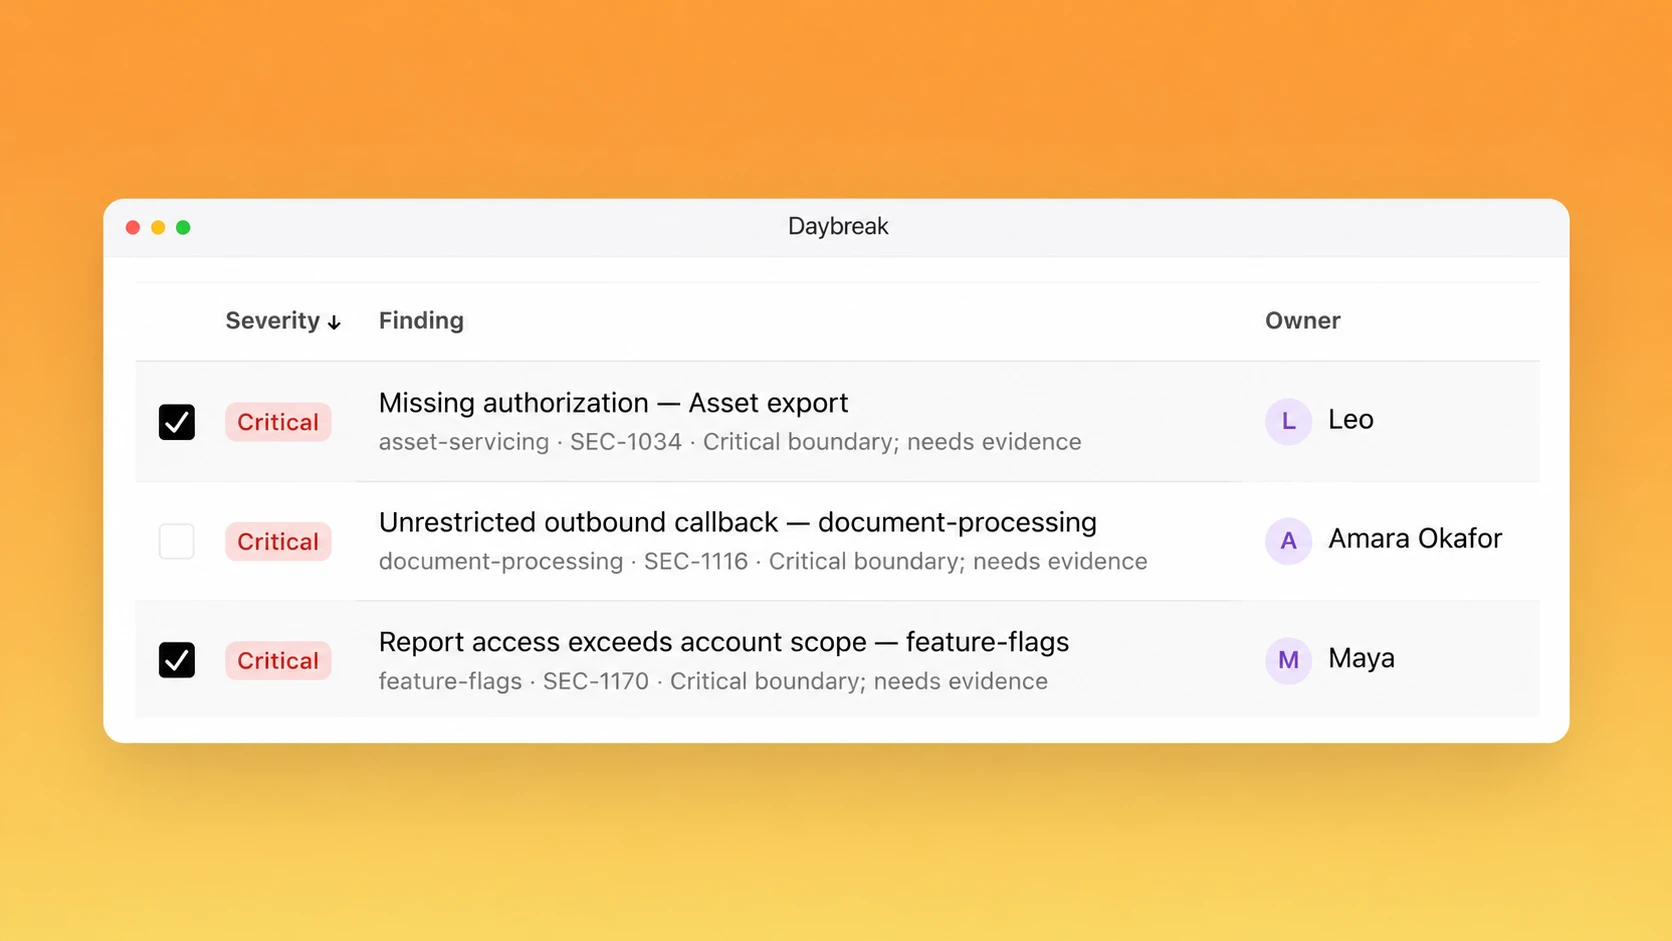
Vytvářejte agentní smyčky, které prošetří zjištění, určí priority rizik a připraví opravy, které může váš tým zkontrolovat.
Zabezpečený kód v nástrojích, které již používáte
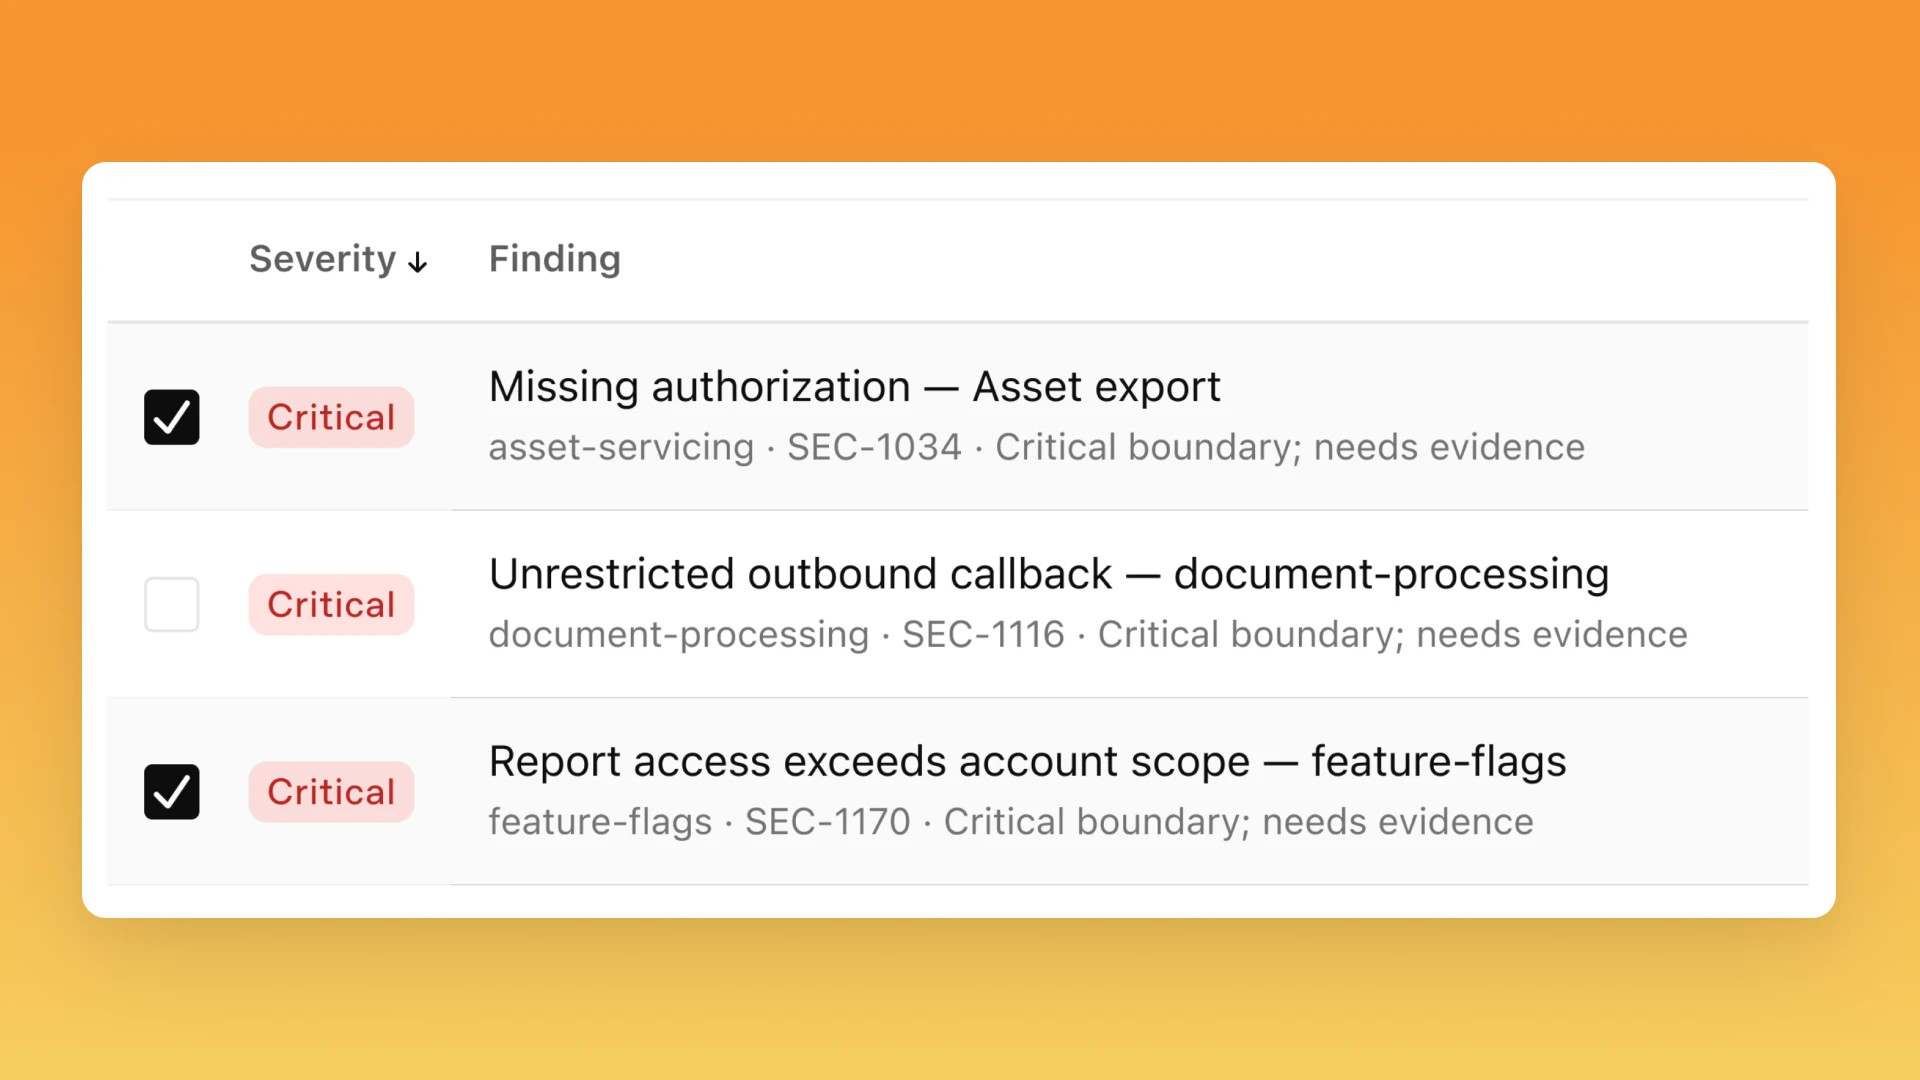
Daybreak Defense Factory
Přejděte od zjištění k opravám jediným stisknutím tlačítka. Skenování i pracovní postupy pro tvorbu oprav běží výhradně vzdáleně.
Plugin Daybreak
Skenujte a vytvářejte opravy přímo v Codexu, skenování přitom běží a zjištění se ukládají lokálně.
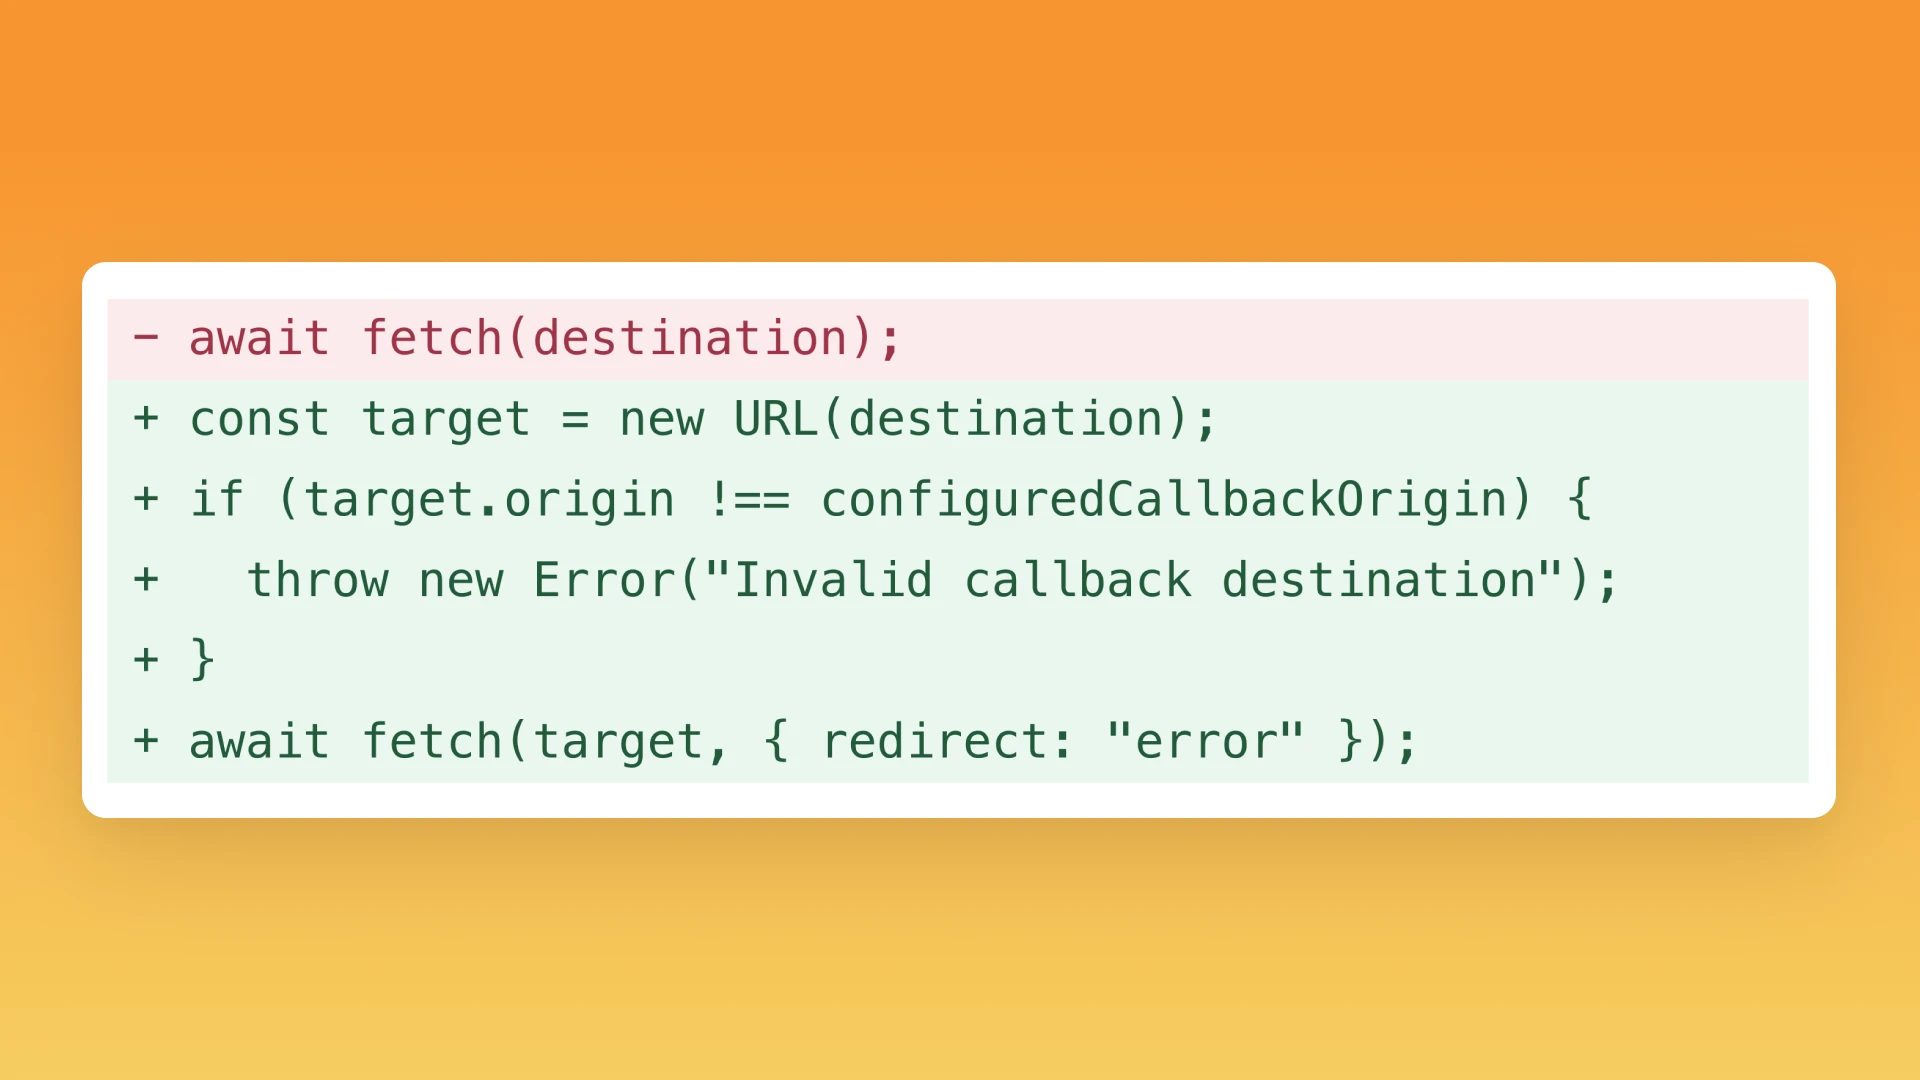
Kontrola PR
Snižte riziko opětovného zavedení zranitelností kontrolou žádostí o změny (pull requestů).
Stavební kameny nepřetržité obrany
Codex Security CLI
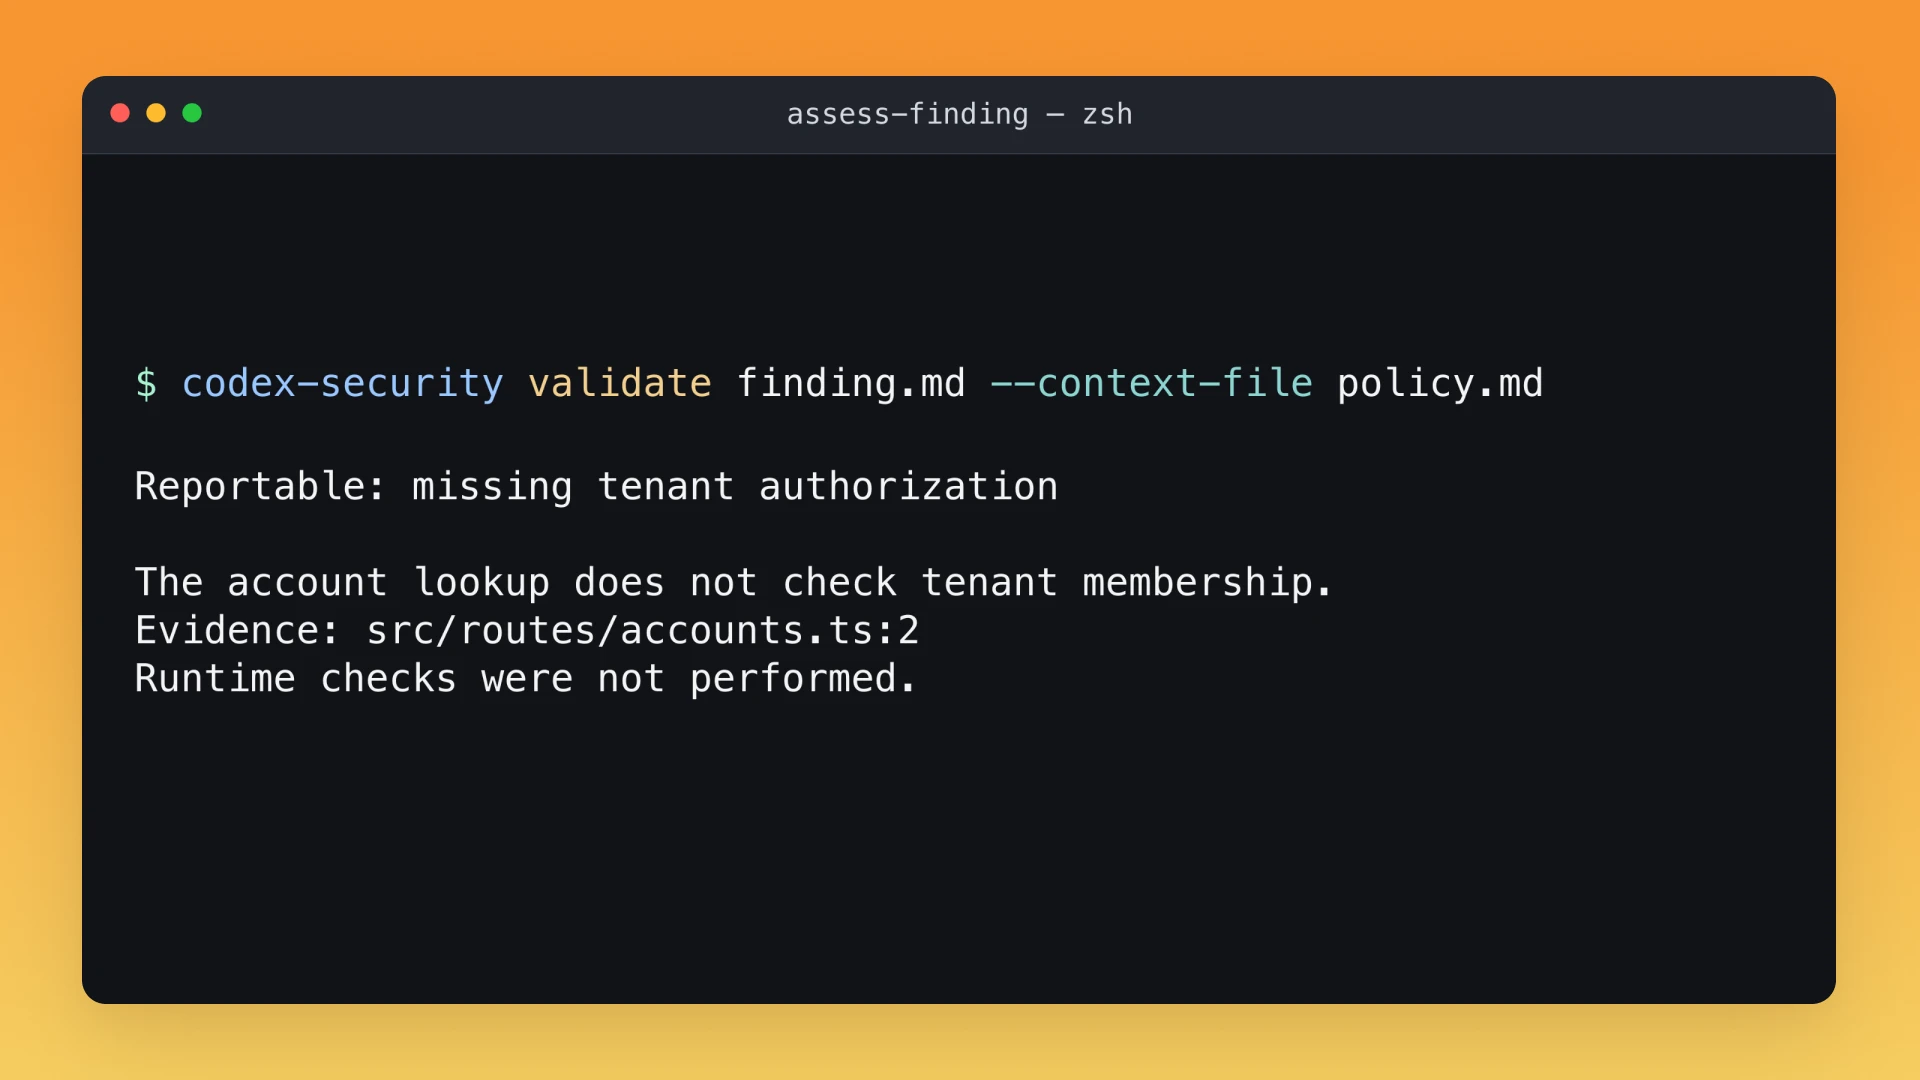
Skenovat kód nebo změny z terminálu. Zahrňte zjištění, zprávy o pokrytí a podpůrné důkazy do svého vývojového pracovního postupu.
Bezpečnostní skenování v kontinuální integraci (CI)
Spustit rozhraní příkazového řádku Codex Security (CLI) v pipeline kontinuální integrace (CI) spolu se stávajícími kontrolami.
Zabezpečení Codex SDK
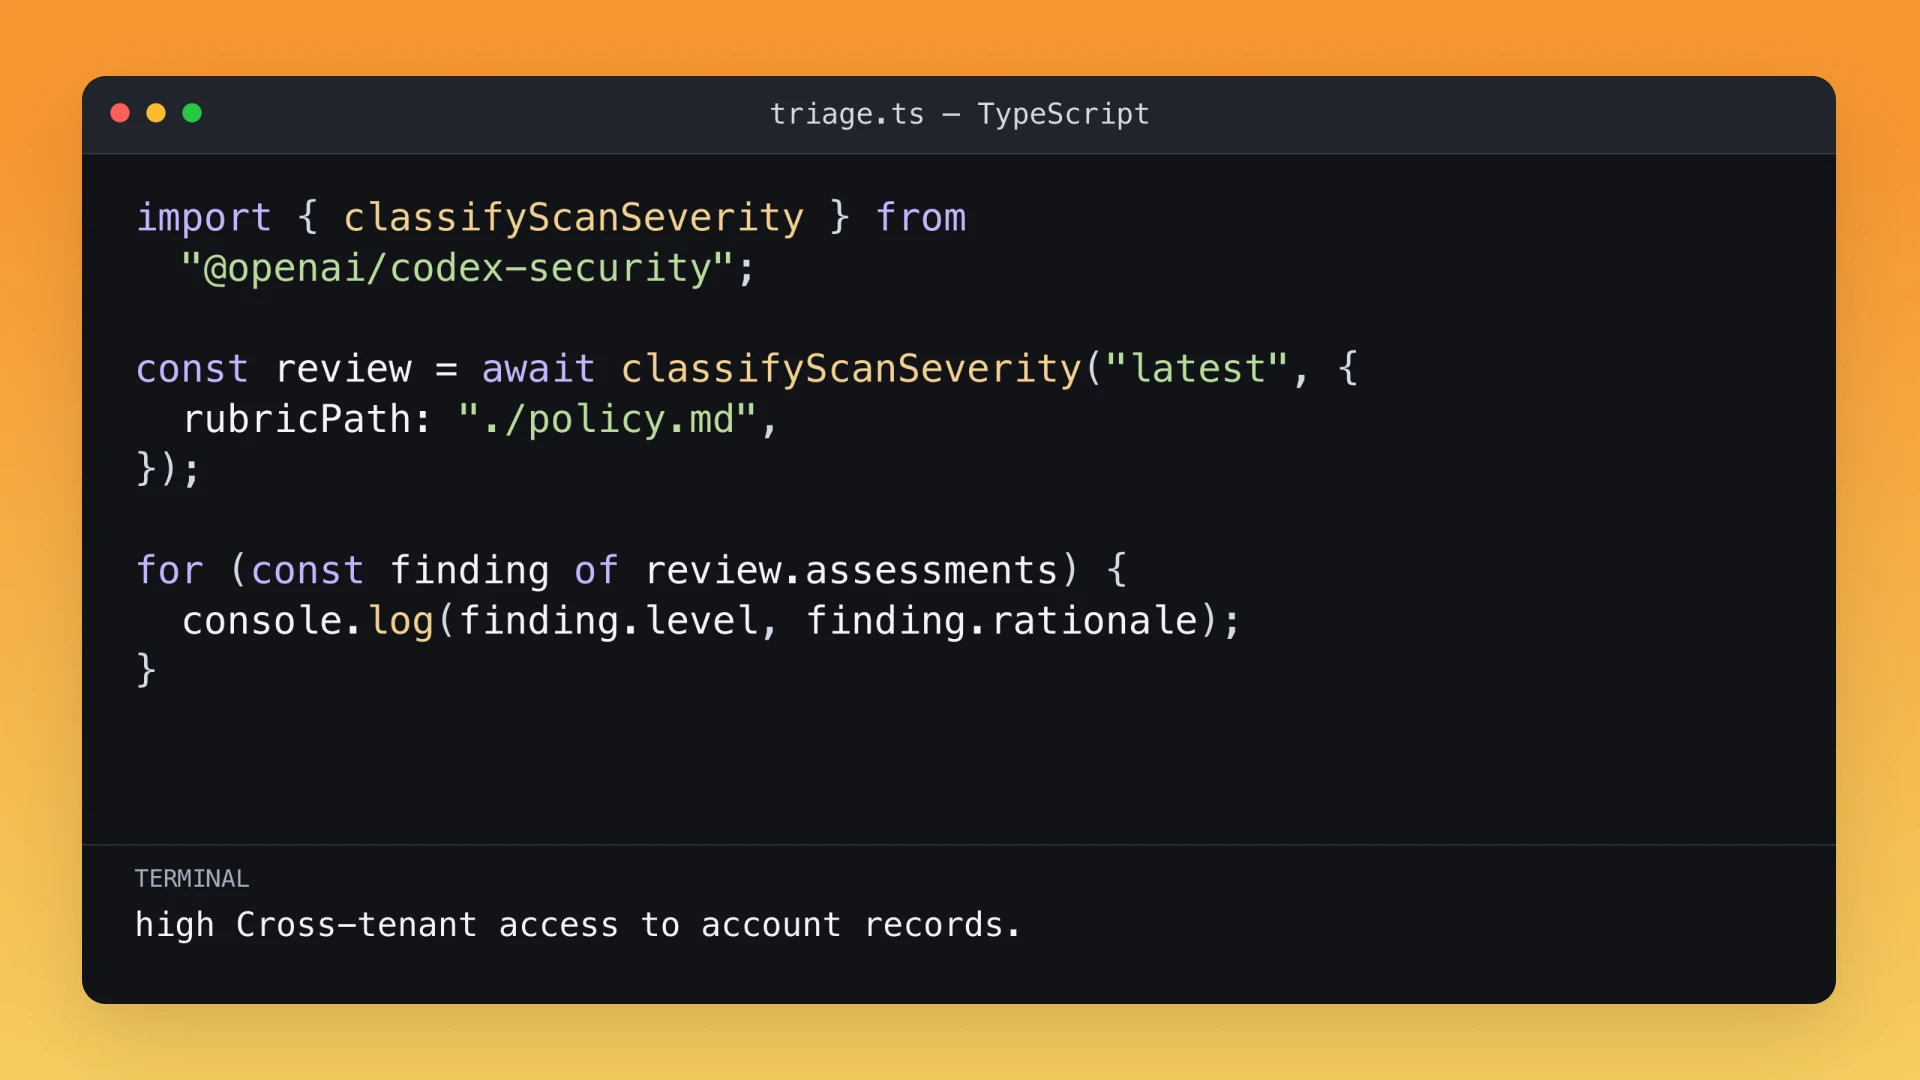
Integrujte do aplikací v TypeScriptu bezpečnostní skenování se strukturovanými zjištěními, údaji o pokrytí a artefakty skenování.
OpenAI API
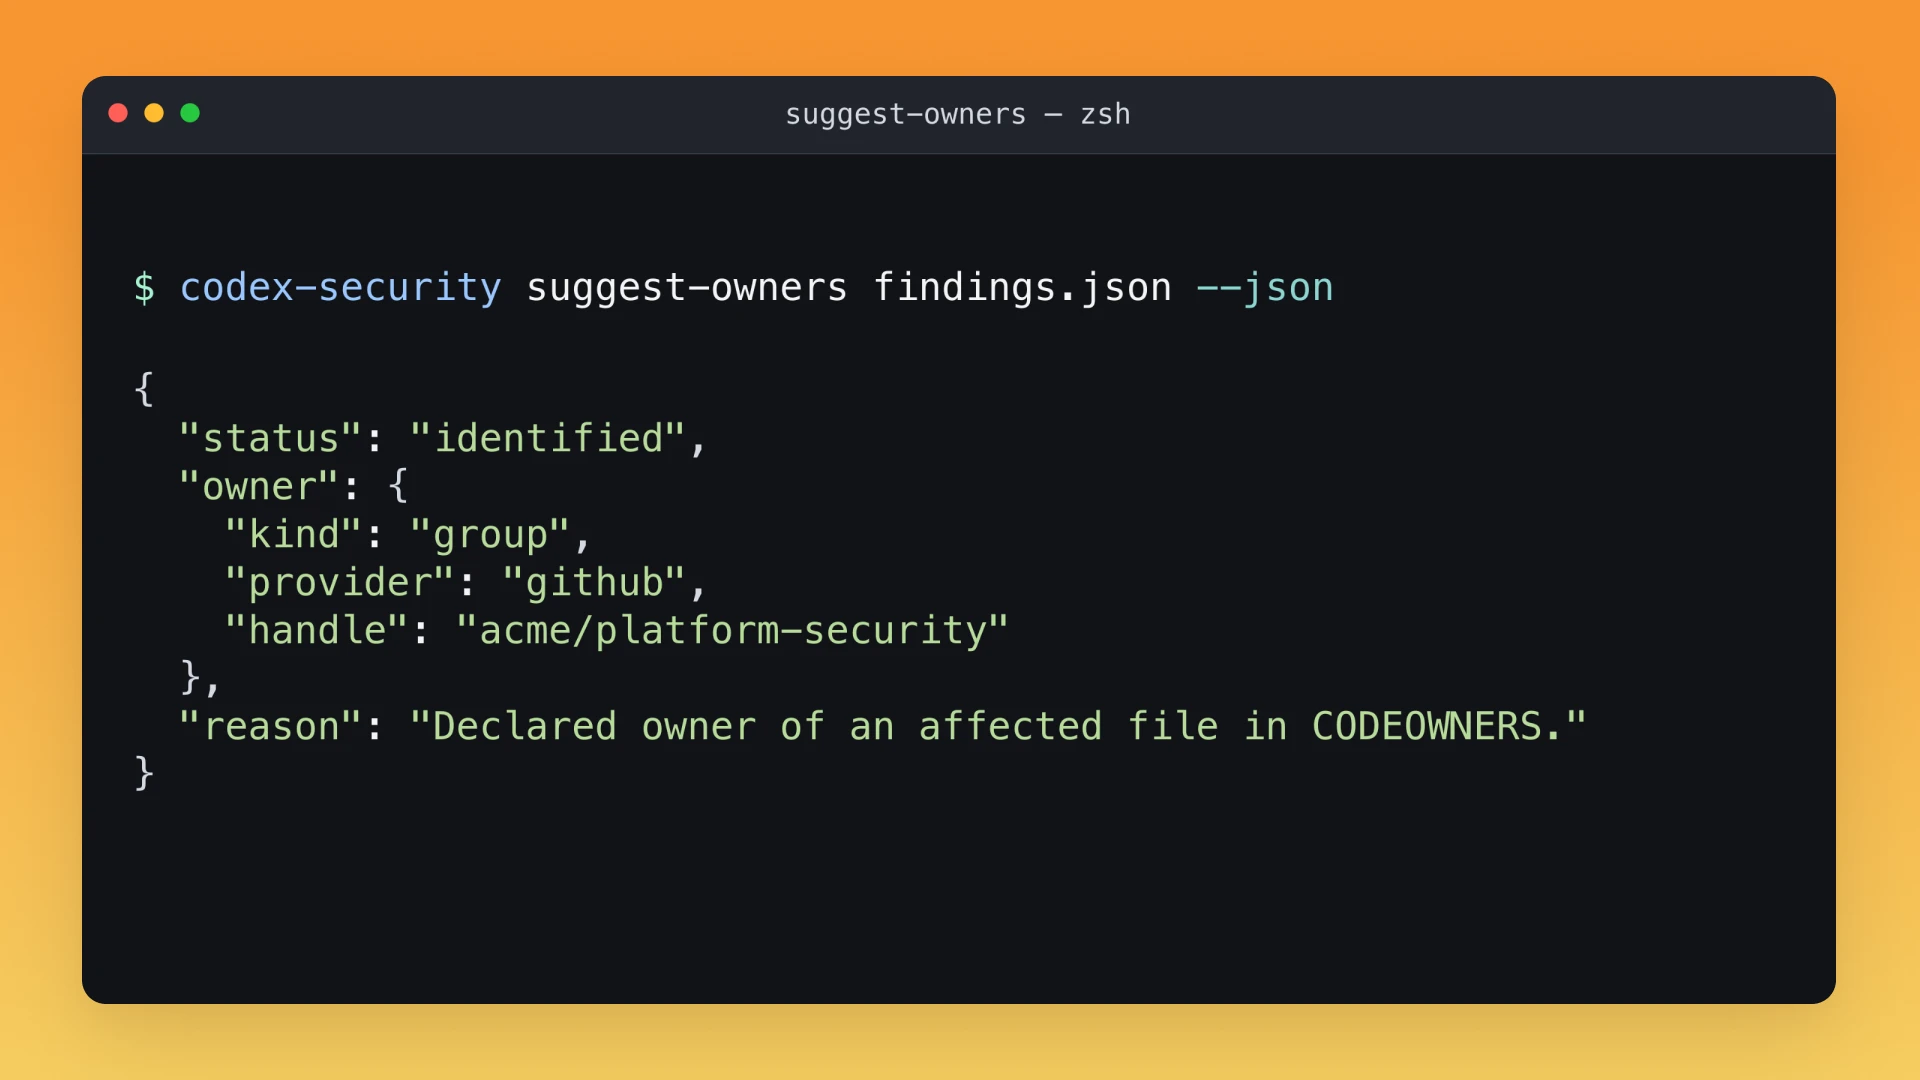
Vytvářejte vlastní bezpečnostní pracovní postupy pomocí modelů OpenAI a vlastních nástrojů a kontextu.